令和4年度 春期 応用情報技術者試験 午後 問1 ECサイトの改ざん事故における脆弱性対策とインシデント対応体制の改善
学習ガイド
通販サイトのCMS脆弱性を突かれてサイト改ざんが発生した企業の事例です。未知の脆弱性への対応手順やWAFの運用不全、インシデント対応チームの役割、SIEMによるログ監視が問われます。まずは表2にまとめられた事故時の事象と課題を読み込み、それぞれの課題に対してどのような再発防止策が講じられているかを再発防止策の各項番と突き合わせることで、各設問の解答を導きます。
この記事で押さえる論点
- ゼロデイ攻撃の特徴と修正プログラム提供前における暫定対策の判断基準を説明できる
- WAF運用の課題である過剰遮断とクラウド型WAF導入の効果を説明できる
- インシデント対応チームによる迅速なサイト閉鎖判断と手順策定の重要性を述べられる
- SIEMによる複数機器のログ相関分析とハッシュ値比較による改ざん検知の仕組みを説明できる
出題情報
- 出題
- 2022(R4)春 応用情報技術者 午後 問1
- 配点
- 20点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
基本的なセキュリティ対策は定着しつつあるものの,体制の不備や攻撃の高度化によって,当初想定していなかったセキュリティインシデントが発生することが増えている。本問では,通信販売サイトのセキュリティ対策を題材に,セキュリティ対策の不備による問題の再発防止策の立案と攻撃に対処する事後対策に関する理解を問う。
問1では,通信販売サイトのセキュリティ対策を題材に,セキュリティ対策の不備による問題の再発防止策の立案と攻撃に対する事後対策について出題した。全体として正答率は平均的であった。
問題本文
問1 通信販売サイトのセキュリティインシデント対応に関する次の記述を読んで,設問1〜4に答えよ。
R社は,文房具やオフィス家具を製造し,店舗及び通信販売サイトで販売している。通信販売サイトでの購入には会員登録が必要である。通信販売サイトはECサイト用CMS(Content Management System)を利用して構築している。通信販売サイトの管理及び運用は,R社システム部門の運用担当者が実施していて,通信販売サイトに関する会員からの問合せは,システム部門のサポート担当者が対応している。
〔通信販売サイトの不正アクセス対策〕
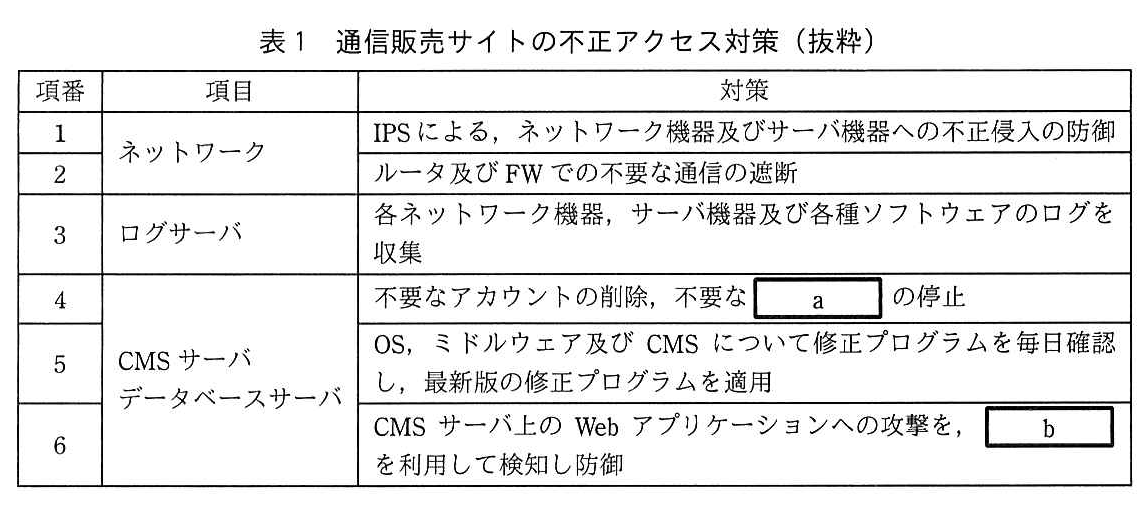
通信販売サイトはR社のデータセンタに設置されたルータ,レイヤ2スイッチ,ファイアウォール(以下,FWという),IPS(Intrusion Prevention System)などのネットワーク機器とCMSサーバ,データベースサーバ,NTPサーバ,ログサーバなどのサーバ機器と各種ソフトウェアとで構成されている。通信販売サイトは,会員情報などの個人情報を扱うので,様々なセキュリティ対策を実施している。R社が通信販売サイトで実施している不正アクセス対策(抜粋)を表1に示す。
図の説明テキスト
表1 通信販売サイトの不正アクセス対策(抜粋)
| 項番 | 項目 | 対策 |
|---|---|---|
| 1 | ネットワーク | IPSによる,ネットワーク機器及びサーバ機器への不正侵入の防御 |
| 2 | ルータ及びFWでの不要な通信の遮断 | |
| 3 | ログサーバ | 各ネットワーク機器,サーバ機器及び各種ソフトウェアのログを収集 |
| 4 | CMSサーバ データベースサーバ |
不要なアカウントの削除,不要なaの停止 |
| 5 | OS,ミドルウェア及びCMSについて修正プログラムを毎日確認し,最新版の修正プログラムを適用 | |
| 6 | CMSサーバ上のWebアプリケーションへの攻撃を,bを利用して検知し防御 |
IPSは不正パターンをシグネチャに登録するシグネチャ型であり,シグネチャは毎日自動的に更新される。
項番4の対策をCMSサーバ及びデータベースサーバ上で行うことで不正アクセスを受けにくくしている。R社では,①項番5の対策を実施するために,OS,ミドルウェア及びCMSで利用している製品について必要な管理を実施して,脆弱性情報及び修正プログラムの有無を確認している。また,項番6の対策で利用している bは,ソフトウェア型を導入していて,シグネチャはR社の運用担当者が,システムへの影響がないことを確認した上で更新している。
〔セキュリティインシデントの発生〕
ある日,通信販売サイトが改ざんされ,会員が不適切なサイトに誘導されるというセキュリティインシデントが発生した。通信販売サイトを閉鎖し,ログサーバが収集したログを解析して原因を調査したところ,特定のリクエストを送信すると,コンテンツの改ざんが可能となるCMSの脆弱性を利用した不正アクセスであることが判明した。
R社の公式ホームページでセキュリティインシデントを公表し,通信販売サイトの復旧とCMSの脆弱性に対する暫定対策を実施した上で,通信販売サイトを再開した。
今回の事態を重く見たシステム部門のS部長は,セキュリティ担当のT主任に今回のセキュリティインシデント対応で確認した事象と課題の整理を指示した。
〔セキュリティインシデント対応で確認した事象と課題〕
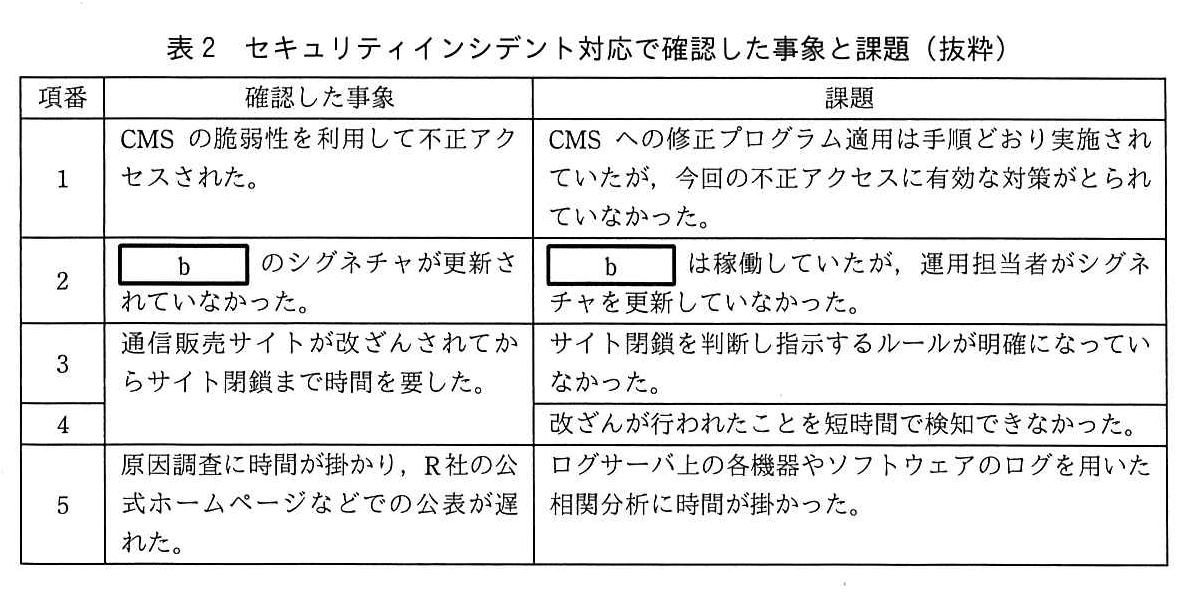
T主任は関係者から,今回のセキュリティインシデント対応について聞き取り調査を行い,確認した事象と課題を表2にまとめて,S部長に報告した。
図の説明テキスト
表2 セキュリティインシデント対応で確認した事象と課題(抜粋)
| 項番 | 確認した事象 | 課題 |
|---|---|---|
| 1 | CMSの脆弱性を利用して不正アクセスされた。 | CMSへの修正プログラム適用は手順どおり実施されていたが,今回の不正アクセスに有効な対策がとられていなかった。 |
| 2 | bのシグネチャが更新されていなかった。 | bは稼働していたが,運用担当者がシグネチャを更新していなかった。 |
| 3 | 通信販売サイトが改ざんされてからサイト閉鎖まで時間を要した。 | サイト閉鎖を判断し指示するルールが明確になっていなかった。 |
| 4 | 改ざんが行われたことを短時間で検知できなかった。 | |
| 5 | 原因調査に時間が掛かり,R社の公式ホームページなどでの公表が遅れた。 | ログサーバ上の各機器やソフトウェアのログを用いた相関分析に時間が掛かった。 |
S部長はT主任からの報告を受け,セキュリティインシデントを専門に扱い,インシデント発生時の情報収集と各担当へのインシデント対応の指示を行うインシデント対応チームを設置するとともに,今回確認した課題に対する再発防止策の立案をT主任に指示した。
〔再発防止策〕
T主任は,再発防止のために,表2の各項目への対策を実施することにした。
項番1については,CMSサーバを構成するOS,ミドルウェア及びCMSの脆弱性情報の収集や修正プログラムの適用は実施していたが,②今回の不正アクセスのきっかけとなった脆弱性に対応する修正プログラムはまだリリースされていなかった。このような場合,OS,ミドルウェア及びCMSに対する③暫定対策が実施可能であるときは,暫定対策を実施することにした。
項番2については,bの運用において,新しいシグネチャに更新した際に,デフォルト設定のセキュリティレベルが厳し過ぎて正常な通信まで遮断してしまうcを起こすことがあり,運用担当者はしばらくシグネチャを更新していなかったことが判明した。運用担当者のスキルを考慮して,運用担当者によるシグネチャ更新が不要なクラウド型bサービスを利用することにした。
項番3については,dがセキュリティインシデントの影響度を判断し,サイト閉鎖を指示するルールを作成して,サイト閉鎖までの時間を短縮するようにした。
項番4については,サイトの改ざんが行われたことを検知する対策として,様々な検知方式の中から未知の改ざんパターンによるサイト改ざんも検知可能であること,誤って検知することが少ないことから,ハッシュリスト比較型を利用することにした。
項番5については,④各ネットワーク機器,サーバ機器及び各種ソフトウェアからログを収集し時系列などで相関分析を行い,セキュリティインシデントの予兆や痕跡を検出して管理者へ通知するシステムの導入を検討することにした。
T主任は対策を取りまとめてS部長に報告し,了承された。
設問と解答・解説
設問1
表1中の a に入れる適切な字句を5字以内で答えよ。
模範解答
サービス
採点基準
- 2点: 「サービス」という用語を正確に記述している。
- 1点: 「サービス」に類する用語を記述しているが、不完全または曖昧である。
- 0点: 「サービス」という用語が含まれていない、または不適切な内容である。
- 1点: 文脈に沿った適切な名詞として記述されている。
- 0点: 文脈に沿っていない、または意味が通じない。
解説
正解の根拠
表1の項番4「CMSサーバ,データベースサーバ」の対策において、「不要なアカウントの削除、不要なサービスの停止」が挙げられています。サーバ上で動作する不要なデーモンやサービスを停止することは、攻撃者に悪用される脆弱性を減らすための基本的なセキュリティ対策です。
高得点のポイント
- セキュリティリスク低減のため、サーバ上で不要なプログラムや機能を停止する対策を理解している。
- 文脈に適合した用語を正確に記述できている。
設問1は,正答率がやや低かった。サーバで不要なサービスなどが起動している場合,サイバー攻撃によって悪用されることがある。セキュリティリスク低減のために,最低限必要なものを除き停止する対策が重要であることを理解してほしい。
設問2
本文及び表1, 2中の b に入れる適切な字句をアルファベット3字で答えよ。
模範解答
WAF
採点基準
- 2点: 「WAF」という用語を正確に記述している。
- 1点: 「WAF」に類する用語を記述しているが、不完全である。
- 0点: 「WAF」という用語が含まれていない。
- 1点: Webアプリケーション保護の文脈に適合している。
- 0点: 文脈に適合していない。
解説
正解の根拠
表1の項番6に「CMSサーバ上のWebアプリケーションへの攻撃を,
高得点のポイント
設問3
設問4
〔再発防止策〕について,(1)〜(5)に答えよ。
本文中の下線②の状況を利用した攻撃の名称を8字以内で答えよ。
模範解答
ゼロデイ攻撃
採点基準
- 2点: 「ゼロデイ攻撃」という用語を正確に記述している。
- 1点: 「ゼロデイ」などのキーワードは含まれるが、用語として不完全である。
- 0点: 「ゼロデイ攻撃」という意味が含まれていない。
- 1点: 攻撃手法を示す文脈に適合している。
- 0点: 文脈に適合していない。
本文中の c に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢ア: 過検知
解説
正解の根拠
本文の〔再発防止策〕項番2において、「デフォルト設定のセキュリティレベルが厳し過ぎて正常な通信まで遮断してしまう」事象について問われています。セキュリティ機器(WAFやIPSなど)が、攻撃ではない正常な通信を誤って攻撃と判定し、通信を遮断してしまうことを 過検知(フォールスポジティブ)と呼びます。
各選択肢の解説
- ア(過検知): 正常な通信を誤って攻撃と判定してしまう事象であり、正解です。
- イ(機器故障): セキュリティレベルの設定による事象であり、機器の故障ではありません。
- ウ(未検知): 実際の攻撃を見逃してしまう事象(フォールスネガティブ)であり、本文の記述とは逆です。
- エ(予兆検知): 攻撃が行われる前の不審な動きを捉えることであり、誤遮断の事象ではありません。
本文中の d に入れる適切な組織名称を本文中の字句を用いて15字以内で答えよ。
模範解答
インシデント対応チーム
採点基準
- 3点: 「インシデント対応チーム」と正確に抜き出している。
- 1点: 「インシデント対応チーム」の一部が含まれているが、過不足がある。
- 0点: 正解となる字句が含まれていない。
本文中の下線④のシステム名称をアルファベット4字で答えよ。
模範解答
SIEM
採点基準
- 1点: 「SIEM」という用語を正確に記述している。
- 0点: 「SIEM」という用語が含まれていない。
- 1点: ログ相関分析システムの文脈に適合している。
- 0点: 文脈に適合していない。
解説
正解の根拠
本文中の下線④「各ネットワーク機器,サーバ機器及び各種ソフトウェアからログを収集し時系列などで相関分析を行い,セキュリティインシデントの予兆や痕跡を検出して管理者へ通知するシステム」の名称が問われています。このように多種多様な機器やソフトウェアのログを一元的に集約し、相関分析によってセキュリティ脅威を早期に検知するシステムを SIEM(Security Information and Event Management)と呼びます。
高得点のポイント
- ログの統合管理と相関分析を行うセキュリティシステムの名称(SIEM)を理解している。
- ログ相関分析システムの文脈に適合した用語を記述できている。
設問4(5)は,正答率が低かった。SIEMはログを統合管理し,ログの相関分析をリアルタイムに行うことで,セキュリティインシデントの早期検知や分析時間の短縮を可能とする,セキュリティ対策に重要な仕組みであるので,覚えておいてほしい。