IPA セキュリティ技術 — 頻出論点と過去問
この分野の学び方
1. この分野の全体像
セキュリティ技術では、鍵と署名による守り、その外側や実装の隙を突く攻撃、攻撃を止めて見つける製品と運用の三つが互いを前提にしています。脅威の名前と対策を結び付けるだけで解けるのはITパスポートの問題で、応用情報技術者の午前ではプロトコルの動作やログの読み取りを、高度試験の午前IIでは規格の細部や観測したパケットからの攻撃の推定を求められます。デジタル署名や通信路・メールの保護は、共通鍵暗号・公開鍵暗号の鍵とハッシュ関数の値を組み合わせ、相手と中身を確かめたり中身を隠したりする仕組みです。
2. 配下の論点の案内
暗号方式・ハッシュ: 鍵の持ち方と使い分け、ハッシュ値の性質を学ぶ論点で、署名や通信路の暗号化の論点の前提になります。暗号文を復号できる鍵の組合せや方式どうしの処理速度を比べるITパスポートの問題に対し、高度試験の午前IIには鍵の総数の計算や暗号利用モードの動作、PQCの説明を選ぶ問題があります。
デジタル署名・PKI: 鍵とハッシュ値を組み合わせた論点で、署名と証明書の確かめ方は、通信路の暗号化やDNS・メールの署名の問題でも使います。ITパスポートの署名の効果やCRLに載る条件を問う問題から、高度試験の午前IIのRA・VAの役割やOCSPのリクエストに含める情報を選ぶ問題まであります。
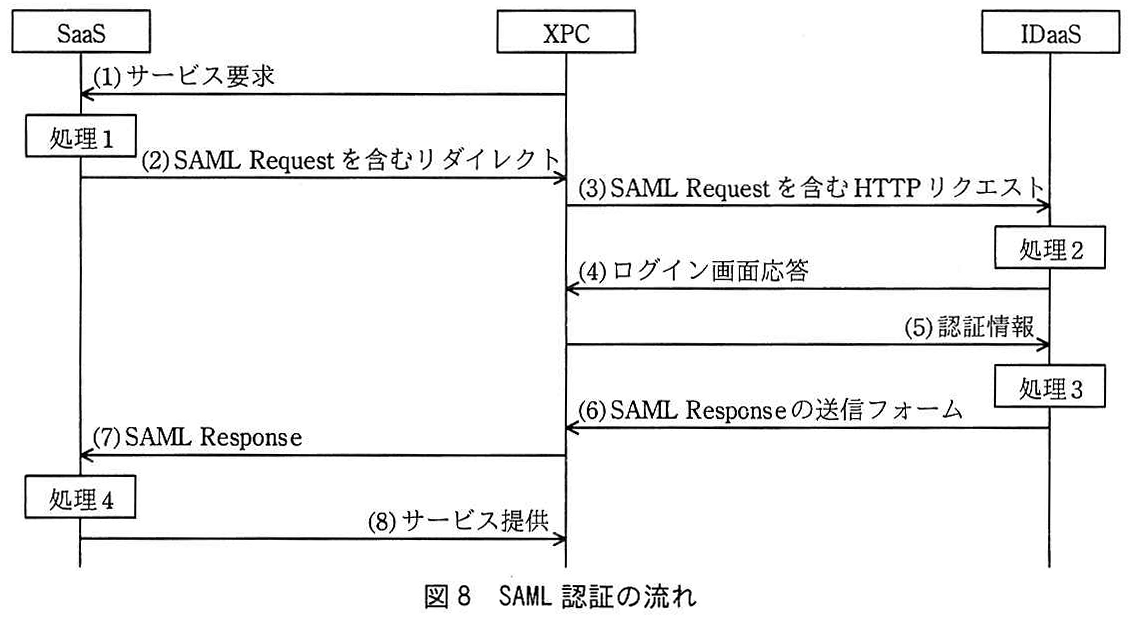
利用者認証・SSO・ID連携: 本人確認の方式とその破り方を対にして学ぶ論点で、SSOの流れは、次の図のようにクラウド移行の午後の事例にも出てきます。ITパスポートでは生体認証の二つの誤り率の関係や二要素認証になる組合せを、情報処理安全確保支援士の午前IIではSAMLの処理の流れやOAuth 2.0でトークンを発行する役割を選ばせます。
サイバー攻撃手法: 攻撃者が標的に近づく段階とサービスを止める仕組みを知る論点で、防御製品や監視の論点を読むときの手がかりになります。ITパスポートの攻撃名と説明・対策の組合せに加え、情報処理安全確保支援士の午前IIでは反射・増幅の仕組みや、観測したパケットから攻撃を割り出す問題、キルチェーンのどの段階かを答える問題が出題されています。
マルウェア: 端末に入り込むプログラムの経路と動きを受け持つ論点で、サイバー攻撃手法と同じ事件を別の側から見ます。ITパスポートの問題はランサムウェアの被害を軽くする対策や遠隔操作ツールの名前を選ぶもので、ネットワークスペシャリストの午前IIではポリモーフィック型やRLOの手口、ビヘイビア法の説明を見分けます。
Webアプリケーション・ソフトウェアの脆弱性: 経路上の製品や診断と同じ弱点を、プログラムの書き方と設定で防ぐ側から見ます。応用情報技術者の午前ではリクエストの記録から攻撃者がねらった脆弱性を推測する問題、情報処理安全確保支援士の午前IIではSQLインジェクションの対策の組合せやCSRF対策として効果がないものを選ぶ問題が出ています。
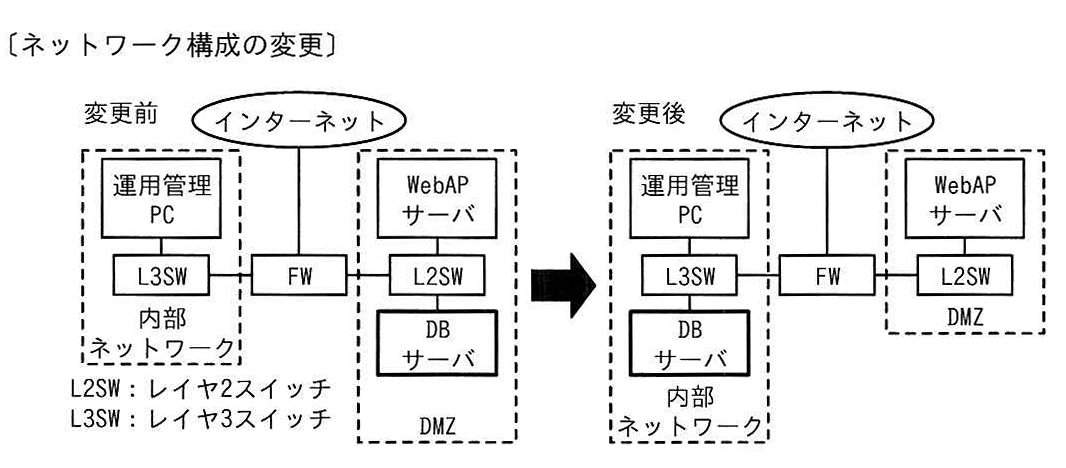
ネットワーク防御・セキュリティ製品: 攻撃の論点で学ぶ手口を、ファイアウォール・IPS・WAFなどの製品の側から見る論点で、構成図の読み取りと結び付きます。応用情報技術者の午前ではVDIによる分離でサーバが行う処理、情報処理安全確保支援士の午前IIではSPIの特徴やフィルタリングルールの見直し、インラインで動くIPSの検知の仕方を選ぶ問題が出題されています。
セキュアプロトコル・無線LAN・接続認証: 暗号と証明書の知識を通信路と社内網の入口に当てはめる論点で、無線LANやIPsecの問題にはネットワーク分野の論点にも入るものがあります。ITパスポートでは無線区間とWeb通信の暗号化の守備範囲、ネットワークスペシャリストの午前IIではESPトンネルモードで暗号化される部分やクライアント証明書の要る認証方式を選ぶ問題が含まれます。
DNS・電子メールのセキュリティ: 名前解決とメール配送を悪用する攻撃と、署名や送信ドメイン認証による防ぎ方の論点で、ネットワーク分野の論点と共有する問題があります。応用情報技術者の午前ではDNSSECで実現できることや中継のログから第三者中継を見つける問題、情報処理安全確保支援士の午前IIではカミンスキー攻撃への対策やOP25Bの目的を選ぶ問題が出題されました。
ハードウェア・物理的セキュリティ: 暗号の鍵や記憶媒体を装置の側からどう守るかの論点で、暗号方式・ハッシュの数学的な強さとは別の弱点を見ます。廃棄する媒体の消去方法や耐タンパ性をもたせる対策を選ぶITパスポートの問題があり、応用情報技術者の午前ではサイドチャネル攻撃に当たる例やTPMの説明、チップの耐タンパ性を高める設計まで問われます。
脆弱性管理・セキュリティ監視: ほかの論点で学ぶ弱点と攻撃を、検査と評価、稼働中の監視、事後の調査という運用の側から結び付けます。応用情報技術者の午前では脆弱性の識別子や深刻度の評価基準、ファジングを選ぶ問題、高度試験の午前IIではペネトレーションテストの説明や、揮発性を基準に証拠の保全の順番を決める問題です。
3. 学習の順序の提案
鍵とハッシュ値の性質は暗号方式・ハッシュで学び、デジタル署名・PKIの証明書と利用者認証・SSO・ID連携の認証の方式で使い方が具体的になります。これらは、セキュアプロトコル・無線LAN・接続認証で扱うTLSやIPsec、無線LANの接続認証と、DNS・電子メールのセキュリティで扱うDNSの応答検証やメールの署名・暗号化の動作を支える知識です。同様に、サイバー攻撃手法・マルウェア・Webアプリケーション・ソフトウェアの脆弱性で攻撃の仕組みと弱点を知っておくことが、ネットワーク防御・セキュリティ製品や脆弱性管理・セキュリティ監視でどの機器・検査・監視技術を組み合わせるかを判断する前提になります。
| 受ける区分 | 先に学ぶ論点 | 次に広げる論点 |
|---|---|---|
| ITパスポート | 利用者認証・SSO・ID連携、サイバー攻撃手法、マルウェア、暗号方式・ハッシュ、デジタル署名・PKI | ハードウェア・物理的セキュリティ、セキュアプロトコル・無線LAN・接続認証、ネットワーク防御・セキュリティ製品 |
| 応用情報技術者・高度試験の午前I | 利用者認証・SSO・ID連携、脆弱性管理・セキュリティ監視、DNS・電子メールのセキュリティ、ハードウェア・物理的セキュリティ | デジタル署名・PKI、Webアプリケーション・ソフトウェアの脆弱性、ネットワーク防御・セキュリティ製品、セキュアプロトコル・無線LAN・接続認証 |
| 高度試験の午前II | 暗号方式・ハッシュ、利用者認証・SSO・ID連携、サイバー攻撃手法、セキュアプロトコル・無線LAN・接続認証 | デジタル署名・PKI、DNS・電子メールのセキュリティ、脆弱性管理・セキュリティ監視、Webアプリケーション・ソフトウェアの脆弱性、ネットワーク防御・セキュリティ製品 |
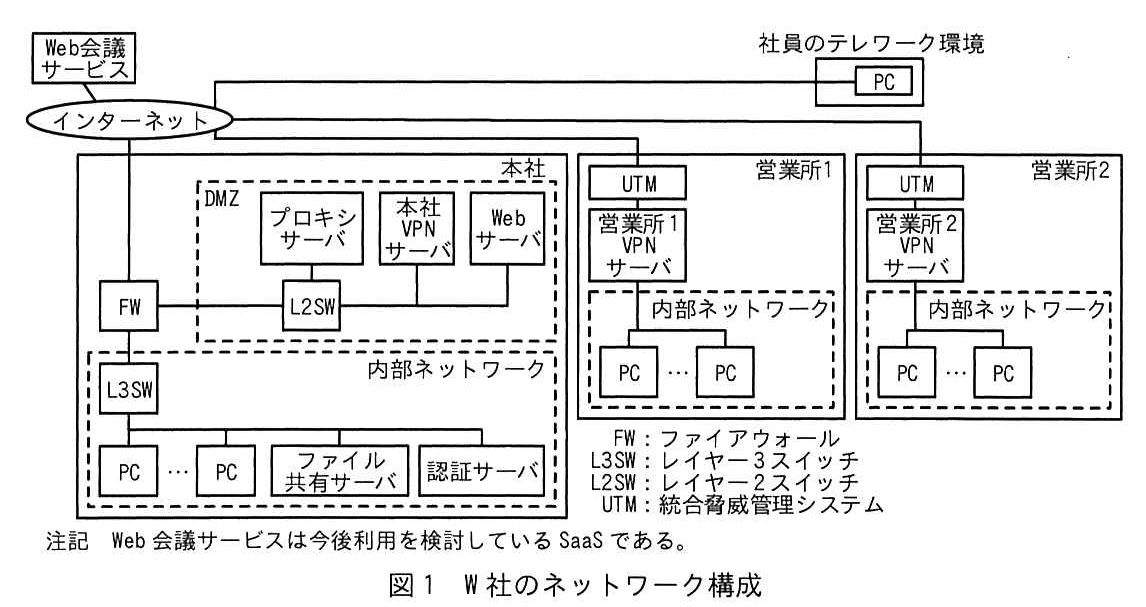
午後の大問は情報処理安全確保支援士と応用情報技術者のほか、いくつかの高度試験の午後にもあり、暗号・認証の仕組みと攻撃の手口、防御製品の設定を一つの構成図や記録の上で同時に使います。Webアプリケーションの弱点を突かれた事案のスクリプトや、静的解析と脆弱性診断の結果を読んで実装の直し方を考える大問があります。リモートワークやクラウドへの移行に合わせてVPNやセキュアWebゲートウェイ、SSOの構成を決める大問と、マルウェア感染や不正アクセスのあとに記録から被害の範囲と入り口を調べる大問も出ています。次の図は、テレワークへの移行を扱う大問に示された構成図の例です。
4. 分野をまたいで間違えやすいところ
サイバー攻撃手法とマルウェアは、同じ事件を攻撃者の手順の側から見るか、端末に入ったプログラムの側から見るかで分かれます。標的型攻撃でも、偵察やエクスプロイトといった段階を判定する問題は前者、侵入後に遠隔から操作するプログラムや外部との通信の隠し方を問う問題は後者に入ります。
同じWebアプリケーションをねらう攻撃でも、プログラムの組み立て方や応答に付ける設定で原因を残さないのがWebアプリケーション・ソフトウェアの脆弱性の対策で、原因が残ったままの通信を経路の上で見分けて止めるのがネットワーク防御・セキュリティ製品のWAFです。WAFの問題で問われているのは止められる攻撃の範囲や見分けの誤りで、実装の直し方は問われていません。
無線LANの暗号化規格、DNSキャッシュポイズニングへの対策、OP25Bとサブミッションポート、IPsecのモードを問う問題には、この分野の論点とネットワーク分野の論点の両方に入っているものがあります。ネットワーク分野ではポート番号や暗号化される範囲といったプロトコルの動きが、この分野ではどの攻撃をどの仕組みで防ぐかが問いになります。ファイアウォールやIPSの方式と暗号の原理は論点としてはこの分野の側に、セキュリティの観点がない名前解決や配送の仕組みはネットワーク分野の側に入ります。
利用者認証・SSO・ID連携とセキュアプロトコル・無線LAN・接続認証は、どちらも相手を確かめますが、確かめた結果で開くものが違います。IEEE 802.1Xの接続認証は端末をLANにつなぐかどうかをIPの通信より前に決め、SAMLやOAuth 2.0は、つながったあとに使うサービスへのログインやデータへのアクセスを決めます。
証拠を保全する順序、CRYPTRECの活動や暗号リスト、廃棄するPCの記憶装置の扱いを問う問題には、この分野とセキュリティ管理分野の両方に入っているものがあります。この分野の側は保全の順序や消去の方法が技術としてどう働くかを読み、管理の側はそれをだれが決め、どの規程やCSIRTなどの体制で運用するかを読みます。
セキュリティ技術の理解度チェック
セキュリティ技術の過去問一覧
- 2026年度(R8) ITパスポート 問55 IoTのセキュリティに関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 ネットワークカメラの画像を盗み見…
- 2026年度(R8) ITパスポート 問59 無線LANで使用するWPA2の機能として,適切なものはどれか。…
- 2026年度(R8) ITパスポート 問63 PCに保存されたファイルを使用できなくするランサムウェアによる被害を低減させるための対策として,適切なものはどれか。…
- 2026年度(R8) ITパスポート 問71 インターネットバンキングなどのWebサイトで利用されているリスクベース認証の例として,適切なものはどれか。…
- 2026年度(R8) ITパスポート 問77 ある企業では,サーバ室への入室管理を暗証番号で行っていたが,虹彩認証装置による本人確認を加えることによって,無許可の者の…
- 2026年度(R8) ITパスポート 問80 バイオメトリクス認証に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 バイオメトリクス認証を利用したシ…
- 2026年度(R8) ITパスポート 問83 職場のPCに適用する情報セキュリティ対策a〜cのうち,マルウェア対策ソフトの導入のほかに,マルウェア感染を防止するための…
- 2026年度(R8) ITパスポート 問90 PKI(公開鍵基盤)の特徴として,適切なものはどれか。…
- 2026年度(R8) ITパスポート 問91 デジタル署名やブロックチェーンで用いられるハッシュ関数には,SHA-256,SHA-512などがある。このようなハッシュ…
- 2026年度(R8) ITパスポート 問92 ゼロトラストセキュリティの考え方に基づいた情報セキュリティ対策の例として,適切なものはどれか。…
- 2026年度(R8) ITパスポート 問95 SQLインジェクションの対策などで用いられ,処理の誤動作を招かないように,利用者がWebサイトに入力した内容に含まれる有…
- 2026年度(R8) ITパスポート 問96 機密情報の取得などを目的として,特定の組織や個人に対して,複数の攻撃手法を使うなどして長期間にわたり継続的に攻撃を行うと…
- 2025(R7)秋 応用情報技術者 午前 問36 サイバー攻撃の攻撃段階をモデル化したサイバーキルチェーンにおいて,“エクスプロイト”に該当する行為はどれか。…
- 2025(R7)秋 応用情報技術者 午前 問37 デジタル署名が付与されたソフトウェアをインストールするときに,そのソフトウェアの発行元を確認するために使用する証明書はど…
- 2025(R7)秋 応用情報技術者 午前 問38 サイドチャネル攻撃はどれか。…
- 2025(R7)秋 応用情報技術者 午前 問39 CRLに関する記述のうち,適切なものはどれか。…
- 2025(R7)秋 応用情報技術者 午前 問42 CSPM (Cloud Security Posture Management) はどれか。…
- 2025(R7)秋 応用情報技術者 午前 問43 脆弱性検査で,ホストに対してポートスキャンを行う。スキャンしたポートの状態を判定する方法のうち,適切なものはどれか。…
- 2025(R7)秋 応用情報技術者 午前 問44 デジタルフォレンジックスの手順は収集,検査,分析及び報告から成る。このとき,デジタルフォレンジックスの手順に含まれるもの…
- 2025(R7)秋 応用情報技術者 午前 問45 電子メールの送信時に,送信側メールサーバでデジタル署名を電子メールヘッダーに付与し,受信側メールサーバでそれを検証するこ…
- 2025(R7)秋 システム監査技術者 午前II 問17 SAMLの説明として,最も適切なものはどれか。…
- 2025(R7)秋 システム監査技術者 午前II 問20 セキュリティ対策としてのCASBの利用方法とその効果はどれか。…
- 2025(R7)秋 高度試験共通 午前I 問12 サイバー攻撃の攻撃段階をモデル化したサイバーキルチェーンにおいて,“エクスプロイト”に該当する行為はどれか。…
- 2025(R7)秋 高度試験共通 午前I 問13 デジタル署名が付与されたソフトウェアをインストールするときに,そのソフトウェアの発行元を確認するために使用する証明書はど…
- 2025(R7)秋 高度試験共通 午前I 問15 電子メールの送信時に,送信側メールサーバでデジタル署名を電子メールヘッダーに付与し,受信側メールサーバでそれを検証するこ…
- 2025(R7)秋 データベーススペシャリスト 午前II 問19 暗号化処理時における暗号化装置の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。…
- 2025(R7)秋 データベーススペシャリスト 午前II 問20 メッセージにRSA方式のデジタル署名を付与して2者間で送受信する。そのときに使用するデジタル署名の検証鍵とその使用方法は…
- 2025(R7)秋 データベーススペシャリスト 午前II 問21 秘密鍵が漏えいした場合であっても,過去に通信した暗号文を復号することができないという暗号技術の性質はどれか。…
- 2025(R7)秋 エンベデッドシステムスペシャリスト 午前II 問14 暗号化処理時における暗号化装置の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。…
- 2025(R7)秋 エンベデッドシステムスペシャリスト 午前II 問15 自社の中継用メールサーバで,接続元IPアドレス,電子メールの送信者のメールアドレスのドメイン名,及び電子メールの受信者の…
- 2025(R7)秋 エンベデッドシステムスペシャリスト 午前II 問16 DNSキャッシュサーバAと権威DNSサーバCにDNSSECを導入した。PCがDNSキャッシュサーバAを用いてWebサーバ…
- 2025(R7)秋 エンベデッドシステムスペシャリスト 午前II 問17 組込みシステムにおける,ソフトウェアのメモリ安全性(Memory Safety)を考慮した事例として,適切なものはどれか…
- 2025(R7)秋 エンベデッドシステムスペシャリスト 午前II 問24 IoT機器においてもセキュリティ対応は重要であり,脆弱性対策の一つに耐タンパ性を高める方法がある。耐タンパ性を高める方法…
- 2025(R7)秋 プロジェクトマネージャ 午前II 問23 多要素認証疲労攻撃の例はどれか。…
- 2025(R7)秋 プロジェクトマネージャ 午前II 問25 外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてデジタルフォレンジックスを行うことになった…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問1 デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リス…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問2 Pass the Hash攻撃はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問3 PQC (Post-Quantum Cryptography) はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問4 PKI (公開鍵基盤) を構成する RA (Registration Authority) の役割はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問5 AIに対するモデルインバージョン攻撃に該当するものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問6 XMLデジタル署名の特徴はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問7 送信元IPアドレスがA,送信元ポート番号が80/tcp,宛先IPアドレスがホストに割り振られていない未使用のIPアドレス…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問8 ドメインフロンティングを悪用した攻撃の例として,適切なものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問9 情報理論的安全に基づく暗号技術はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問10 認証デバイスに関する記述のうち,適切なものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問11 NIST SP 800-63-3で定義されている Identity Proofing に該当するものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問12 MITREの役割に該当するものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問14 UEBAの機能はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問15 CSPM (Cloud Security Posture Management) の機能はどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問16 クロスサイトリクエストフォージェリ攻撃の対策として,効果がないものはどれか。…
- 2025(R7)秋 情報処理安全確保支援士 午前II 問17 無線LANで使用される規格 IEEE 802.1X が規定しているものはどれか。…
- 2025(R7)春 応用情報技術者 午前 問35 デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リス…
- 2025(R7)春 応用情報技術者 午前 問36 Webサーバのログを分析したところ,Webサーバへの攻撃と思われるHTTPリクエストヘッダーが記録されていた。次のHTT…
- 2025(R7)春 応用情報技術者 午前 問37 暗号機能を実装したIoT機器における脅威のうち,サイドチャネル攻撃に該当するものはどれか。…
- 2025(R7)春 応用情報技術者 午前 問38 PKIを構成するOCSPを利用する目的はどれか。…
- 2025(R7)春 応用情報技術者 午前 問40 ソフトウェアの情報セキュリティ対策のうち,SBOM (Software Bill Of Materials) 管理ツール…
- 2025(R7)春 応用情報技術者 午前 問41 cookieにSecure属性を設定しなかったときと比較した,設定したときのWebブラウザの動作として,適切なものはどれ…
- 2025(R7)春 応用情報技術者 午前 問42 Webアプリケーションソフトウェアの開発におけるOSコマンドインジェクション対策はどれか。…
- 2025(R7)春 応用情報技術者 午前 問43 VPNで使用されるプロトコルであるIPsec,L2TP,TLSの,OSI基本参照モデルにおける相対的な位置関係はどれか。…
- 2025(R7)春 応用情報技術者 午前 問44 パスワードクラックの対策のうち,ストレッチングに該当するものはどれか。…
- 2025(R7)春 高度試験共通 午前I 問12 デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リス…
- 2025(R7)春 高度試験共通 午前I 問13 ソフトウェアの情報セキュリティ対策のうち,SBOM(Software Bill Of Materials)管理ツールを用…
- 2025(R7)春 高度試験共通 午前I 問14 Webアプリケーションソフトウェアの開発におけるOSコマンドインジェクション対策はどれか。…
- 2025(R7)春 高度試験共通 午前I 問15 VPNで使用されるプロトコルであるIPsec, L2TP, TLSの,OSI基本参照モデルにおける相対的な位置関係はどれ…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問16 TLSに関する記述のうち,適切なものはどれか。…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問17 テンペスト攻撃の説明とその対策として,適切なものはどれか。…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問18 DRDoS攻撃に該当するものはどれか。…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問19 無線LANの暗号化通信を実装するための規格に関する記述のうち,適切なものはどれか。…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問20 DNSSECの機能はどれか。…
- 2025(R7)春 ネットワークスペシャリスト 午前II 問21 スパムメールの対策として,TCPポート番号25への通信に対してISPが実施するOP25Bの例はどれか。…
- 2025(R7)春 システムアーキテクト 午前II 問3 A社は, 各種のサービスを複数のWebサイトで提供している。現在, 利用者は, Webサイトにログインするたびに, その…
- 2025(R7)春 システムアーキテクト 午前II 問16 オープンリゾルバを悪用した攻撃はどれか。…
- 2025(R7)春 システムアーキテクト 午前II 問18 通信の暗号化や利用者の認証の機能をもち,遠隔にあるコンピュータに安全にログインするためのプロトコルはどれか。…
- 2025(R7)春 システムアーキテクト 午前II 問19 スパムメール対策として,サブミッションポート(ポート番号587)を導入する目的はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問1 DRDoS攻撃に該当するものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問2 シングルサインオンの実装方式の一つであるSAML認証の特徴として,適切なものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問3 SHA-512/256の説明はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問4 DNSに対するカミンスキー攻撃への対策はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問5 クリプトジャッキングに該当するものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問6 デジタル証明書に関する記述のうち,適切なものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問7 マルウェアMiraiの動作はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問8 サイバー攻撃における,コネクトバックの説明はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問9 公開鍵基盤におけるCPS (Certification Practice Statement) はどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問13 IoC (Indicator of Compromise) に該当するものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問14 サイドチャネル攻撃の手法であるタイミング攻撃の対策として,最も適切なものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問15 マルウェア感染の調査対象のPCに対して,電源を切る前に全ての証拠保全を行いたい。ARPキャッシュを取得した後に保全すべき…
- 2025(R7)春 情報処理安全確保支援士 午前II 問16 OAuth 2.0に関する記述のうち,適切なものはどれか。…
- 2025(R7)春 情報処理安全確保支援士 午前II 問17 ISPが,OP25Bを導入する目的の一つはどれか。…
- 2025(R7)春 ITサービスマネージャ 午前II 問15 Webサーバでのシングルサインオンの実装方式に関する記述のうち,適切なものはどれか。…
- 2025(R7)春 ITストラテジスト 午前II 問23 プログラムの排他制御の不備によって,プロセスやスレッドが共有リソースに同時アクセスした場合に想定外の動作をするという問題…
- 2025(R7)春 ITストラテジスト 午前II 問25 デジタルフォレンジックスに該当するものはどれか。…
- 2025年度(R7) ITパスポート 問25 ブロックチェーンを適用した事例として,最も適切なものはどれか。…
- 2025年度(R7) ITパスポート 問69 バイオメトリクス認証の他人受入率と本人拒否率に関する次の記述中の a,b に入れる字句の適切な組合せはどれか。 バイオメ…
- 2025年度(R7) ITパスポート 問70 情報セキュリティにおける脅威のうち,脆弱性を是正するセキュリティパッチをソフトウェアに適用することが最も有効な対策になる…
- 2025年度(R7) ITパスポート 問73 Webサービスを狙った攻撃に関する記述と攻撃の名称の適切な組合せはどれか。 a Webサービスが利用しているソフトウェア…
- 2025年度(R7) ITパスポート 問74 デジタルフォレンジックスの説明として, 適切なものはどれか。…
- 2025年度(R7) ITパスポート 問77 ネットワークやホストを監視することによって,不正アクセスや不審な通信を発見し,報告する仕組みはどれか。…
- 2025年度(R7) ITパスポート 問87 PKIにおいて,ある条件に当てはまるデジタル証明書の情報が公開されているリストとしてCRLがある。このリストに掲載される…
- 2025年度(R7) ITパスポート 問89 Aさんは,Bさんから次の4種類のメッセージを受け取った。Aさんが,受け取ったメッセージを復号して読むことができるものだけ…
- 2025年度(R7) ITパスポート 問90 無線LANのセキュリティ対策に関する記述として,適切なものはどれか。…
- 2025年度(R7) ITパスポート 問92 従業員が使用するPCがランサムウェアに感染した場合の損害を軽減する対策例として,適切なものはどれか。…
- 2025年度(R7) ITパスポート 問97 情報セキュリティにおいて,可用性が損なわれた事象だけを全て挙げたものはどれか。 a 関連取引先との電子決済システムが D…
- 2025年度(R7) ITパスポート 問100 個人の認証に用いる要素を,知識,所有物及びバイオメトリクスの三つに分類したとき,所有物を要素として用いた認証の例はどれか…
- 2024(R6)秋 応用情報技術者 午前 問24 マイクロプロセッサの耐タンパ性を向上させる手法として,適切なものはどれか。…
- 2024(R6)秋 応用情報技術者 午前 問37 企業内のクライアントからクラウドサービスへのアクセスにSAML認証を利用したときのシステムの動作に関する記述のうち,適切…
- 2024(R6)秋 応用情報技術者 午前 問38 インターネット上の使われていないIPアドレス空間に大量に届くパケットはどれか。…
- 2024(R6)秋 応用情報技術者 午前 問39 ディープフェイクを悪用した攻撃に該当するものはどれか。…
- 2024(R6)秋 応用情報技術者 午前 問40 パスワードリスト攻撃に該当するものはどれか。…
- 2024(R6)秋 応用情報技術者 午前 問41 JVNなどの脆弱性情報サイトで採用されている CVE (Common Vulnerabilities and Expos…
- 2024(R6)秋 応用情報技術者 午前 問42 DNSキャッシュポイズニング攻撃に対して有効な対策はどれか。…
- 2024(R6)秋 応用情報技術者 午前 問43 ソフトウェアのセキュリティ管理に使用されるSBOMはどれか。…
- 2024(R6)秋 応用情報技術者 午前 問44 DNSSECの仕様はどれか。…
- 2024(R6)秋 応用情報技術者 午前 問45 VLAN機能をもった1台のレイヤー3スイッチに40台のPCを接続している。スイッチのポートをグループ化して複数のセグメン…
- 2024(R6)秋 応用情報技術者 午前 問46 エクスプロイトコードの説明はどれか。…
- 2024(R6)秋 システム監査技術者 午前II 問17 X.509におけるCPS(Certification Practice Statement)はどれか。…
- 2024(R6)秋 システム監査技術者 午前II 問18 オープンリダイレクトを悪用した攻撃に該当するものはどれか。…
- 2024(R6)秋 システム監査技術者 午前II 問19 CRYPTRECの主な活動内容はどれか。…
- 2024(R6)秋 システム監査技術者 午前II 問20 DMZ上のコンピュータがインターネットからの pingに応答しないようにしたいとき,ファイアウォールのルールで “通過禁…
- 2024(R6)秋 高度試験共通 午前I 問13 ディープフェイクを悪用した攻撃に該当するものはどれか。…
- 2024(R6)秋 高度試験共通 午前I 問14 JVNなどの脆弱性情報サイトで採用されているCVE (Common Vulnerabilities and Exposu…
- 2024(R6)秋 高度試験共通 午前I 問15 DNSキャッシュポイズニング攻撃に対して有効な対策はどれか。…
- 2024(R6)秋 高度試験共通 午前I 問16 エクスプロイトコードの説明はどれか。…
- 2024(R6)秋 データベーススペシャリスト 午前II 問19 システムで利用できるパスワードの仕様を,数字 16 桁から,英数字記号及び空白文字(計 95 種の文字とする)から成る決…
- 2024(R6)秋 データベーススペシャリスト 午前II 問20 迷惑メールの検知手法であるベイジアンフィルターの説明はどれか。…
- 2024(R6)秋 データベーススペシャリスト 午前II 問21 ブロックチェーンに関する記述のうち,適切なものはどれか。…
- 2024(R6)秋 エンベデッドシステムスペシャリスト 午前II 問14 サイドチャネル攻撃に該当するものはどれか。…
- 2024(R6)秋 エンベデッドシステムスペシャリスト 午前II 問15 楕円曲線暗号に関する記述のうち,適切なものはどれか。…
- 2024(R6)秋 エンベデッドシステムスペシャリスト 午前II 問16 NTPを使った増幅型のDDoS攻撃に対して,NTPサーバが踏み台にされることを防止する対策の一つとして,適切なものはどれ…
- 2024(R6)秋 プロジェクトマネージャ 午前II 問23 複数のシステムやサービスの間で利用されるSAMLはどれか。…
- 2024(R6)秋 プロジェクトマネージャ 午前II 問25 公開された実証コード(PoC : Proof of Concept)を使って,インターネットからWebサーバを狙う攻撃が…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問1 RADIUSやDiameterが提供するAAAフレームワークの構成要素は,認証 (Authentication),認可 …
- 2024(R6)秋 情報処理安全確保支援士 午前II 問2 AIによる画像認識において,認識させる画像の中に人間には知覚できないノイズや微小な変化を含めることによって,AIアルゴリ…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問3 様々なサイバー攻撃手法を分類したナレッジベースはどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問4 NTPリフレクション攻撃の特徴はどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問5 PQC (Post-Quantum Cryptography) はどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問6 Smurf攻撃はどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問7 あるIdP (Identity Provider)は, パスキー (Passkey)認証をサポートしており, 利用者Aは…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問8 シングルサインオン (SSO)に関する記述のうち, 適切なものはどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問9 量子暗号の特徴として,適切なものはどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問10 電子メールの受信者側のメールサーバでの送信ドメイン認証が失敗したときの処理方針を,送信側のドメイン管理者が指定するための…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問11 SOAR (Security Orchestration, Automation and Response) の説明はど…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問12 WAFにおけるフォールスポジティブに該当するものはどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問13 インラインモードで動作するアノマリ型 IPSはどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問14 クリックジャッキング攻撃に有効な対策はどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問15 DTLSの特徴はどれか。…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問16 利用者Aが所有するリソースBが, WebサービスC上にある。OAuth 2.0において, 利用者Aの認可の下, Webサ…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問17 利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線LAN環境を実現したい。PCが無線LAN環境に…
- 2024(R6)秋 情報処理安全確保支援士 午前II 問18 ネットワーク層のパケットを対象としてIPパケットでカプセル化し,トンネリングを行えるプロトコルはどれか。…
- 2024(R6)春 応用情報技術者 午前 問35 3Dセキュア 2.0 (EMV 3-D セキュア) は, オンラインショッピングにおけるクレジットカード決済時に, 不正…
- 2024(R6)春 応用情報技術者 午前 問36 企業のDMZ上で1台のDNSサーバを,インターネット公開用と,社内のPC及びサーバからの名前解決の問合せに対応する社内用…
- 2024(R6)春 応用情報技術者 午前 問37 DNSSECで実現できることはどれか。…
- 2024(R6)春 応用情報技術者 午前 問38 公開鍵暗号方式を使った暗号通信をn人が相互に行う場合,全部で何個の異なる鍵が必要になるか。ここで,一組の公開鍵と秘密鍵は…
- 2024(R6)春 応用情報技術者 午前 問41 WAFによる防御が有効な攻撃として,最も適切なものはどれか。…
- 2024(R6)春 応用情報技術者 午前 問42 PCからサーバに対し,IPv6を利用した通信を行う場合,ネットワーク層で暗号化を行うときに利用するものはどれか。…
- 2024(R6)春 応用情報技術者 午前 問43 SPF(Sender Policy Framework)の仕組みはどれか。…
- 2024(R6)春 応用情報技術者 午前 問44 ICカードの耐タンパ性を高める対策はどれか。…
- 2024(R6)春 高度試験共通 午前I 問12 3Dセキュア 2.0 (EMV 3-D セキュア) は,オンラインショッピングにおけるクレジットカード決済時に,不正取引…
- 2024(R6)春 高度試験共通 午前I 問13 公開鍵暗号方式を使った暗号通信をn人が相互に行う場合,全部で何個の異なる鍵が必要になるか。ここで,一組の公開鍵と秘密鍵は…
- 2024(R6)春 高度試験共通 午前I 問15 PCからサーバに対し,IPv6を利用した通信を行う場合,ネットワーク層で暗号化を行うときに利用するものはどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問8 リモートアクセス環境において,認証情報やアカウンティング情報をやり取りするプロトコルはどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問16 Webコンテンツを提供する際に CDN (Content Delivery Network) を利用することによって,副…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問17 RLO (Right-to-Left Override) を利用した手口はどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問18 暗号化装置における暗号化処理時の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問19 なりすましメール対策に関する記述のうち,適切なものはどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問20 マルウェアの検出手法であるビヘイビア法を説明したものはどれか。…
- 2024(R6)春 ネットワークスペシャリスト 午前II 問21 IPsecに関する記述のうち,適切なものはどれか。…
- 2024(R6)春 システムアーキテクト 午前II 問16 eシールの説明はどれか。…
- 2024(R6)春 システムアーキテクト 午前II 問17 デジタル署名のあるソフトウェアをインストールするときに,そのソフトウェアの発行元を確認するために使用する証明書はどれか。…
- 2024(R6)春 システムアーキテクト 午前II 問18 NISTが制定した,AESにおける鍵長の条件はどれか。…
- 2024(R6)春 システムアーキテクト 午前II 問19 デジタル証明書が失効しているかどうかをオンラインで確認するためのプロトコルはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問1 クロスサイトリクエストフォージェリ攻撃の対策として,効果がないものはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問2 送信者から受信者にメッセージ認証符号(MAC:Message Authentication Code)を付与したメッセー…
- 2024(R6)春 情報処理安全確保支援士 午前II 問3 PKI (公開鍵基盤) を構成する RA (Registration Authority) の役割はどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問4 標準化団体 OASIS が,Web サイトなどを運営するオンラインビジネスパートナー間で認証,属性及び認可の情報を安全に…
- 2024(R6)春 情報処理安全確保支援士 午前II 問5 送信元 IP アドレスが A,送信元ポート番号が 80/tcp,宛先 IP アドレスがホストに割り振られていない未使用の…
- 2024(R6)春 情報処理安全確保支援士 午前II 問6 X.509におけるCRLに関する記述のうち,適切なものはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問9 JVNなどの脆弱性対策ポータルサイトで採用されている CWEはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問10 FIPS PUB 140-3はどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問11 セキュリティ対策として, CASBを利用した際の効果はどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問12 不特定多数の利用者に無料で開放されている公衆無線LANサービスのアクセスポイントと端末で利用される仕様として,Wi-Fi…
- 2024(R6)春 情報処理安全確保支援士 午前II 問13 HTTP Strict Transport Security (HSTS)の動作はどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問14 IEEE 802.1Xにおけるサプリカントはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問15 DNSにおいてDNS CAA (Certification Authority Authorization) レコードを…
- 2024(R6)春 情報処理安全確保支援士 午前II 問16 電子メール又はその通信を暗号化する三つのプロトコルについて,公開鍵を用意する単位の組合せのうち,適切なものはどれか。…
- 2024(R6)春 情報処理安全確保支援士 午前II 問17 ソフトウェアの脆弱性管理のためのツールとしても利用される SBOM (Software Bill of Material…
- 2024(R6)春 ITサービスマネージャ 午前II 問15 デジタル署名のあるソフトウェアをインストールするときに,そのソフトウェアの発行元を確認するために使用する証明書はどれか。…
- 2024(R6)春 ITサービスマネージャ 午前II 問25 NFTの説明として, 適切なものはどれか。…
- 2024(R6)春 ITストラテジスト 午前II 問23 OCSPクライアントからOCSPレスポンダーへのリクエストとそのレスポンスに関する記述のうち,適切なものはどれか。…
- 2024(R6)春 ITストラテジスト 午前II 問24 マルウェアが,その実行ファイルをターゲットのコンピュータのファイルシステム上に生成せずに,メモリ上にだけ生成することによ…
- 2024年度(R6) ITパスポート 問57 暗号化方式の特徴について記した表において,表中のa~dに入れる字句の適切な組合せはどれか。…
- 2024年度(R6) ITパスポート 問63 SSDの全てのデータを消去し,復元できなくする方法として用いられているものはどれか。…
- 2024年度(R6) ITパスポート 問66 PKIにおけるCA(Certificate Authority)の役割に関する記述として,適切なものはどれか。…
- 2024年度(R6) ITパスポート 問72 次の記述のうち,バイオメトリクス認証の例だけを全て挙げたものはどれか。 a Webページに歪んだ文字の列から成る画像を表…
- 2024年度(R6) ITパスポート 問73 IoT機器のセキュリティ対策のうち,ソーシャルエンジニアリング対策として,最も適切なものはどれか。…
- 2024年度(R6) ITパスポート 問75 情報セキュリティの3要素である機密性,完全性及び可用性と,それらを確保するための対策の例a~cの適切な組合せはどれか。 …
- 2024年度(R6) ITパスポート 問77 出所が不明のプログラムファイルの使用を避けるために,その発行元を調べたい。 このときに確認する情報として,適切なものはど…
- 2024年度(R6) ITパスポート 問87 通常の検索エンジンでは検索されず匿名性が高いので,サイバー攻撃や違法商品の取引などにも利用されることがあり,アクセスする…
- 2024年度(R6) ITパスポート 問89 システムの利用者認証に関する記述のうち,適切なものはどれか。…
- 2024年度(R6) ITパスポート 問90 セキュリティ対策として使用されるWAFの説明として,適切なものはどれか。…
- 2024年度(R6) ITパスポート 問91 職場で不要になったPCを廃棄する場合の情報漏えい対策として,最も適切なものはどれか。…
- 2024年度(R6) ITパスポート 問98 ランサムウェアに関する記述として,最も適切なものはどれか。…
- 2024年度(R6) ITパスポート 問100 正しい URL を指定してインターネット上の Web サイトへアクセスしようとした利用者が,偽装された Web サイトに…
- 2023(R5)秋 応用情報技術者 午前 問36 パスワードクラック手法の一種である,レインボーテーブル攻撃に該当するものはどれか。…
- 2023(R5)秋 応用情報技術者 午前 問37 楕円曲線暗号の特徴はどれか。…
- 2023(R5)秋 応用情報技術者 午前 問38 自社の中継用メールサーバで,接続元IPアドレス,電子メールの送信者のメールアドレスのドメイン名,及び電子メールの受信者の…
- 2023(R5)秋 応用情報技術者 午前 問41 暗号機能を実装したIoT機器における脅威のうち,サイドチャネル攻撃に該当するものはどれか。…
- 2023(R5)秋 応用情報技術者 午前 問42 セキュアブートの説明はどれか。…
- 2023(R5)秋 応用情報技術者 午前 問43 PCのストレージ上の重要なデータを保護する方法のうち,ランサムウェア感染による被害の低減に効果があるものはどれか。…
- 2023(R5)秋 応用情報技術者 午前 問44 DKIM (DomainKeys Identified Mail)に関する記述のうち,適切なものはどれか。…
- 2023(R5)秋 応用情報技術者 午前 問45 DNSSECについての記述のうち,適切なものはどれか。…
- 2023(R5)秋 応用情報技術者 午前 問46 問題を引き起こす可能性があるデータを大量に入力し,そのときの応答や挙動を監視することによって,ソフトウェアの脆弱性を検出…
- 2023(R5)秋 システム監査技術者 午前II 問17 公開鍵基盤における CPS (Certification Practice Statement) に該当するものはどれか…
- 2023(R5)秋 システム監査技術者 午前II 問20 クリプトジャッキングに該当するものはどれか。…
- 2023(R5)秋 高度試験共通 午前I 問12 パスワードクラック手法の一種である,レインボーテーブル攻撃に該当するものはどれか。…
- 2023(R5)秋 高度試験共通 午前I 問13 自社の中継用メールサーバで,接続元 IPアドレス,電子メールの送信者のメールアドレスのドメイン名,及び電子メールの受信者…
- 2023(R5)秋 高度試験共通 午前I 問15 DKIM (DomainKeys Identified Mail) に関する記述のうち,適切なものはどれか。…
- 2023(R5)秋 データベーススペシャリスト 午前II 問18 ブロックチェーンのデータ構造の特徴として,適切なものはどれか。…
- 2023(R5)秋 データベーススペシャリスト 午前II 問19 DRDoS (Distributed Reflection Denial of Service) 攻撃に該当するものはど…
- 2023(R5)秋 データベーススペシャリスト 午前II 問21 情報セキュリティにおけるエクスプロイトコードに該当するものはどれか。…
- 2023(R5)秋 エンベデッドシステムスペシャリスト 午前II 問14 SAML (Security Assertion Markup Language) の説明はどれか。…
- 2023(R5)秋 エンベデッドシステムスペシャリスト 午前II 問15 総務省及び国立研究開発法人情報通信研究機構(NICT)が 2019 年 2 月から実施している取組 “NOTICE” に…
- 2023(R5)秋 エンベデッドシステムスペシャリスト 午前II 問16 外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてデジタルフォレンジックスを行うことになった…
- 2023(R5)秋 プロジェクトマネージャ 午前II 問23 セキュリティ評価基準である ISO/IEC 15408 の説明はどれか。…
- 2023(R5)秋 プロジェクトマネージャ 午前II 問24 デジタルフォレンジックスに該当するものはどれか。…
- 2023(R5)秋 プロジェクトマネージャ 午前II 問25 脆弱性検査手法の一つであるファジングはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問1 Webアプリケーションソフトウェアの脆弱性を悪用する攻撃手法のうち,入力した文字列がPHPのexec関数などに渡されるこ…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問2 TLS 1.3の暗号スイートに関する説明のうち,適切なものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問3 VA (Validation Authority)の役割はどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問4 XML デジタル署名の特徴として,適切なものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問5 クリプトジャッキングに該当するものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問6 マルウェアMiraiの動作はどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問7 インターネットバンキングでのMITB攻撃による不正送金について,対策として用いられるトランザクション署名の説明はどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問8 SAML (Security Assertion Markup Language)の説明はどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問9 公開鍵基盤における CPS (Certification Practice Statement)に該当するものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問10 総務省及び国立研究開発法人情報通信研究機構 (NICT)が2019年2月から実施している取組 “NOTICE” に関する…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問12 脆弱性管理, 測定, 評価を自動化するためにNISTが策定した基準はどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問13 DNSSECに関する記述のうち, 適切なものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問14 OAuth 2.0 に関する記述のうち,適切なものはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問15 通信の暗号化や利用者の認証の機能をもち,遠隔にあるコンピュータに安全にログインするためのプロトコルはどれか。…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問16 電子メールをスマートフォンのメール・アプリケーションプログラムで受信する際のメールサーバとスマートフォンとの間の通信を,…
- 2023(R5)秋 情報処理安全確保支援士 午前II 問17 セキュリティ対策として,次の条件の下でデータベース(DB)サーバを DMZ から内部ネットワークに移動するような次のネッ…
- 2023(R5)春 応用情報技術者 午前 問36 ボットネットにおいて C&Cサーバが担う役割はどれか。…
- 2023(R5)春 応用情報技術者 午前 問37 セキュアOSを利用することによって期待できるセキュリティ上の効果はどれか。…
- 2023(R5)春 応用情報技術者 午前 問38 メッセージにRSA方式のデジタル署名を付与して2者間で送受信する。そのときのデジタル署名の検証鍵と使用方法はどれか。…
- 2023(R5)春 応用情報技術者 午前 問40 ソフトウェアの既知の脆弱性を一意に識別するために用いる情報はどれか。…
- 2023(R5)春 応用情報技術者 午前 問41 TPM (Trusted Platform Module) に該当するものはどれか。…
- 2023(R5)春 応用情報技術者 午前 問42 デジタルフォレンジックスの手順は収集,検査,分析及び報告から成る。このとき,デジタルフォレンジックスの手順に含まれるもの…
- 2023(R5)春 応用情報技術者 午前 問43 公衆無線LANのアクセスポイントを設置するときのセキュリティ対策とその効果の組として,適切なものはどれか。…
- 2023(R5)春 応用情報技術者 午前 問44 スパムメール対策として,サブミッションポート(ポート番号 587)を導入する目的はどれか。…
- 2023(R5)春 応用情報技術者 午前 問45 次に示すような組織の業務環境において,特定のIPセグメントのIPアドレスを幹部のPCに動的に割り当て,一部のサーバへのア…
- 2023(R5)春 高度試験共通 午前I 問12 ボットネットにおいてC&Cサーバが担う役割はどれか。…
- 2023(R5)春 高度試験共通 午前I 問13 デジタルフォレンジックスの手順は収集,検査,分析及び報告から成る。このとき,デジタルフォレンジックスの手順に含まれるもの…
- 2023(R5)春 高度試験共通 午前I 問14 スパムメール対策として,サブミッションポート(ポート番号 587)を導入する目的はどれか。…
- 2023(R5)春 高度試験共通 午前I 問15 次に示すような組織の業務環境において,特定のIPセグメントのIPアドレスを幹部のPCに動的に割り当て,一部のサーバへのア…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問9 図は IPv4 における IPsec のデータ形式を示している。ESP トンネルモードの電文中で, 暗号化されているのは…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問16 ポリモーフィック型マルウェアの説明として,適切なものはどれか。…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問17 NTPを使った増幅型のDDoS攻撃に対して,NTPサーバが踏み台にされることを防止する対策の一つとして,適切なものはどれ…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問18 インラインモードで動作するシグネチャ型IPSの特徴はどれか。…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問19 認証にクライアント証明書を必要とするプロトコルはどれか。…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問20 スパムメールの対策として,TCPポート番号25への通信に対してISPが実施するOP25Bの例はどれか。…
- 2023(R5)春 ネットワークスペシャリスト 午前II 問21 無線LANで使用される規格 IEEE 802.1X が定めているものはどれか。…
- 2023(R5)春 システムアーキテクト 午前II 問17 暗号技術のうち,共通鍵暗号方式のものはどれか。…
- 2023(R5)春 システムアーキテクト 午前II 問18 TPM 2.0 で定義されている機能はどれか。…
- 2023(R5)春 システムアーキテクト 午前II 問19 迷惑メールの検知手法であるベイジアンフィルターの説明はどれか。…
- 2023(R5)春 システムアーキテクト 午前II 問20 送信者Aは,署名生成鍵Xを使って文書ファイルのデジタル署名を生成した。送信者Aから,文書ファイルとその文書ファイルのデジ…
- 2023(R5)春 情報処理安全確保支援士 午前II 問1 デジタル庁,総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リス…
- 2023(R5)春 情報処理安全確保支援士 午前II 問2 Pass the Hash攻撃はどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問3 シングルサインオンの実装方式の一つである SAML認証の流れとして,適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問4 ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問5 DNSに対するカミンスキー攻撃 (Kaminsky's attack) への対策はどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問6 デジタル証明書に関する記述のうち,適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問7 ブロック暗号の暗号利用モードの一つである CTR (Counter) モードに関する記述のうち,適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問10 WAFにおけるフォールスポジティブに該当するものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問11 サイドチャネル攻撃の手法であるタイミング攻撃の対策として,最も適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問12 インラインモードで動作するシグネチャ型IPSの特徴はどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問13 マルウェア感染の調査対象のPCに対して, 電源を切る前に全ての証拠保全を行いたい。ARPキャッシュを取得した後に保全すべ…
- 2023(R5)春 情報処理安全確保支援士 午前II 問14 無線LANの暗号化通信を実装するための規格に関する記述のうち, 適切なものはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問15 DKIM (DomainKeys Identified Mail) の説明はどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問16 インターネットサービスプロバイダ (ISP)が,OP25Bを導入する目的の一つはどれか。…
- 2023(R5)春 情報処理安全確保支援士 午前II 問17 SQLインジェクション対策について,Webアプリケーションプログラムの実装における対策と,Webアプリケーションプログラ…
- 2023(R5)春 情報処理安全確保支援士 午前II 問22 IoT機器のペネトレーションテスト(Penetration Test)の説明として,適切なものはどれか。…
- 2023(R5)春 ITサービスマネージャ 午前II 問15 認証デバイスに関する記述のうち,適切なものはどれか。…
- 2023(R5)春 ITストラテジスト 午前II 問23 送信者Aは,署名生成鍵Xを使って文書ファイルのデジタル署名を生成した。送信者Aから,文書ファイルとその文書ファイルのデジ…
- 2023(R5)春 ITストラテジスト 午前II 問24 暗号技術のうち,共通鍵暗号方式のものはどれか。…
- 2023(R5)春 ITストラテジスト 午前II 問25 サイバー攻撃に関する脅威に対処するために,非合法な手段を使わずに入手できる公開情報について,収集,分析及び活用が進んでい…
- 2023年度(R5) ITパスポート 問57 IoTデバイスにおけるセキュリティ対策のうち,耐タンパ性をもたせる対策として,適切なものはどれか。…
- 2023年度(R5) ITパスポート 問58 Webサイトなどに不正なソフトウェアを潜ませておき,PCやスマートフォンなどのWebブラウザからこのサイトにアクセスした…
- 2023年度(R5) ITパスポート 問61 IoTシステムなどの設計,構築及び運用に際しての基本原則とされ,システムの企画,設計段階から情報セキュリティを確保するた…
- 2023年度(R5) ITパスポート 問62 情報セキュリティにおける認証要素は3種類に分類できる。認証要素の3種類として,適切なものはどれか。…
- 2023年度(R5) ITパスポート 問65 Wi-Fi のセキュリティ規格である WPA2 を用いて,PC を無線 LAN ルータと接続するときに設定する PSK …
- 2023年度(R5) ITパスポート 問67 ネットワーク環境で利用される IDS の役割として,適切なものはどれか。…
- 2023年度(R5) ITパスポート 問73 攻撃者がコンピュータに不正侵入したとき,再侵入を容易にするためにプログラムや設定の変更を行うことがある。この手法を表す用…
- 2023年度(R5) ITパスポート 問81 HDDを廃棄するときに,HDDからの情報漏えい防止策として,適切なものだけを全て挙げたものはどれか。 a データ消去用ソ…
- 2023年度(R5) ITパスポート 問84 メッセージダイジェストを利用した送信者のデジタル署名が付与された電子メールに関する記述のうち,適切なものはどれか。…
- 2023年度(R5) ITパスポート 問85 IoT機器におけるソフトウェアの改ざん対策にも用いられ,OSやファームウェアなどの起動時に,それらのデジタル署名を検証し…
- 2023年度(R5) ITパスポート 問86 ハイブリッド暗号方式を用いてメッセージを送信したい。メッセージと復号用の鍵の暗号化手順を表した図において,メッセージの暗…
- 2023年度(R5) ITパスポート 問89 企業の従業員になりすましてIDやパスワードを聞き出したり,くずかごから機密情報を入手したりするなど,技術的手法を用いない…
- 2023年度(R5) ITパスポート 問99 バイオメトリクス認証の例として,適切なものはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問36 オープンリゾルバを悪用した攻撃はどれか。…
- 2022(R4)秋 応用情報技術者 午前 問37 サイドチャネル攻撃に該当するものはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問38 デジタル証明書が失効しているかどうかをオンラインで確認するためのプロトコルはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問40 JPCERTコーディネーションセンターとIPAとが共同で運営するJVNの目的として,最も適切なものはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問42 WAFによる防御が有効な攻撃として,最も適切なものはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問43 家庭内で,PCを無線LANルータを介してインターネットに接続するとき,期待できるセキュリティ上の効果の記述のうち,適切な…
- 2022(R4)秋 応用情報技術者 午前 問44 SPF(Sender Policy Framework)の仕組みはどれか。…
- 2022(R4)秋 応用情報技術者 午前 問45 ファジングに該当するものはどれか。…
- 2022(R4)秋 システム監査技術者 午前II 問17 AESの特徴はどれか。…
- 2022(R4)秋 システム監査技術者 午前II 問18 公開鍵暗号方式を使った暗号通信をn人が相互に行う場合,全部で何個の異なる鍵が必要になるか。ここで,一組の公開鍵と秘密鍵は…
- 2022(R4)秋 システム監査技術者 午前II 問19 マルウェアの検出手法であるビヘイビア法を説明したものはどれか。…
- 2022(R4)秋 システム監査技術者 午前II 問20 ISP “A”管理下のネットワークから別の ISP “B”管理下の宛先に SMTPで電子メールを送信する。電子メール送信…
- 2022(R4)秋 システム監査技術者 午前II 問22 DNSSECに関する記述として,適切なものはどれか。…
- 2022(R4)秋 高度試験共通 午前I 問12 デジタル証明書が失効しているかどうかをオンラインで確認するためのプロトコルはどれか。…
- 2022(R4)秋 高度試験共通 午前I 問14 WAFによる防御が有効な攻撃として,最も適切なものはどれか。…
- 2022(R4)秋 高度試験共通 午前I 問15 家庭内で,PCを無線LANルータを介してインターネットに接続するとき,期待できるセキュリティ上の効果の記述のうち,適切な…
- 2022(R4)秋 データベーススペシャリスト 午前II 問19 NISTが制定した,AESにおける鍵長の条件はどれか。…
- 2022(R4)秋 データベーススペシャリスト 午前II 問20 DLP (Data Loss Prevention) の機能はどれか。…
- 2022(R4)秋 データベーススペシャリスト 午前II 問21 PCからサーバに対し,IPv6を利用した通信を行う場合,ネットワーク層で暗号化を行うときに利用するものはどれか。…
- 2022(R4)秋 エンベデッドシステムスペシャリスト 午前II 問16 2019年2月から総務省,情報通信研究機構(NICT)及びインターネットサービスプロバイダが連携して開始した“NOTIC…
- 2022(R4)秋 エンベデッドシステムスペシャリスト 午前II 問17 不特定多数の利用者に無料で開放されている公衆無線LANサービスのアクセスポイントと端末で利用される仕様として,Wi-Fi…
- 2022(R4)秋 エンベデッドシステムスペシャリスト 午前II 問18 PCからサーバに対し,IPv6を利用した通信を行う場合,ネットワーク層で暗号化を行うときに利用するものはどれか。…
- 2022(R4)秋 プロジェクトマネージャ 午前II 問23 認証局が発行するCRLに関する記述のうち,適切なものはどれか。…
- 2022(R4)秋 プロジェクトマネージャ 午前II 問24 Webサーバでのシングルサインオンの実装方式に関する記述のうち,適切なものはどれか。…
- 2022(R4)秋 プロジェクトマネージャ 午前II 問25 サイバーセキュリティ演習での参加チームの役割のうち, レッドチームの役割として, 最も適切なものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問1 送信者から受信者にメッセージ認証符号(MAC:Message Authentication Code)を付与したメッセー…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問2 PKI(公開鍵基盤)を構成するRA(Registration Authority)の役割はどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問3 標準化団体OASISが,Webサイトなどを運営するオンラインビジネスパートナー間で認証,属性及び認可の情報を安全に交換す…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問4 DoS攻撃の一つである Smurf攻撃はどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問5 送信元 IPアドレスが A,送信元ポート番号が 80/tcp,宛先 IPアドレスが未使用の IPアドレス空間内の IPア…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問6 パスワードスプレー攻撃に該当するものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問7 シングルサインオン(SSO)に関する記述のうち,適切なものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問8 前方秘匿性 (Forward Secrecy) の説明として, 適切なものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問11 クリックジャッキング攻撃に有効な対策はどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問12 ブロックチェーンに関する記述のうち,適切なものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問13 PCからサーバに対し,IPv6を利用した通信を行う場合,ネットワーク層で暗号化を行うときに利用するものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問14 SMTP-AUTHの特徴はどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問15 SPFによるドメイン認証を実施する場合,SPFの導入時に,電子メール送信元アドレスのドメイン所有者側で行う必要がある設定…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問16 電子メール又はその通信を暗号化する三つのプロトコルについて,公開鍵を用意する単位の組合せのうち,適切なものはどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問17 無線LANのアクセスポイントがもつプライバシーセパレータ機能(アクセスポイントアイソレーション)の説明はどれか。…
- 2022(R4)秋 情報処理安全確保支援士 午前II 問23 SDメモリカードに使用される著作権保護技術はどれか。…
- 2022(R4)春 応用情報技術者 午前 問23 マイクロプロセッサの耐タンパ性を向上させる手法として,適切なものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問36 複数のシステムやサービスの間で利用される SAML (Security Assertion Markup Languag…
- 2022(R4)春 応用情報技術者 午前 問37 サイバーキルチェーンの偵察段階に関する記述として,適切なものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問38 チャレンジレスポンス認証方式に該当するものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問39 メッセージの送受信における署名鍵の使用に関する記述のうち,適切なものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問40 Webブラウザのcookieに関する設定と,それによって期待される効果の記述のうち,最も適切なものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問41 クライアント証明書で利用者を認証するリバースプロキシサーバを用いて,複数のWebサーバにシングルサインオンを行うシステム…
- 2022(R4)春 応用情報技術者 午前 問42 パスワードクラック手法の一種である,レインボー攻撃に該当するものはどれか。…
- 2022(R4)春 応用情報技術者 午前 問44 内部ネットワークの PCからインターネット上の Webサイトを参照するときに,DMZに設置した VDI(Virtual …
- 2022(R4)春 応用情報技術者 午前 問45 ファジングに該当するものはどれか。…
- 2022(R4)春 高度試験共通 午前I 問12 メッセージの送受信における署名鍵の使用に関する記述のうち,適切なものはどれか。…
- 2022(R4)春 高度試験共通 午前I 問13 クライアント証明書で利用者を認証するリバースプロキシサーバを用いて,複数のWebサーバにシングルサインオンを行うシステム…
- 2022(R4)春 高度試験共通 午前I 問14 内部ネットワークの PC からインターネット上の Web サイトを参照するときに,DMZ に設置した VDI (Virt…
- 2022(R4)春 高度試験共通 午前I 問15 ファジングに該当するものはどれか。…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問16 RLO (Right-to-Left Override) を利用した手口はどれか。…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問17 暗号化装置における暗号化処理時の消費電力を測定するなどして, 当該装置内部の秘密情報を推定する攻撃はどれか。…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問18 DNSサーバで管理されるネットワーク情報の中で, 外部に公開する必要がない情報が攻撃者によって読み出されることを防止する…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問19 VLAN機能をもった1台のレイヤ3スイッチに40台のPCを接続している。スイッチのポートをグループ化して複数のセグメント…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問20 デジタルフォレンジックスに該当するものはどれか。…
- 2022(R4)春 ネットワークスペシャリスト 午前II 問21 DNSの再帰的な問合せを使ったサービス妨害攻撃(DNSリフレクタ攻撃)の踏み台にされないための対策はどれか。…
- 2022(R4)春 システムアーキテクト 午前II 問16 eシールの説明はどれか。…
- 2022(R4)春 システムアーキテクト 午前II 問17 マルチベクトル型DDoS攻撃に該当するものはどれか。…
- 2022(R4)春 システムアーキテクト 午前II 問18 暗号方式に関する記述のうち,適切なものはどれか。…
- 2022(R4)春 システムアーキテクト 午前II 問19 CRYPTRECの役割として,適切なものはどれか。…
- 2022(R4)春 システムアーキテクト 午前II 問20 インターネットとの接続において,ファイアウォールのNAPT機能によるセキュリティ上の効果はどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問1 Webサーバのログを分析したところ,Webサーバへの攻撃と思われるHTTPリクエストヘッダが記録されていた。次のHTTP…
- 2022(R4)春 情報処理安全確保支援士 午前II 問2 SAML(Security Assertion Markup Language)の説明として,最も適切なものはどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問3 暗号化装置における暗号化処理時の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問4 パスワードに使用できる文字の種類の数を M,パスワードの文字数を n とするとき,設定できるパスワードの理論的な総数を求…
- 2022(R4)春 情報処理安全確保支援士 午前II 問5 標的型攻撃における攻撃者の行動をモデル化したものの一つにサイバーキルチェーンがあり,攻撃者の行動を7段階に分類している。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問6 量子暗号の特徴として,適切なものはどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問8 総務省及び国立研究開発法人情報通信研究機構(NICT)が2019年2月から実施している取組 “NOTICE” に関する記…
- 2022(R4)春 情報処理安全確保支援士 午前II 問10 CRYPTREC の主な活動内容はどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問11 インターネットバンキングの利用時に被害をもたらす MITB(Man-in-the-Browser)攻撃に有効なインターネ…
- 2022(R4)春 情報処理安全確保支援士 午前II 問13 DNSSECで実現できることはどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問14 HTTP Strict Transport Security (HSTS)の動作はどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問15 TLSに関する記述のうち,適切なものはどれか。…
- 2022(R4)春 情報処理安全確保支援士 午前II 問16 電子メールをスマートフォンで受信する際のメールサーバとスマートフォンとの間の通信を,メール本文を含めて暗号化するプロトコ…
- 2022(R4)春 情報処理安全確保支援士 午前II 問17 利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線LAN環境を実現したい。PCが無線LAN環境に…
- 2022(R4)春 ITストラテジスト 午前II 問23 総務省及び経済産業省が策定した“電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)”を構成…
- 2022(R4)春 ITストラテジスト 午前II 問25 参加者が毎回変わる100名程度の公開セミナにおいて,参加者に対して無線LAN接続環境を提供する。参加者の端末以外からのア…
- 2022年度(R4) ITパスポート 問56 ランサムウェアによる損害を受けてしまった場合を想定して,その損害を軽減するための対策例として,適切なものはどれか。…
- 2022年度(R4) ITパスポート 問60 公開鍵暗号方式で使用する鍵に関する次の記述中の a, b に入れる字句の適切な組合せはどれか。 それぞれ公開鍵と秘密鍵を…
- 2022年度(R4) ITパスポート 問69 サイバーキルチェーンの説明として,適切なものはどれか。…
- 2022年度(R4) ITパスポート 問70 電子メールにデジタル署名を付与することによって得られる効果だけを全て挙げたものはどれか。 a 可用性が向上する。 b 完…
- 2022年度(R4) ITパスポート 問74 サーバ室など,セキュリティで保護された区画への入退室管理において,一人の認証で他者も一緒に入室する共連れの防止対策として…
- 2022年度(R4) ITパスポート 問75 バイオメトリクス認証に関する記述として,適切なものはどれか。…
- 2022年度(R4) ITパスポート 問82 A社では,従業員の利用者IDとパスワードを用いて社内システムの利用者認証を行っている。セキュリティを強化するために,この…
- 2022年度(R4) ITパスポート 問91 ソーシャルエンジニアリングに該当する行為の例はどれか。…
- 2022年度(R4) ITパスポート 問95 攻撃対象とは別のWebサイトから盗み出すなどによって,不正に取得した大量の認証情報を流用し,標的とするWebサイトに不正…
- 2021(R3)秋 応用情報技術者 午前 問36 IPv6において,拡張ヘッダを利用することによって実現できるセキュリティ機能はどれか。…
- 2021(R3)秋 応用情報技術者 午前 問39 JIS Q 27000:2019(情報セキュリティマネジメントシステムー用語)において定義されている情報セキュリティの特…
- 2021(R3)秋 応用情報技術者 午前 問40 IoTデバイスの耐タンパ性の実装技術とその効果に関する記述として,適切なものはどれか。…
- 2021(R3)秋 応用情報技術者 午前 問41 基本評価基準,現状評価基準,環境評価基準の三つの基準で情報システムの脆弱性の深刻度を評価するものはどれか。…
- 2021(R3)秋 応用情報技術者 午前 問42 盗まれたクレジットカードの不正利用を防ぐ仕組みのうち,オンラインショッピングサイトでの不正利用の防止に有効なものはどれか…
- 2021(R3)秋 応用情報技術者 午前 問43 OSI基本参照モデルのネットワーク層で動作し,“認証ヘッダ(AH)”と“暗号ペイロード(ESP)”の二つのプロトコルを含…
- 2021(R3)秋 応用情報技術者 午前 問44 オープンリダイレクトを悪用した攻撃に該当するものはどれか。…
- 2021(R3)秋 応用情報技術者 午前 問45 化学製品を製造する化学プラントに,情報ネットワークと制御ネットワークがある。 この二つのネットワークを接続し,その境界に…
- 2021(R3)秋 システム監査技術者 午前II 問17 ディジタル署名のあるソフトウェアをインストールするときに,そのソフトウェアの発行元を確認するために使用する証明書はどれか…
- 2021(R3)秋 システム監査技術者 午前II 問18 共通鍵暗号方式において,100 人の送受信者のそれぞれが,相互に暗号化通信を行うときに必要な共通鍵の総数は幾つか。…
- 2021(R3)秋 高度試験共通 午前I 問13 JIS Q 27000:2019(情報セキュリティマネジメントシステムー用語)において定義されている情報セキュリティの特…
- 2021(R3)秋 高度試験共通 午前I 問14 盗まれたクレジットカードの不正利用を防ぐ仕組みのうち,オンラインショッピングサイトでの不正利用の防止に有効なものはどれか…
- 2021(R3)秋 高度試験共通 午前I 問15 OSI基本参照モデルのネットワーク層で動作し,“認証ヘッダ(AH)”と“暗号ペイロード(ESP)”の二つのプロトコルを含…
- 2021(R3)秋 データベーススペシャリスト 午前II 問20 迷惑メールの検知手法であるベイジアンフィルタの説明はどれか。…
- 2021(R3)秋 データベーススペシャリスト 午前II 問21 パケットフィルタリング型ファイアウォールが,通信パケットの通過を許可するかどうかを判断するときに用いるものはどれか。…
- 2021(R3)秋 エンベデッドシステムスペシャリスト 午前II 問16 共通鍵暗号方式において,100 人の送受信者のそれぞれが,相互に暗号化通信を行うときに必要な共通鍵の総数は幾つか。…
- 2021(R3)秋 エンベデッドシステムスペシャリスト 午前II 問17 外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてディジタルフォレンジックスを行うことになっ…
- 2021(R3)秋 エンベデッドシステムスペシャリスト 午前II 問18 エンベロープ暗号化の説明はどれか。…
- 2021(R3)秋 プロジェクトマネージャ 午前II 問23 暗号技術のうち,共通鍵暗号方式はどれか。…
- 2021(R3)秋 プロジェクトマネージャ 午前II 問24 テンペスト攻撃の説明とその対策として,適切なものはどれか。…
- 2021(R3)秋 プロジェクトマネージャ 午前II 問25 DNSSECの機能はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問1 AIによる画像認識において,認識させる画像の中に人間には知覚できないノイズや微小な変化を含めることによってAIアルゴリズ…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問2 Pass the Hash攻撃はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問3 PQC(Post-Quantum Cryptography)はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問4 シングルサインオンの実装方式の一つであるSAML認証の特徴はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問5 サイバーキルチェーンに関する説明として,適切なものはどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問6 ファイアウォールにおけるステートフルパケットインスペクションの特徴はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問7 FIPS PUB 140-3はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問8 X.509におけるCRL(Certificate Revocation List)に関する記述のうち,適切なものはどれか…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問10 cookieにSecure属性を設定しなかったときと比較した,設定したときの動作として,適切なものはどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問11 ネットワークカメラなどのIoT機器ではTCP 23番ポートへの攻撃が多い理由はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問12 外部から侵入されたサーバ及びそのサーバに接続されていた記憶媒体を調査対象としてディジタルフォレンジックスを行うことになっ…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問13 テンペスト攻撃を説明したものはどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問14 ルートキットの特徴はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問15 無線LANの暗号化通信を実装するための規格に関する記述のうち,適切なものはどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問16 IEEE 802.1Xで使われるEAP-TLSが行う認証はどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問17 TLS 1.3の暗号スイートに関する説明のうち,適切なものはどれか。…
- 2021(R3)秋 情報処理安全確保支援士 午前II 問23 ブルーレイディスクで使われているコンテンツ保護技術はどれか。…
- 2021(R3)春 応用情報技術者 午前 問37 Webサイトにおいて,クリックジャッキング攻撃の対策に該当するものはどれか。…
- 2021(R3)春 応用情報技術者 午前 問38 攻撃者が行うフットプリンティングに該当するものはどれか。…
- 2021(R3)春 応用情報技術者 午前 問39 リスクベース認証の特徴はどれか。…
- 2021(R3)春 応用情報技術者 午前 問40 暗号学的ハッシュ関数における原像計算困難性,つまり一方向性の性質はどれか。…
- 2021(R3)春 応用情報技術者 午前 問43 クレジットカードの対面決済時の不正利用に対して,カード加盟店が実施する対策のうち,最も有効なものはどれか。…
- 2021(R3)春 応用情報技術者 午前 問44 Webシステムにおいて,セッションの乗っ取りの機会を減らすために,利用者のログアウト時にWebサーバ又はWebブラウザに…
- 2021(R3)春 応用情報技術者 午前 問45 TLSのクライアント認証における次の処理a~cについて,適切な順序はどれか。…
- 2021(R3)春 応用情報技術者 午前 問46 ICカードの耐タンパ性を高める対策はどれか。…
- 2021(R3)春 高度試験共通 午前I 問12 暗号学的ハッシュ関数における原像計算困難性,つまり一方向性の性質はどれか。…
- 2021(R3)春 高度試験共通 午前I 問15 Webシステムにおいて,セッションの乗っ取りの機会を減らすために,利用者のログアウト時にWebサーバ又はWebブラウザに…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問16 ポリモーフィック型マルウェアの説明として,適切なものはどれか。…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問17 リフレクタ攻撃に悪用されることの多いサービスの例はどれか。…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問18 前方秘匿性(Forward Secrecy)の性質として,適切なものはどれか。…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問19 無線LANで使用される規格IEEE 802.1Xが定めているものはどれか。…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問20 スパムメールの対策として,宛先ポート番号25への通信に対してISPが実施するOP25Bの例はどれか。…
- 2021(R3)春 ネットワークスペシャリスト 午前II 問21 Webアプリケーションソフトウェアの脆弱性を悪用する攻撃手法のうち,入力した文字列がPerlのsystem関数,PHPの…
- 2021(R3)春 システムアーキテクト 午前II 問17 格納型クロスサイトスクリプティング(Stored XSS又はPersistent XSS)攻撃に該当するものはどれか。…
- 2021(R3)春 システムアーキテクト 午前II 問18 ディジタル証明書が失効しているかどうかをオンラインで確認するためのプロトコルはどれか。…
- 2021(R3)春 システムアーキテクト 午前II 問19 2019年2月から総務省,情報通信研究機構(NICT)及びインターネットサービスプロバイダが連携して開始した“NOTIC…
- 2021(R3)春 システムアーキテクト 午前II 問20 スパムメール対策として,サブミッションポート(ポート番号587)を導入する目的はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問1 リフレクタ攻撃に悪用されることの多いサービスの例はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問2 PKIを構成するOCSPを利用する目的はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問3 ハッシュ関数の性質の一つである衝突発見困難性に関する記述のうち,適切なものはどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問4 DoS攻撃の一つであるSmurf攻撃はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問5 サイドチャネル攻撃はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問6 ステートフルパケットインスペクション方式のファイアウォールの特徴はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問7 NISTが制定した,AESにおける鍵長の条件はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問8 JVNなどの脆弱性対策情報ポータルサイトで採用されているCVE (Common Vulnerabilities and …
- 2021(R3)春 情報処理安全確保支援士 午前II 問10 DNSにおいてDNS CAA (Certification Authority Authorization) レコードを…
- 2021(R3)春 情報処理安全確保支援士 午前II 問11 セキュリティ対策として,CASB (Cloud Access Security Broker) を利用した際の効果はどれ…
- 2021(R3)春 情報処理安全確保支援士 午前II 問12 安全なWebアプリケーションの作り方について,攻撃と対策の適切な組合せはどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問13 マルウェアの検出手法であるビヘイビア法を説明したものはどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問14 インターネットサービスプロバイダ(ISP)が,OP25Bを導入する目的の一つはどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問15 HSTS(HTTP Strict Transport Security)の説明はどれか。…
- 2021(R3)春 情報処理安全確保支援士 午前II 問16 内部ネットワークにあるPCからインターネット上のWebサイトを参照するときは,DMZにあるVDI (Virtual De…
- 2021(R3)春 情報処理安全確保支援士 午前II 問17 RFC 8110に基づいたものであり,公衆無線LANなどでパスフレーズなどでの認証なしに,端末とアクセスポイントとの間の…
- 2021(R3)春 ITサービスマネージャ 午前II 問15 認証デバイスに関する記述のうち,適切なものはどれか。…
- 2021(R3)春 ITストラテジスト 午前II 問23 格納型クロスサイトスクリプティング(Stored XSS 又は Persistent XSS)攻撃に該当するものはどれか…
- 2021(R3)春 ITストラテジスト 午前II 問24 ディジタル証明書が失効しているかどうかをオンラインで確認するためのプロトコルはどれか。…
- 2021(R3)春 ITストラテジスト 午前II 問25 2019年2月から総務省,情報通信研究機構(NICT)及びインターネットサービスプロバイダが連携して開始した“NOTIC…
- 2021年度(R3) ITパスポート 問56 インターネットにおいてドメイン名とIPアドレスの対応付けを行うサービスを提供しているサーバに保管されている管理情報を書き…
- 2021年度(R3) ITパスポート 問60 情報システムにおける二段階認証の例として,適切なものはどれか。…
- 2021年度(R3) ITパスポート 問63 PCやスマートフォンのブラウザから無線LANのアクセスポイントを経由して,インターネット上のWebサーバにアクセスする。…
- 2021年度(R3) ITパスポート 問68 全ての通信区間で盗聴されるおそれがある通信環境において,受信者以外に内容を知られたくないファイルを電子メールに添付して送…
- 2021年度(R3) ITパスポート 問69 バイオメトリクス認証における認証精度に関する次の記述中の a, b に入れる字句の適切な組合せはどれか。 バイオメトリク…
- 2021年度(R3) ITパスポート 問73 IoT デバイスに関わるリスク対策のうち,IoT デバイスが盗まれた場合の耐タンパ性を高めることができるものはどれか。…
- 2021年度(R3) ITパスポート 問76 IoTデバイス群とそれを管理するIoTサーバで構成されるIoTシステムがある。全てのIoTデバイスは同一の鍵を用いて通信…
- 2021年度(R3) ITパスポート 問85 無線LANのセキュリティにおいて,アクセスポイントがPCなどの端末からの接続要求を受け取ったときに,接続を要求してきた端…
- 2021年度(R3) ITパスポート 問94 特定のPCから重要情報を不正に入手するといった標的型攻撃に利用され,攻撃対象のPCに対して遠隔から操作を行って,ファイル…
- 2021年度(R3) ITパスポート 問97 複数のコンピュータが同じ内容のデータを保持し,各コンピュータがデータの正当性を検証して担保することによって,矛盾なくデー…
- 2019(R1)秋 システムアーキテクト 午前II 問23 ディジタル署名のあるソフトウェアをインストールするときに,そのソフトウェアの開発元又は発行元を確認するために使用する証明…
- 2019(R1)秋 システムアーキテクト 午前II 問24 暗号技術のうち,共通鍵暗号方式はどれか。…
- 2019(R1)秋 システムアーキテクト 午前II 問25 セキュアOSを利用することによって期待できるセキュリティ上の効果はどれか。…
- 2018(H30)秋 システムアーキテクト 午前II 問23 格納型クロスサイトスクリプティング(Stored XSS又はPersistent XSS)攻撃に該当するものはどれか。…
- 2018(H30)秋 システムアーキテクト 午前II 問24 情報技術セキュリティ評価のための国際標準であり,コモンクライテリア(CC)と呼ばれるものはどれか。…
- 2018(H30)秋 システムアーキテクト 午前II 問25 Webアプリケーションにおけるセキュリティ上の脅威とその対策に関する記述のうち,適切なものはどれか。…
- 2017(H29)秋 システムアーキテクト 午前II 問23 署名されたソフトウェアを導入する前に,そのソフトウェアの開発元又は発行元を確認するために使用する証明書はどれか。…
- 2017(H29)秋 システムアーキテクト 午前II 問24 米国NISTが制定した,AESにおける鍵長の条件はどれか。…
- 2017(H29)秋 システムアーキテクト 午前II 問25 スパムメール対策として,サブミッションポート(ポート番号587)を導入する目的はどれか。…
- 2016(H28)秋 システムアーキテクト 午前II 問24 安全なWebアプリケーションの作り方について,攻撃と対策の適切な組合せはどれか。…
- 2016(H28)秋 システムアーキテクト 午前II 問25 無線LANのセキュリティ方式としてWPA2を選択するとき,利用される暗号化アルゴリズムはどれか。…
- 2015(H27)秋 システムアーキテクト 午前II 問23 ファイルを送受信する際の情報漏えい対策のうち,適切なものはどれか。…
- 2015(H27)秋 システムアーキテクト 午前II 問24 何らかの理由で有効期間中に失効したディジタル証明書の一覧を示すデータはどれか。…
- 2015(H27)秋 システムアーキテクト 午前II 問25 WAFの説明はどれか。…
この分野の午後問題(記述式・読み物)
- 2025(R7)秋 応用情報技術者 午後 問1 企業グループのセキュリティ対策に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 応用情報技術者 午後 問5 問5 クラウドサービスへの移行に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 応用情報技術者 午後 問8 問8 モバイルオーダーシステムの画面設計に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 システム監査技術者 午後I 問2 クラウドサービスを利用したシステムの監査に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 情報処理安全確保支援士 午後 問1 問1 コンサルティング業務で利用するSaaSに関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 情報処理安全確保支援士 午後 問2 問2 暗号資産交換業におけるセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 情報処理安全確保支援士 午後 問3 情報システムのセキュリティ強化に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)秋 情報処理安全確保支援士 午後 問4 製造業におけるセキュリティ管理に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 応用情報技術者 午後 問1 サイバー攻撃への対策に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 ネットワークスペシャリスト 午後I 問3 問3 セキュア Web ゲートウェイの導入に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 情報処理安全確保支援士 午後 問1 問1 サプライチェーンのリスク対策に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 情報処理安全確保支援士 午後 問2 脆弱性管理に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 情報処理安全確保支援士 午後 問3 問3 スマートフォン用アプリケーションプログラムの開発に関する次の記述を読んで,設問に答えよ。…
- 2025(R7)春 情報処理安全確保支援士 午後 問4 問4 IT資産管理及び脆弱性管理に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 応用情報技術者 午後 問1 Webサイトのセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 応用情報技術者 午後 問5 セキュアWebゲートウェイサービスの導入に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 情報処理安全確保支援士 午後 問1 問1 インシデントレスポンスに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 情報処理安全確保支援士 午後 問2 問2 ドメイン名変更に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 情報処理安全確保支援士 午後 問3 問3 クレジットカード情報の漏えいに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)秋 情報処理安全確保支援士 午後 問4 セキュリティ診断に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 応用情報技術者 午後 問1 問1 リモート環境のセキュリティ対策に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 ネットワークスペシャリスト 午後I 問1 コンテンツ配信ネットワークに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 ネットワークスペシャリスト 午後I 問3 問3 ローカルブレイクアウトによる負荷軽減に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 ネットワークスペシャリスト 午後II 問2 問2 電子メールを用いた製品サポートに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 情報処理安全確保支援士 午後 問1 APIセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 情報処理安全確保支援士 午後 問2 サイバー攻撃への対策に関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 情報処理安全確保支援士 午後 問3 Webセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2024(R6)春 情報処理安全確保支援士 午後 問4 問4 Webアプリケーションプログラムに関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 応用情報技術者 午後 問1 問1 電子メールのセキュリティ対策に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 応用情報技術者 午後 問5 メールサーバの構築に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 システム監査技術者 午後I 問1 問1 クレジットカード情報保護の監査に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 情報処理安全確保支援士 午後 問1 問1 Webアプリケーションプログラムの開発に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 情報処理安全確保支援士 午後 問2 問2 セキュリティ対策の見直しに関する次の記述を読んで,設問に答えよ。…
- 2023(R5)秋 情報処理安全確保支援士 午後 問3 継続的インテグレーションサービスのセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 応用情報技術者 午後 問1 問1 マルウェア対策に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 システムアーキテクト 午後I 問4 問4 ホテルチェーンを展開する事業者向けの顔認証システム,及び顔認証を提供する基盤システムに関する次の記述を読んで,設問…
- 2023(R5)春 情報処理安全確保支援士 午後I 問1 問1 Webアプリケーションプログラム開発に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 情報処理安全確保支援士 午後I 問2 セキュリティインシデントに関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 情報処理安全確保支援士 午後I 問3 問3 クラウドサービス利用に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 情報処理安全確保支援士 午後II 問1 問1 Webセキュリティに関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 情報処理安全確保支援士 午後II 問2 Webサイトのクラウドサービスへの移行と機能拡張に関する次の記述を読んで,設問に答えよ。…
- 2023(R5)春 ITサービスマネージャ 午後I 問2 問2 情報セキュリティの管理に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 応用情報技術者 午後 問1 マルウェアへの対応策に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 応用情報技術者 午後 問5 テレワーク環境への移行に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 情報処理安全確保支援士 午後I 問1 問1 IoT製品の開発に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 情報処理安全確保支援士 午後I 問2 脆弱性に起因するセキュリティインシデントへの対応に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 情報処理安全確保支援士 午後I 問3 問3 オンラインゲーム事業者でのセキュリティインシデント対応に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 情報処理安全確保支援士 午後II 問1 問1 脅威情報調査に関する次の記述を読んで,設問に答えよ。…
- 2022(R4)秋 情報処理安全確保支援士 午後II 問2 問2 インシデントレスポンスチームに関する次の記述を読んで,設問に答えよ。…
- 2022(R4)春 応用情報技術者 午後 問1 問1 通信販売サイトのセキュリティインシデント対応に関する次の記述を読んで,設問1〜4に答えよ。…
- 2022(R4)春 ネットワークスペシャリスト 午後I 問2 問2 セキュアゲートウェイサービスの導入に関する次の記述を読んで,設問1〜3に答えよ。…
- 2022(R4)春 ネットワークスペシャリスト 午後I 問3 シングルサインオンの導入に関する次の記述を読んで,設問1〜3に答えよ。…
- 2022(R4)春 ネットワークスペシャリスト 午後II 問1 テレワーク環境の導入に関する次の記述を読んで,設問1〜5に答えよ。…
- 2022(R4)春 情報処理安全確保支援士 午後I 問1 問1 Webアプリケーションプログラム開発のセキュリティ対策に関する次の記述を読んで,設問1〜3に答えよ。…
- 2022(R4)春 情報処理安全確保支援士 午後I 問2 問2 セキュリティインシデント対応に関する次の記述を読んで,設問1〜4に答えよ。…
- 2022(R4)春 情報処理安全確保支援士 午後I 問3 問3 スマートフォン向けQRコード決済サービスの開発に関する次の記述を読んで,設問1〜3に答えよ。…
- 2022(R4)春 情報処理安全確保支援士 午後II 問1 問1 Webサイトのセキュリティに関する次の記述を読んで,設問1〜6に答えよ。…
- 2022(R4)春 情報処理安全確保支援士 午後II 問2 問2 クラウドサービスへの移行に関する次の記述を読んで,設問1〜5に答えよ。…
- 2021(R3)秋 応用情報技術者 午後 問1 問1 オフィスのセキュリティ対策に関する次の記述を読んで,設問1〜3に答えよ。…
- 2021(R3)秋 情報処理安全確保支援士 午後I 問1 セキュリティインシデントに関する次の記述を読んで,設問1〜3に答えよ。…
- 2021(R3)秋 情報処理安全確保支援士 午後I 問2 問2 システム開発での情報漏えい対策に関する次の記述を読んで,設問1〜3に答えよ。…
- 2021(R3)秋 情報処理安全確保支援士 午後I 問3 PCのマルウェア対策に関する次の記述を読んで,設問1〜3に答えよ。…
- 2021(R3)秋 情報処理安全確保支援士 午後II 問1 協力会社とのファイルの受渡しに関する次の記述を読んで,設問1〜5に答えよ。…
- 2021(R3)秋 情報処理安全確保支援士 午後II 問2 マルウェア感染への対処に関する次の記述を読んで,設問1〜4に答えよ。…
- 2021(R3)春 応用情報技術者 午後 問1 DNSのセキュリティ対策に関する次の記述を読んで,設問1〜3に答えよ。…
- 2021(R3)春 情報処理安全確保支援士 午後I 問1 問1 認証システムの開発に関する次の記述を読んで,設問1〜4に答えよ。…
- 2021(R3)春 情報処理安全確保支援士 午後I 問2 ネットワークのセキュリティ対策に関する次の記述を読んで,設問1,2に答えよ。…
- 2021(R3)春 情報処理安全確保支援士 午後I 問3 問3 セキュリティ運用に関する次の記述を読んで,設問1〜4に答えよ。…
- 2021(R3)春 情報処理安全確保支援士 午後II 問1 問1 インシデント対応体制の整備に関する次の記述を読んで,設問1〜5に答えよ。…
- 2021(R3)春 情報処理安全確保支援士 午後II 問2 クラウドセキュリティに関する次の記述を読んで,設問1〜6に答えよ。…
- 2021(R3)春 ITサービスマネージャ 午後I 問2 情報セキュリティの管理に関する次の記述を読んで,設問1,2に答えよ。…
セキュリティ技術の用語
テクノロジのほかの分野
基礎理論70問 アルゴリズム97問 ハードウェア184問 システム構成154問 OS・ソフトウェア106問 データベース257問 ネットワーク405問 セキュリティ管理165問 システム開発技術253問 開発プロセス126問 組込み・IoT146問 AI・データ活用118問 クラウド・仮想化66問 インタフェース・メディア65問 データマネジメント7問