令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1 保守用中継サーバへの不正アクセスとSSH認証・アクセス制限の強化
学習ガイド
小売業の顧客管理サーバの保守環境における、不正アクセスインシデントへの対応と再発防止策を扱う問題です。各種ログの調査から被害範囲を特定する手順や、パスワード認証の限界を確認します。さらに、再発防止策として導入されるSSHの公開鍵認証とネットワークレベルのアクセス制限について、設定手順や問題文の会話から、パスフレーズの役割や送信元IPアドレス固定化の防御効果を読み解きます。
この記事で押さえる論点
- FWのフィルタリングルールと保守方法から、第三者が保守用中継サーバに接続できた期間を特定できる
- 保守員の利用者IDを一般利用者の権限にする目的が、操作ログの改ざんや削除の防止であることを述べられる
- SSH接続における公開鍵認証の仕組みと、パスフレーズによる秘密鍵の保護の役割を説明できる
- 保守PCの送信元IPアドレスを固定し、FWで接続元を絞ることが、認証バイパスなどの脆弱性への備えになる理由を説明できる
出題情報
- 出題
- 2021(R3)秋 情報処理安全確保支援士 午後I 問1
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
サイバー攻撃の被害拡大防止のためには,ID管理,ネットワークフィルタリング,ログ管理などの複数の対策で対処する必要がある。
本問では,リモート保守のセキュリティインシデント対応をきっかけとした,被害範囲の調査並びにSSHサーバ及びファイアウォール設定の見直しを題材に,ログ及び認証・認可といった複数の対策を組み合わせての設計能力について問う。
問1では,リモート保守のセキュリティインシデント対応を題材に,被害範囲の調査並びにSSHサーバ及びファイアウォール設定の見直しについて出題した。全体として,正答率は平均的であった。
問題本文
セキュリティインシデントに関する次の記述を読んで,設問1〜3に答えよ。
J社は,従業員1,000名の小売業である。J社では,顧客情報を顧客管理サーバで管理している。J社のネットワーク構成を図1に示す。
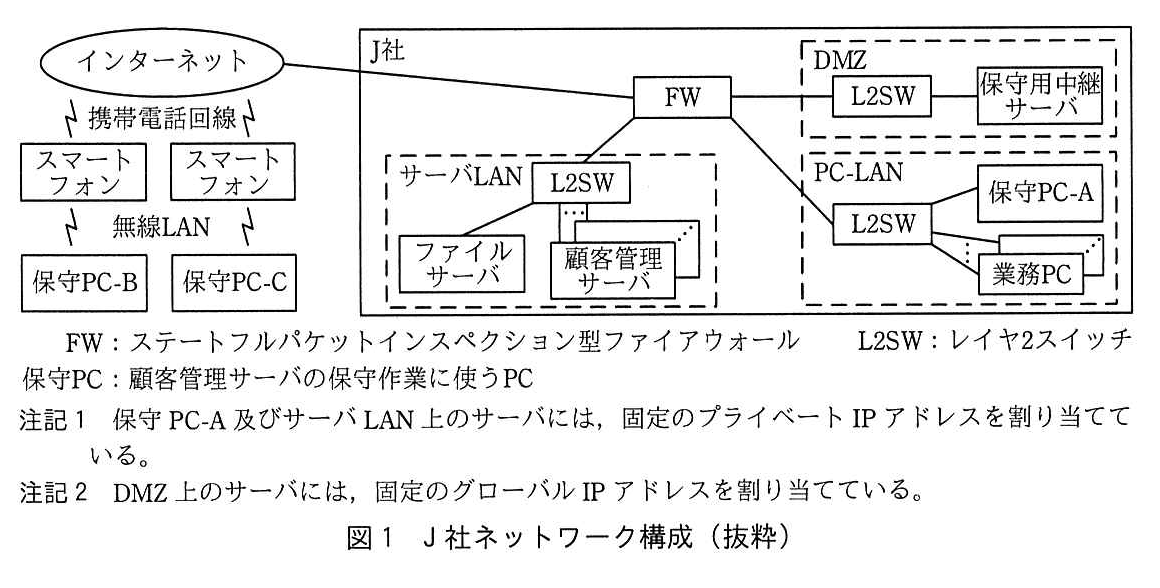
図の説明テキスト
ネットワーク構成図。
- インターネットから「携帯電話回線」経由で2台の「スマートフォン」に接続され、それぞれから「無線LAN」経由で「保守PC-B」、「保守PC-C」に接続されている。
- インターネットは「J社」内の「FW」にも接続されている。
- J社内は「DMZ」、「サーバLAN」、「PC-LAN」の3つのネットワークに分かれている。
- FWからDMZ内の「L2SW」に接続し、そこから「保守用中継サーバ」に接続している。
- FWからサーバLAN内の「L2SW」に接続し、そこから「ファイルサーバ」と複数台の「顧客管理サーバ」(重ねて描かれ「⋮」で複数を示す)に接続している。
- FWからPC-LAN内の「L2SW」に接続し、そこから「保守PC-A」と複数台の「業務PC」(重ねて描かれ「⋮」で複数を示す)に接続している。
凡例・注記: - FW: ステートフルパケットインスペクション型ファイアウォール
- L2SW: レイヤ2スイッチ
- 保守PC: 顧客管理サーバの保守作業に使うPC
- 注記1 保守PC-A及びサーバLAN上のサーバには,固定のプライベートIPアドレスを割り当てている。
- 注記2 DMZ上のサーバには,固定のグローバルIPアドレスを割り当てている。
〔顧客管理サーバの保守方法〕
顧客管理サーバの保守作業は,図2に示す保守方法に従って行われる。
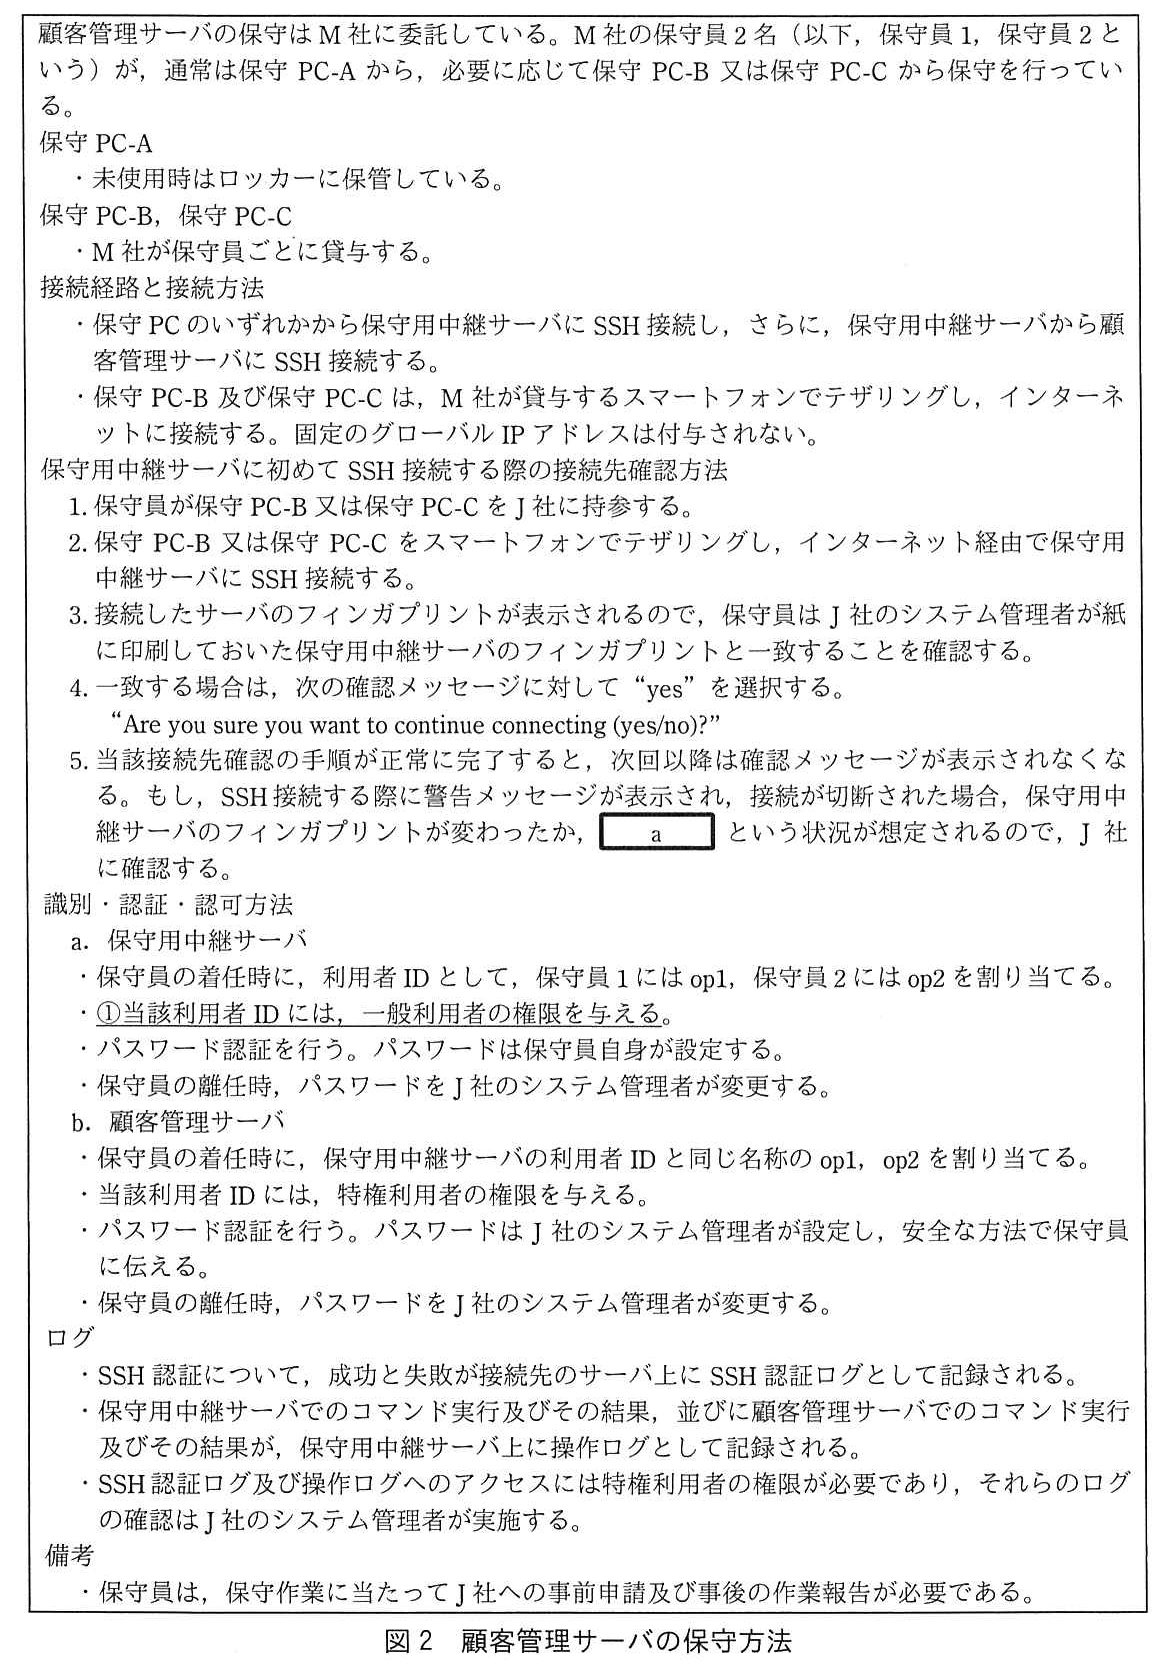
図の説明テキスト
枠で囲まれた文章。
顧客管理サーバの保守は M 社に委託している。M 社の保守員 2 名(以下,保守員 1,保守員 2 という)が,通常は保守 PC-A から,必要に応じて保守 PC-B 又は保守 PC-C から保守を行っている。
【保守 PC-A】
・未使用時はロッカーに保管している。
【保守 PC-B,保守 PC-C】
・M 社が保守員ごとに貸与する。
【接続経路と接続方法】
・保守 PC のいずれかから保守用中継サーバに SSH 接続し,さらに,保守用中継サーバから顧客管理サーバに SSH 接続する。
・保守 PC-B 及び保守 PC-C は,M 社が貸与するスマートフォンでテザリングし,インターネットに接続する。固定のグローバル IP アドレスは付与されない。
【保守用中継サーバに初めて SSH 接続する際の接続先確認方法】
- 保守員が保守 PC-B 又は保守 PC-C を J 社に持参する。
- 保守 PC-B 又は保守 PC-C をスマートフォンでテザリングし,インターネット経由で保守用中継サーバに SSH 接続する。
- 接続したサーバのフィンガプリントが表示されるので,保守員は J 社のシステム管理者が紙に印刷しておいた保守用中継サーバのフィンガプリントと一致することを確認する。
- 一致する場合は,次の確認メッセージに対して “yes” を選択する。
“Are you sure you want to continue connecting (yes/no)?” - 当該接続先確認の手順が正常に完了すると,次回以降は確認メッセージが表示されなくなる。もし,SSH 接続する際に警告メッセージが表示され,接続が切断された場合,保守用中継サーバのフィンガプリントが変わったか,a という状況が想定されるので,J 社に確認する。
【識別・認証・認可方法】
a. 保守用中継サーバ
・保守員の着任時に,利用者 ID として,保守員 1 には op1,保守員 2 には op2 を割り当てる。
・①当該利用者 ID には,一般利用者の権限を与える。
・パスワード認証を行う。パスワードは保守員自身が設定する。
・保守員の離任時,パスワードを J 社のシステム管理者が変更する。
b. 顧客管理サーバ
・保守員の着任時に,保守用中継サーバの利用者 ID と同じ名称の op1,op2 を割り当てる。
・当該利用者 ID には,特権利用者の権限を与える。
・パスワード認証を行う。パスワードは J 社のシステム管理者が設定し,安全な方法で保守員に伝える。
・保守員の離任時,パスワードを J 社のシステム管理者が変更する。
【ログ】
・SSH 認証について,成功と失敗が接続先のサーバ上に SSH 認証ログとして記録される。
・保守用中継サーバでのコマンド実行及びその結果,並びに顧客管理サーバでのコマンド実行及びその結果が,保守用中継サーバ上に操作ログとして記録される。
・SSH 認証ログ及び操作ログへのアクセスには特権利用者の権限が必要であり,それらのログの確認は J 社のシステム管理者が実施する。
【備考】
・保守員は,保守作業に当たって J 社への事前申請及び事後の作業報告が必要である。
FWのフィルタリングルールを表1に示す。
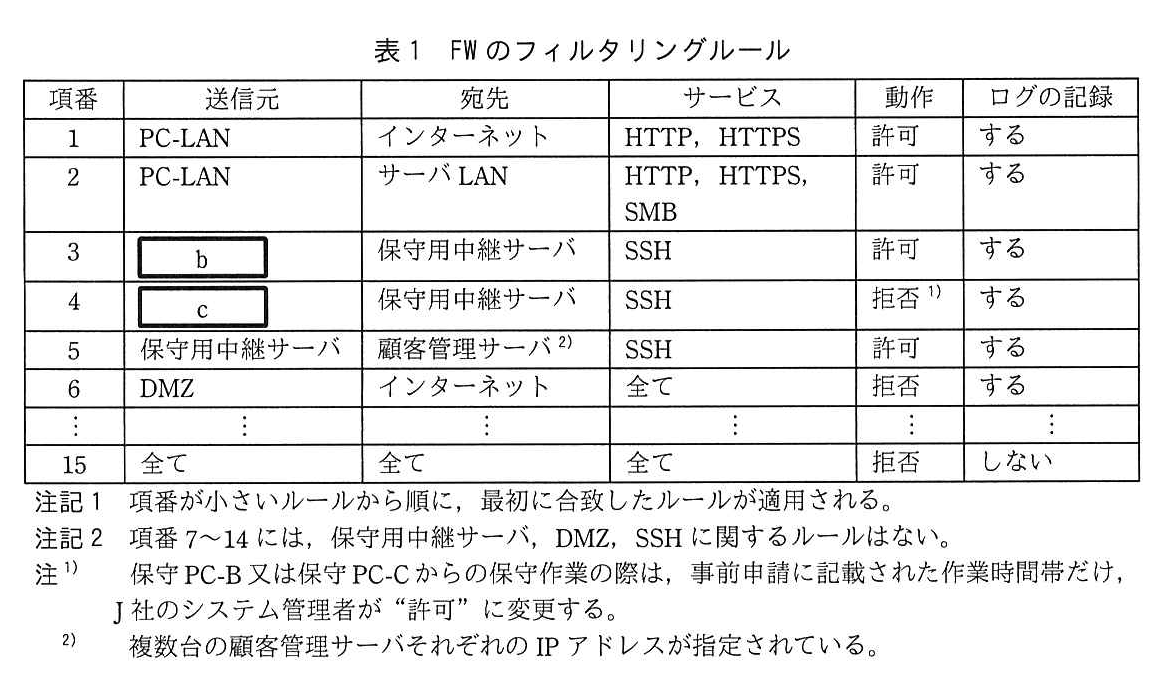
図の説明テキスト
| 項番 | 送信元 | 宛先 | サービス | 動作 | ログの記録 |
|---|---|---|---|---|---|
| 1 | PC-LAN | インターネット | HTTP, HTTPS | 許可 | する |
| 2 | PC-LAN | サーバLAN | HTTP, HTTPS, SMB | 許可 | する |
| 3 | b | 保守用中継サーバ | SSH | 許可 | する |
| 4 | c | 保守用中継サーバ | SSH | 拒否 1) | する |
| 5 | 保守用中継サーバ | 顧客管理サーバ 2) | SSH | 許可 | する |
| 6 | DMZ | インターネット | 全て | 拒否 | する |
| ... | ... | ... | ... | ... | ... |
| 15 | 全て | 全て | 全て | 拒否 | しない |
注記1 項番が小さいルールから順に、最初に合致したルールが適用される。
注記2 項番7〜14には,保守用中継サーバ,DMZ,SSHに関するルールはない。
注1) 保守PC-B又は保守PC-Cからの保守作業の際は,事前申請に記載された作業時間帯だけ,J社のシステム管理者が“許可”に変更する。
2) 複数台の顧客管理サーバそれぞれのIPアドレスが指定されている。
〔セキュリティインシデントの発生と対応〕
6月16日に,J社のシステム管理者であるFさんが,FWのフィルタリングルールに基づいて記録されたログ(以下,FWログという)から不審なログを発見した。調査したところ,暗号資産を採掘するプログラム(以下,プログラムHという)が保守用中継サーバで動作しており,②定期的にインターネット上のサーバに通信を試みていたことが分かった。そこで,外部の情報処理安全確保支援士(登録セキスペ)のS氏の助言の下,影響範囲及び原因の調査並びに対策方法の検討をすることにした。S氏からは,保守作業関連書類,FWログ,SSH認証ログ及び操作ログの調査並びに保守員へのヒアリングをするように助言があった。
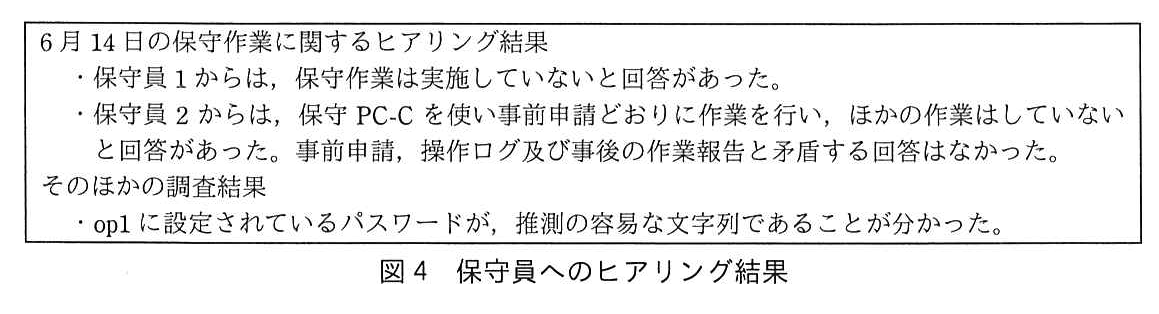
翌日,Fさんは,S氏に図3に示す保守作業関連書類及び各種ログの調査結果並びに図4に示すヒアリング結果を報告した。
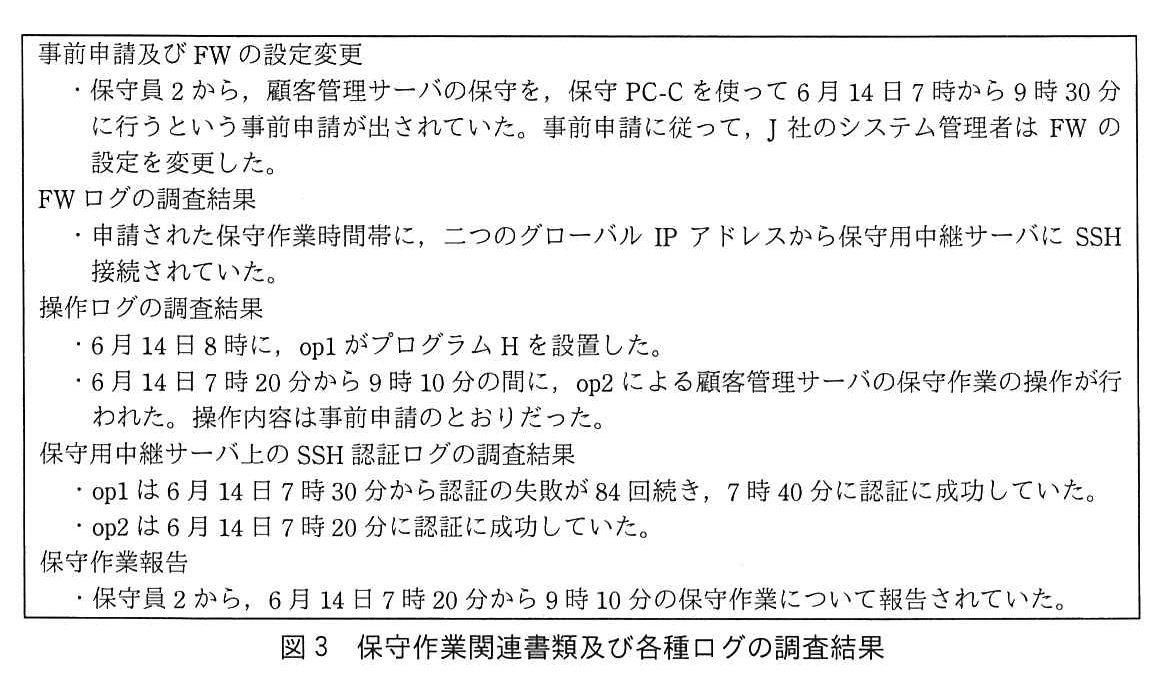
図の説明テキスト
事前申請及びFWの設定変更
・保守員2から、顧客管理サーバの保守を、保守PC-Cを使って6月14日7時から9時30分に行うという事前申請が出されていた。事前申請に従って、J社のシステム管理者はFWの設定を変更した。
FWログの調査結果
・申請された保守作業時間帯に、二つのグローバルIPアドレスから保守用中継サーバにSSH接続されていた。
操作ログの調査結果
・6月14日8時に、op1がプログラムHを設置した。
・6月14日7時20分から9時10分の間に、op2による顧客管理サーバの保守作業の操作が行われた。操作内容は事前申請のとおりだった。
保守用中継サーバ上のSSH認証ログの調査結果
・op1は6月14日7時30分から認証の失敗が84回続き、7時40分に認証に成功していた。
・op2は6月14日7時20分に認証に成功していた。
保守作業報告
・保守員2から、6月14日7時20分から9時10分の保守作業について報告されていた。
図の説明テキスト
6月14日の保守作業に関するヒアリング結果
・保守員1からは、保守作業は実施していないと回答があった。
・保守員2からは、保守PC-Cを使い事前申請どおりに作業を行い、ほかの作業はしていないと回答があった。事前申請、操作ログ及び事後の作業報告と矛盾する回答はなかった。
そのほかの調査結果
・op1に設定されているパスワードが、推測の容易な文字列であることが分かった。
S氏は,この報告から,第三者がop1のパスワードを推測してインターネット経由で不正アクセスした可能性が高いと判断し,被害範囲の特定のために各種ログを追加調査するように助言した。Fさんによる追加調査の結果,FWログ,SSH認証ログ及び操作ログからは,保守用中継サーバにプログラムHを設置した記録は見つかったが,保守用中継サーバから顧客管理サーバを含む他機器へのアクセスの記録は見つからなかった。FさんとS氏は,これらの調査結果から,影響範囲は保守用中継サーバだけにとどまり,情報漏えいの被害もなかったと結論付けた。
〔セキュリティインシデントの再発防止〕
S氏から,今回のセキュリティインシデントの再発防止について,幾つか提言があった。
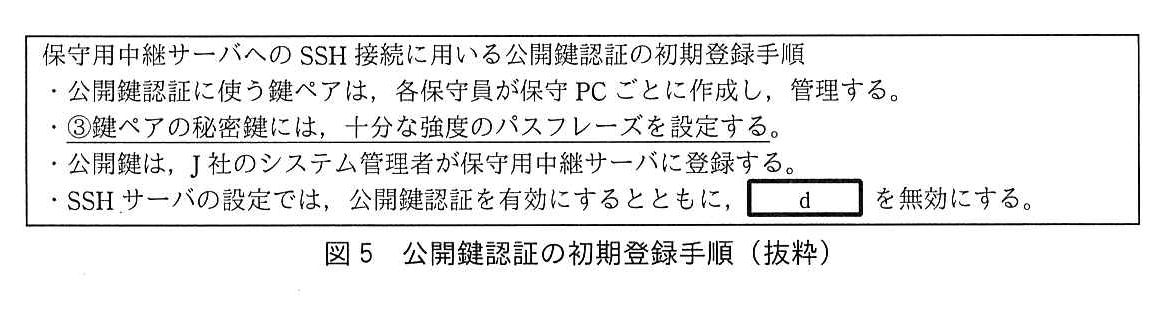
一つ目の提言は,サーバに対する認証の強化である。保守用中継サーバ及び顧客管理サーバへのSSH接続の認証方式を,パスワード認証から公開鍵認証に変更するというものである。Fさんは,図5に示す公開鍵認証の初期登録手順を作成した。
図の説明テキスト
保守用中継サーバへの SSH 接続に用いる公開鍵認証の初期登録手順
・公開鍵認証に使う鍵ペアは,各保守員が保守 PC ごとに作成し,管理する。
・③鍵ペアの秘密鍵には,十分な強度のパスフレーズを設定する。
・公開鍵は,J 社のシステム管理者が保守用中継サーバに登録する。
・SSH サーバの設定では,公開鍵認証を有効にするとともに,d を無効にする。
次は,図5に関するS氏とFさんの会話である。
S氏: 万一,保守用中継サーバが不正アクセスされた場合を想定して,顧客管理サーバへのSSH接続に必要なeを利用されないように,保守用中継サーバに保存しない運用にしましょう。SSH Agent Forwardingと呼ばれる機能を使うと,保守作業のSSH接続に必要なeの全てを保守PCにだけ保存する運用にできます。
Fさん: 承知しました。
二つ目の提言は,SSHの接続元の制限である。FWで接続元を制限することができれば,万一,SSHサーバソフトウェアで認証バイパスなどの脆弱性が発見されて悪用された場合にも有効な対策となる。
そこで,Fさんは,保守PC-B及び保守PC-Cを,VPN装置を介して又は直接,M社内のネットワークに接続させた後に,インターネット経由で保守用中継サーバにアクセスさせることを考えた。このとき,fことができれば,保守用中継サーバへのアクセスを表1の項番4のルールを変更することによって制限できる。そこで,これらへの対応をM社に打診した。
そのほかの再発防止策についても,FさんはS氏の提言について検討を重ね,保守用中継サーバ及び顧客管理サーバに関するセキュリティを強化した。
設問と解答・解説
設問1
〔顧客管理サーバの保守方法〕について,(1)~(3)に答えよ。
図2中の a に入れる適切な字句を20字以内で答えよ。
模範解答
接続先が保守用中継サーバではない
採点基準
- 3点: 接続先が本来の保守用中継サーバではない(別のサーバや偽のサーバに接続している)旨が記述されている。
- 1点: 接続先の正当性に関わる内容だが、状況が不明確である(例:「接続先が変わった」など)。
- 0点: 無回答、または「接続先のサーバが稼働していない」など可用性の問題として答えたもの。
- 2点: 「フィンガプリントが変わった」と並ぶもう一つの状況として、接続先が保守用中継サーバではない状況が表現されている。
- 0点: 状況が読み取れない、またはサーバの稼働停止など誤った状況が記述されている。
解説
- 図2「顧客管理サーバの保守方法」の「保守用中継サーバに初めてSSH接続する際の接続先確認方法」において、接続時のフィンガプリント確認手順が記載されています。
- 「SSH接続する際に警告メッセージが表示され、接続が切断された場合」は、サーバから提示されたフィンガプリントが以前に確認したものから変わっていることを意味します。
- このような状況が発生する理由としては、意図したサーバのホスト鍵が変更された場合と、通信経路上で別のサーバ(攻撃者のサーバなど)に誘導されている場合が考えられます。
- したがって、接続先が本来の保守用中継サーバではない(不正なサーバである)という事象を想定する必要があります。
- 「接続先のサーバが稼働していない」といった誤解を避け、接続先の正当性の確認機能であることを理解することが重要です。
高得点のポイント
- 接続先が意図した保守用中継サーバではないという状況を正確に理解し記述していること。
- フィンガプリントが変わった場合と並ぶもう一つの状況として、接続先が保守用中継サーバではないことを表現できていること。
- 指定された「20字以内」という文字数制限を遵守していること。
図2中の下線①の設定にした目的を,“操作ログ”という字句を用いて25字以内で述べよ。
模範解答
操作ログの改ざんや削除を防止するため
採点基準
- 3点: 操作ログの保護(改ざん・削除の防止)が目的であることが明確に記述されている。
- 1点: 権限の制限については言及しているが、具体的な目的(操作ログの保護)が曖昧である。
- 0点: 無回答、または全く関係のない内容。
- 2点: 操作ログの改ざんや削除を防止するという目的が、文として明確に述べられている。
- 1点: 目的は読み取れるが表現が曖昧である。
- 0点: 意味が通じない、または論理が破綻している。
解説
- 図2「顧客管理サーバの保守方法」の「識別・認証・認可方法」によると、保守用中継サーバの利用者ID「op1」「op2」には一般利用者の権限が与えられています(下線①)。
- また、「ログ」の項目には、「保守用中継サーバでのコマンド実行及びその結果、並びに顧客管理サーバでのコマンド実行及びその結果が、保守用中継サーバ上に操作ログとして記録される」とあります。
- 続けて、「SSH認証ログ及び操作ログへのアクセスには特権利用者の権限が必要」と明記されています。
- 保守用中継サーバの利用者IDを一般利用者の権限にとどめることで、万が一これらのアカウントが不正利用された場合でも、特権権限を持たないため、自身の不正アクセスの証拠となる操作ログへのアクセス(改ざんや削除)を防止することができます。
高得点のポイント
- 操作ログの改ざんや削除の防止という目的を正確に理解し記述していること。
- 権限設定と目的の関係を論理的に説明できていること。
- 指定された「操作ログ」という字句を用い、「25字以内」という文字数制限を遵守していること。
模範解答
保守PC-A
採点基準
- 5点: 「保守PC-A」と正しく解答している。
- 2点: 意味的には近いが、図1の正確な字句ではない場合。
- 0点: 無回答、または誤答。
解説
- 表1「FWのフィルタリングルール」の項番3は、宛先が「保守用中継サーバ」、サービスが「SSH」で、動作が「許可」となっているルールです。
- 図2の「接続経路と接続方法」によると、保守PCから保守用中継サーバへSSH接続を行います。保守PCには、保守PC-A、保守PC-B、保守PC-Cがあります。
- このうち、保守PC-Bと保守PC-Cはインターネット経由で接続しますが、これは後述の項番4の対象となります。
- 一方、図1「J社ネットワーク構成(抜粋)」を見ると、保守PC-AはJ社内の「PC-LAN」に接続されており、注記1で「保守PC-A及びサーバLAN上のサーバには、固定のプライベートIPアドレスを割り当てている」と記載されています。
- したがって、内部ネットワークから保守用中継サーバへSSH接続を行う送信元は「保守PC-A」となります。
高得点のポイント
- 図1のネットワーク構成を正しく読み取り、送信元として「保守PC-A」を正確に抜き出せていること。
模範解答
インターネット
採点基準
- 5点: 「インターネット」と正しく解答している。
- 2点: 意味的には近いが、図1の正確な字句ではない場合。
- 0点: 無回答、または誤答。
解説
- 表1「FWのフィルタリングルール」の項番4は、宛先が「保守用中継サーバ」、サービスが「SSH」で、動作が「拒否 1)」となっているルールです。
- 注1には、「保守PC-B又は保守PC-Cからの保守作業の際は、事前申請に記載された作業時間帯だけ、J社のシステム管理者が“許可”に変更する」と記載されています。
- 図2の「接続経路と接続方法」によると、保守PC-B及び保守PC-Cは「スマートフォンでテザリングし、インターネットに接続する」とあります。
- また、図1「J社ネットワーク構成(抜粋)」でも、保守PC-B及び保守PC-Cは無線LANとスマートフォンを介して「インターネット」からJ社のFWへ接続される構成となっています。
- したがって、これらのPCが保守用中継サーバへアクセスする際のFWにおける送信元は「インターネット」となります。
高得点のポイント
- 保守PC-Bと保守PC-Cの接続経路を正しく読み取り、図1から送信元として「インターネット」を正確に抜き出せていること。
設問1(1)は,正答率が低かった。“接続先のサーバが稼働していない”という誤った解答が散見された。SSHサーバのフィンガプリントの確認は,実運用で疎かにされやすいが,接続先サーバの確認のために重要なことであるので,その目的をよく理解してほしい。
設問2
〔セキュリティインシデントの発生と対応〕について,(1),(2)に答えよ。
本文中の下線②の通信は,表1のどのルールによってFWログに記録されるか。表1中の項番で答えよ。
模範解答
6
解説
- 問題文の下線②は、保守用中継サーバで動作していたプログラムHが「定期的にインターネット上のサーバに通信を試みていた」という事象を指しています。
- この通信の送信元は「保守用中継サーバ」であり、宛先は「インターネット」です。
- 図1「J社ネットワーク構成(抜粋)」によると、保守用中継サーバは「DMZ」に配置されています。
- 表1「FWのフィルタリングルール」を確認すると、送信元が「DMZ」、宛先が「インターネット」に該当するルールは項番6です。
- 項番6のルールは動作が「拒否」、ログの記録が「する」となっているため、この通信は項番6のルールによって拒否され、FWログに記録されます。
今回のセキュリティインシデントにおいて,第三者が保守用中継サーバにSSH接続可能だった期間は何月何日の何時何分から何月何日の何時何分までか。期間を答えよ。
模範解答
6月14日の7時0分から6月14日の9時30分まで
採点基準
- 3点: 「6月14日の7時0分から6月14日の9時30分」という正しい期間が示されている。
- 1点: 期間の一部のみ正しい、または日付や時間が部分的に間違っている。
- 0点: 全く異なる期間、または無回答。
- 2点: 開始と終了が明確な表現で記述されている。
- 0点: 表現が不明確で、期間が正しく伝わらない。
解説
- 設問は、今回のインシデントにおいて第三者が保守用中継サーバにSSH接続可能だった期間を問うものです。
- インターネットから保守用中継サーバへのSSH接続は、表1の項番4のルールにより通常は「拒否」されています。
- ただし、表1の注1にある通り、「事前申請に記載された作業時間帯だけ、J社のシステム管理者が“許可”に変更」します。
- 図3「保守作業関連書類及び各種ログの調査結果」の「事前申請及びFWの設定変更」の項目に、「保守員2から、顧客管理サーバの保守を、保守PC-Cを使って6月14日7時から9時30分に行うという事前申請が出されていた。事前申請に従って、J社のシステム管理者はFWの設定を変更した」と明記されています。
- したがって、FWのルールが変更され、外部から保守用中継サーバへSSH接続が可能だった期間は「6月14日の7時0分から6月14日の9時30分まで」となります。
高得点のポイント
- 事前申請の内容とFWの設定変更の関連を正しく把握し、期間を正確に特定できていること。
- 始まりと終わりの日時を明確に記述できていること。
設問3
〔セキュリティインシデントの再発防止〕について,(1)~(4)に答えよ。
図5中の下線③について,パスフレーズを設定する目的を30字以内で具体的に述べよ。
模範解答
保守員以外が不正に秘密鍵を利用できないようにするため
秘密鍵が盗まれても悪用できないようにするため
採点基準
- 3点: 秘密鍵が(盗まれるなどして)保守員以外に利用や悪用されないようにする目的が記述されている。
- 1点: 不正利用防止の趣旨は読み取れるが、対象(秘密鍵)が不明確である。
- 0点: 無回答、または公開鍵との混同、「秘密鍵のパスフレーズをSSHサーバに送信するため」といった誤った内容。
- 2点: 「保守員以外が利用できない」「盗まれても悪用できない」など、不正利用や悪用防止の因果関係が記述されている。
- 1点: 文脈がやや曖昧だが、意図は汲み取れる。
- 0点: 文章として成立していない、または論理が破綻している。
解説
- 再発防止策として導入される公開鍵認証の初期登録手順(図5)において、下線③「鍵ペアの秘密鍵には、十分な強度のパスフレーズを設定する」の目的が問われています。
- 公開鍵認証では、手元に保管する秘密鍵を用いて認証を行います。
- 万が一、保守PCがマルウェアに感染するなどして秘密鍵のファイルが外部に流出した場合、パスフレーズが設定されていなければ、誰でもその秘密鍵を使ってサーバに不正アクセスできてしまいます。
- 秘密鍵に十分な強度のパスフレーズを設定しておくことで、秘密鍵のファイルが盗まれても、パスフレーズを知らない第三者(保守員以外)は秘密鍵を悪用することができないように保護することができます。
- 講評にある通り、秘密鍵の保護機能であることを正しく理解することが求められます。
高得点のポイント
- 秘密鍵の漏洩時に不正利用を防ぐという公開鍵認証の仕組みを正しく理解していること。
- 「誰から」(保守員以外など)または「どういう状況で」(盗まれてもなど)秘密鍵の不正利用や悪用を防ぐのかを論理的に表現できていること。
- 指定された「30字以内」という文字数制限を遵守していること。
図5中の d に入れる適切な字句を10字以内で答えよ。
模範解答
パスワード認証
採点基準
- 3点: 「パスワード認証」を無効にする旨が正しく記述されている。
- 0点: 無回答、または誤答。
- 2点: パスワード推測のリスクを排除するための対象として正確な用語を用いている。
- 0点: 用語が不正確である。
解説
- 本インシデントは、「op1に設定されているパスワードが、推測の容易な文字列である」(図4)ことに起因し、第三者がパスワードを推測して不正アクセスした可能性が高いと判断されています。
- これに対する再発防止策として、図5ではSSH接続の認証方式を公開鍵認証に変更しています。
- しかし、SSHサーバ側で公開鍵認証を有効にしても、従来のパスワード認証が有効なままであれば、攻撃者は引き続きパスワード推測によるアクセスを試みることができます。
- したがって、公開鍵認証を有効にするとともに、脆弱な認証方式であるパスワード認証を無効にする必要があります。
高得点のポイント
- 公開鍵認証導入時に、以前の脆弱な認証方式を無効化する必要性を理解していること。
- リスクを排除するための対象として「パスワード認証」を正確に指定できていること。
- 指定された「10字以内」という文字数制限を遵守していること。
本文中の e に入れる適切な字句を5字以内で答えよ。
模範解答
秘密鍵
採点基準
- 3点: 「秘密鍵」と正しく記述されている。
- 0点: 無回答、または誤答。
- 2点: 公開鍵認証の仕組みに照らし合わせて適切な用語を用いている。
- 0点: 用語が不正確である。
解説
- 会話文の中で、S氏は「顧客管理サーバへのSSH接続に必要な [ e ] を利用されないように、保守用中継サーバに保存しない運用にしましょう」と提案しています。
- 新しい認証方式として公開鍵認証が導入されるため、サーバ(顧客管理サーバ)へ接続するためにはクライアント側に秘密鍵が必要です。
- 通常、踏み台サーバ(保守用中継サーバ)から目的のサーバへSSH接続する場合、踏み台サーバ上に秘密鍵を置くことになりますが、これでは踏み台サーバが乗っ取られた際に秘密鍵も不正利用されるリスクがあります。
- SSH Agent Forwarding機能を使用すると、手元の保守PCにある秘密鍵の認証情報を踏み台サーバ経由で転送できるため、保守用中継サーバ上に秘密鍵を保存せずに済むようになります。
- したがって、保存しないようにするのは「秘密鍵」となります。
高得点のポイント
- 公開鍵認証においてクライアント側に必要となる鍵が「秘密鍵」であることを正確に理解していること。
- SSH Agent Forwarding機能の文脈から、保護(サーバに保存しない)すべき対象を適切に特定できていること。
- 指定された「5字以内」という文字数制限を遵守していること。
本文中の f に入れる適切な字句を20字以内で答えよ。
模範解答
送信元IPアドレスを固定にする
採点基準
- 3点: 「送信元IPアドレスを固定にする」という旨が的確に記述されている。
- 1点: IPアドレスの制限について言及しているが、固定化や送信元についての記述が不十分。
- 0点: 無回答、または全く関係のない内容。
- 2点: 送信元の特定を可能にするという文脈が破綻なく記述されている。
- 1点: 文意は通じるが、表現がやや曖昧。
- 0点: 論理が破綻している。
解説
- 本インシデントでは、保守PC-Cからの接続許可のためにFWの設定を変更した時間帯に、不正なグローバルIPアドレスから保守用中継サーバにSSH接続されてしまいました(図3)。
- 図2の「接続経路と接続方法」にある通り、保守PC-B及び保守PC-Cはスマートフォンのテザリングでインターネットに接続するため「固定のグローバルIPアドレスは付与されない」状況でした。
- そのため、表1の項番4のルールを「許可」にする際、特定のIPアドレスに絞ることができず、インターネット全体からの接続を許可せざるを得ませんでした。
- 再発防止策として、「保守PC-B及び保守PC-Cを、VPN装置を介して又は直接、M社内のネットワークに接続させた後に、インターネット経由で保守用中継サーバにアクセスさせる」仕組みが提案されています。
- この構成にすることで、インターネット上の通信の起点がM社のネットワークとなり、送信元IPアドレスを固定にする(M社の固定グローバルIPアドレスを利用する)ことができます。
- これにより、FW(項番4)のルールで特定の送信元IPアドレスのみを許可する強固な制限が可能になります。
高得点のポイント
- M社内ネットワークを経由させることで、インターネット経由のアクセス時に送信元IPアドレスが固定化される仕組みを理解していること。
- FWでのアクセス制限(送信元の特定)を可能にする条件として論理的に説明できていること。
- 指定された「20字以内」という文字数制限を遵守していること。
設問3(1)は,正答率がやや低かった。秘密鍵と公開鍵を混同した解答や“秘密鍵のパスフレーズをSSHサーバに送信するため”といった解答が散見された。適切に鍵ペアを管理するためにも,SSHにおける公開鍵認証の仕組みをよく理解してほしい。