令和3年度 春期 情報処理安全確保支援士試験 午後Ⅰ 問題 問2 外部DNSサーバへのリフレクション攻撃対策とホスティングサービスへの移行
学習ガイド
小売業のネットワークにおいて、自社の外部DNSサーバがサイバー攻撃の踏み台にされるリスクを防ぎ、安全な構成へ見直す問題です。DNS特有の攻撃手法と対策、DNSサーバの外部ホスティングサービスへの移行が主な論点になります。前半は、設定不備を突いて大量の通信を発生させる攻撃やキャッシュポイズニングの仕組みを本文から把握し、必要な対策を検討します。後半では、サーバを外部へ移す際に行うゾーン転送のアクセス制御や、ファイアウォールの許可ルールの変更手順を追っていきます。
この記事で押さえる論点
- DNSリフレクション攻撃の仕組み(送信元IPの偽装と応答パケットの増幅)と踏み台になるリスクを説明できる
- DNSキャッシュポイズニングの対策となる送信元ポート番号のランダム化とDNSSECの目的を説明できる
- ゾーン情報の流出を防ぐため、権威DNSサーバ間でゾーン転送を許可する範囲を最小化する設定を述べられる
- 自社網から外部のホスティングサービスへ権威DNSサーバを移行する際のファイアウォールの設定変更を説明できる
出題情報
- 出題
- 2021(R3)春 情報処理安全確保支援士 午後I 問2
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
昨今,DoS攻撃を始めとするサイバー攻撃は増加しており,DNSを含めたネットワークのセキュリティの重要性が増している。一方で,DNSサーバには,まだ適切に対策が施されていないものも多く,サイバー攻撃を受けるケースが増えている。
本問では,ネットワークのセキュリティ対策を題材に,DNSのセキュリティ対策における基本的な知識,及びDNSを適切に設計する能力を問う。
問2では,ネットワークのセキュリティ対策を題材に,DNSのセキュリティ対策について出題した。全体として正答率は平均的であった。
問題本文
ネットワークのセキュリティ対策に関する次の記述を読んで,設問1,2に答えよ。
A社は,従業員500名の中規模の小売業であり,インターネットを介して消費者向けに商品を宣伝している。A社のネットワークは,同社の情報システム部(以下,情シ部という)のL部長とM主任を含む7名で運用している。A社のネットワーク構成を図1に,図1中の主な機器とその概要を表1に示す。
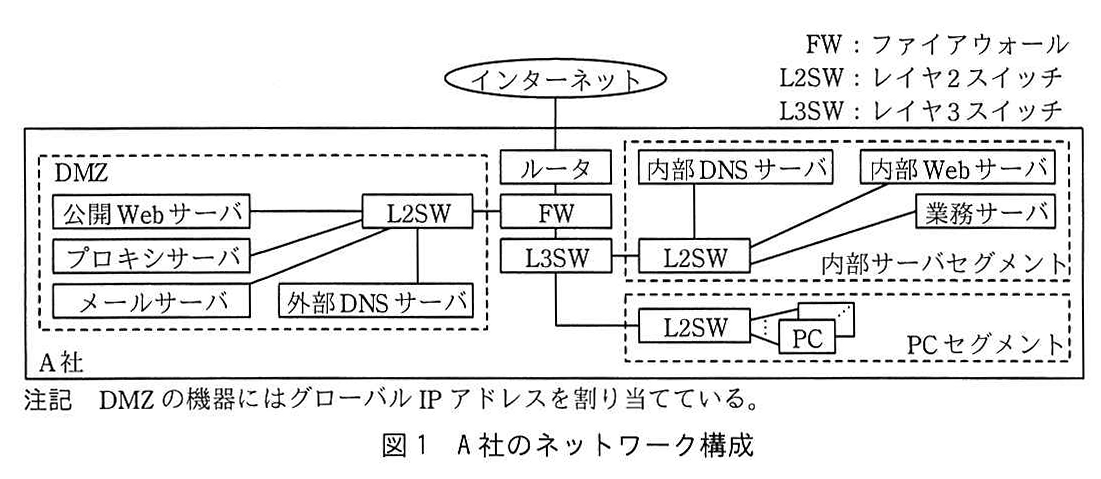
図の説明テキスト
A社のネットワーク構成を示す図。
・「インターネット」から「ルータ」へ接続。
・「ルータ」から「FW」へ接続。
・「FW」から DMZ の「L2SW」へ接続し、L2SW に公開Webサーバ、プロキシサーバ、メールサーバ、外部DNSサーバが接続。
・「FW」から「L3SW」へ直列に接続。
・「L3SW」から「L2SW」へ分岐し、内部サーバセグメント(内部DNSサーバ、内部Webサーバ、業務サーバ)に接続。
・「L3SW」から別の「L2SW」へ分岐し、PCセグメント(PC)に接続。
右上に凡例「FW : ファイアウォール」「L2SW : レイヤ2スイッチ」「L3SW : レイヤ3スイッチ」。
左下に「A社」の枠があり、インターネット以外の全機器を点線で囲んでいる。
注記 DMZの機器にはグローバルIPアドレスを割り当てている。
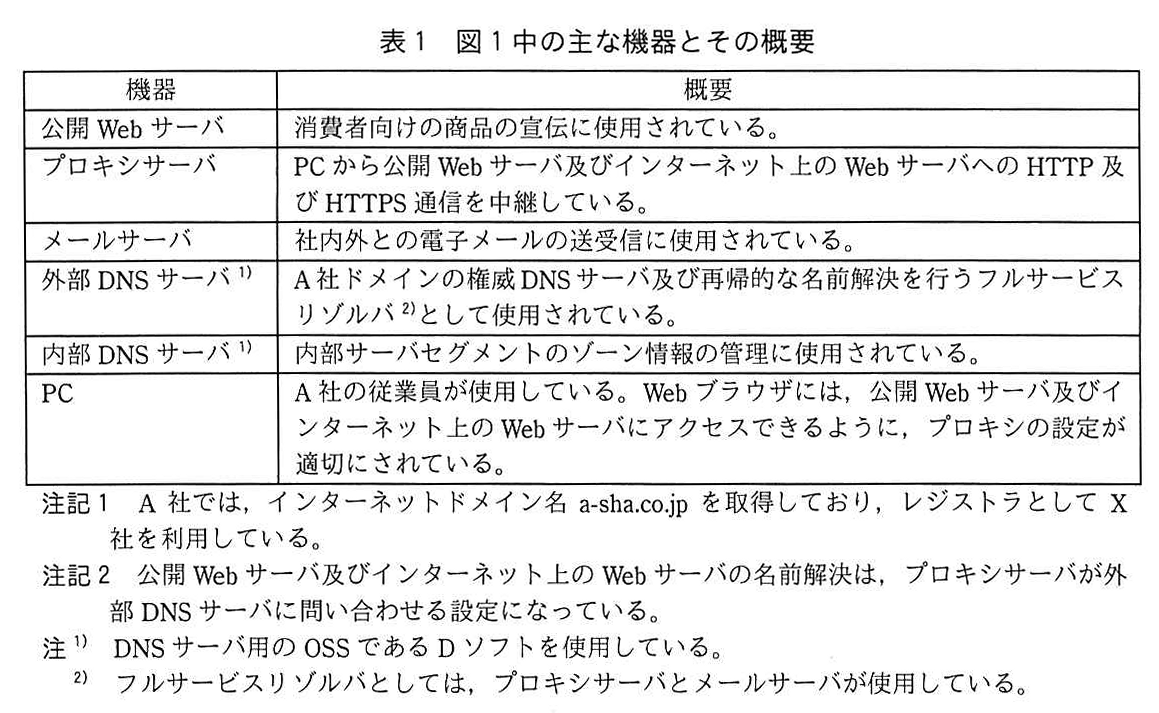
図の説明テキスト
| 機器 | 概要 |
|---|---|
| 公開Webサーバ | 消費者向けの商品宣伝に使用されている。 |
| プロキシサーバ | PCから公開Webサーバ及びインターネット上のWebサーバへのHTTP及びHTTPS通信を中継している。 |
| メールサーバ | 社内外との電子メールの送受信に使用されている。 |
| 外部DNSサーバ 1) | A社ドメインの権威DNSサーバ及び再帰的な名前解決を行うフルサービスリゾルバ 2) として使用されている。 |
| 内部DNSサーバ 1) | 内部サーバセグメントのゾーン情報の管理に使用されている。 |
| PC | A社の従業員が使用している。Webブラウザには,公開Webサーバ及びインターネット上のWebサーバにアクセスできるように,プロキシの設定が適切にされている。 |
注記1 A社では,インターネットドメイン名 a-sha.co.jp を取得しており,レジストラとしてX社を利用している。
注記2 公開Webサーバ及びインターネット上のWebサーバの名前解決は,プロキシサーバが外部DNSサーバに問い合わせる設定になっている。
注 1) DNSサーバ用のOSSであるDソフトを使用している。
2) フルサービスリゾルバとしては,プロキシサーバとメールサーバが使用している。
FWのフィルタリングルールを表2に示す。
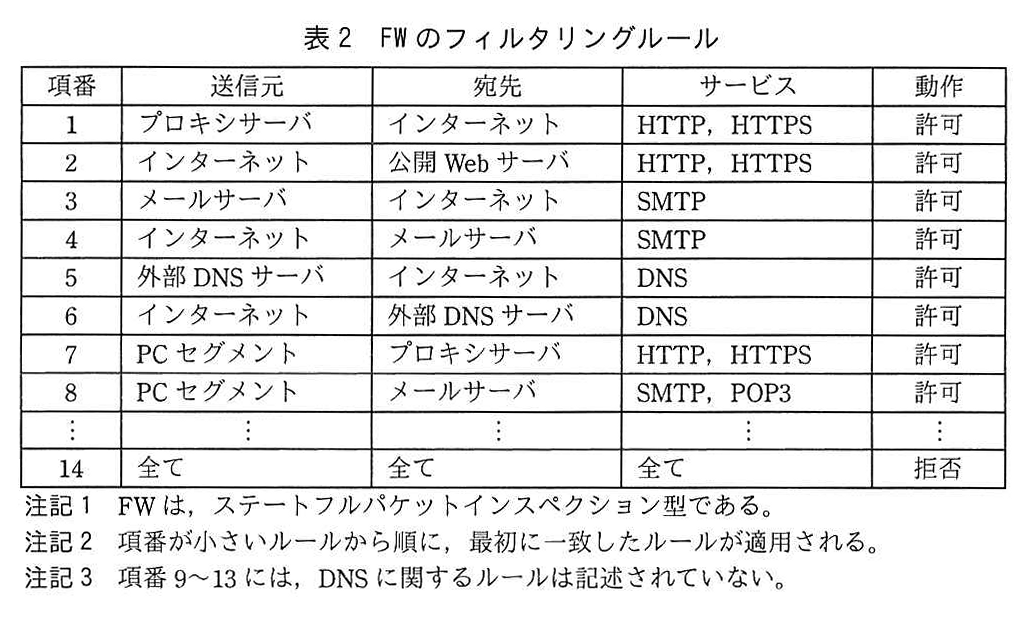
図の説明テキスト
| 項番 | 送信元 | 宛先 | サービス | 動作 |
|---|---|---|---|---|
| 1 | プロキシサーバ | インターネット | HTTP, HTTPS | 許可 |
| 2 | インターネット | 公開 Web サーバ | HTTP, HTTPS | 許可 |
| 3 | メールサーバ | インターネット | SMTP | 許可 |
| 4 | インターネット | メールサーバ | SMTP | 許可 |
| 5 | 外部 DNS サーバ | インターネット | DNS | 許可 |
| 6 | インターネット | 外部 DNS サーバ | DNS | 許可 |
| 7 | PC セグメント | プロキシサーバ | HTTP, HTTPS | 許可 |
| 8 | PC セグメント | メールサーバ | SMTP, POP3 | 許可 |
| ⋮ | ⋮ | ⋮ | ⋮ | ⋮ |
| 14 | 全て | 全て | 全て | 拒否 |
注記1 FWは、ステートフルパケットインスペクション型である。
注記2 項番が小さいルールから順に、最初に一致したルールが適用される。
注記3 項番 9〜13 には、DNS に関するルールは記述されていない。
ある日,Dソフトの脆弱性を悪用したDoS攻撃で同業他社が踏み台になったというニュースが配信された。情シ部では,脆弱性情報が公開されると,CVSSの値を参考にして自社への影響を評価し,影響が大きいケースでは,早期に脆弱性修正プログラムを適用している。今回の攻撃に使われたDソフトの脆弱性に対する修正プログラムは既に適用されていた。A社では,今回のニュースを契機に,DNSにおけるリスクと対策の検討を,M主任を中心に行うことにした。
〔リスクと対策の検討〕
M主任は,まず,①A社の外部DNSサーバがサービス停止になった場合の影響を確認した。次に,外部DNSサーバが攻撃を受けるリスク及び外部DNSサーバにおけるその他のリスクを調査し,外部DNSサーバが攻撃を受けるリスクについて,主なものを三つ挙げた。
一つ目のリスクは,踏み台になるリスクである。表1及び表2の構成では,攻撃者は,②送信元のIPアドレスを偽装した名前解決要求を外部DNSサーバに送ることによって,外部DNSサーバを踏み台とし,攻撃対象となる第三者のサーバに対し大量のDNSパケットを送り付けるというDoS攻撃を行える。そこで,外部DNSサーバを廃止した上で,DNS-KとDNS-FというDNSサーバをDMZ上に新設し,権威DNSサーバの機能をDNS-Kに,フルサービスリゾルバの機能をDNS-Fに移行することを考えた。これと併せて,FWのフィルタリングルールを表3のように変更することで一つ目のリスクへの対策となる。
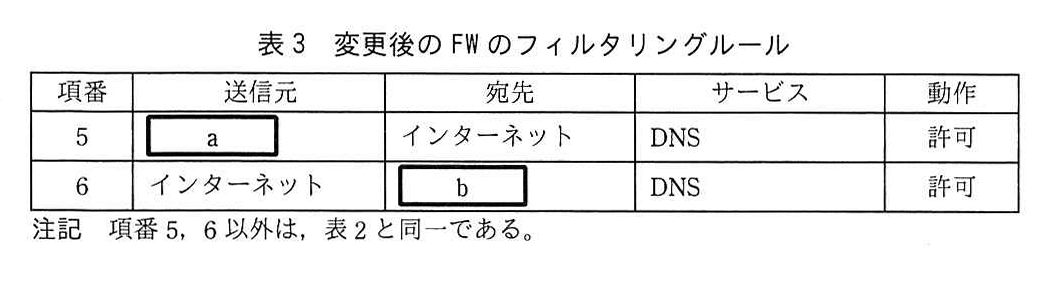
図の説明テキスト
| 項番 | 送信元 | 宛先 | サービス | 動作 |
|---|---|---|---|---|
| 5 | a | インターネット | DNS | 許可 |
| 6 | インターネット | b | DNS | 許可 |
注記 項番5, 6以外は, 表2と同一である。
二つ目のリスクは,DNSキャッシュポイズニング攻撃によるリソースレコードの改ざんのリスクである。DNSキャッシュポイズニング攻撃が成功すると,攻撃対象のフルサービスリゾルバが管理するリソースレコードのうち,メールサーバのcレコードのIPアドレスが,例えば攻撃者のメールサーバのものに書き換えられてしまい,電子メールが攻撃者のサーバに送信されてしまう。この攻撃への対策として,M主任は,三つの対策を考えた。一つ目の対策は,一つ目のリスクへの対策を流用することである。二つ目の対策は,送信元ポート番号をdする対策である。Dソフトでも可能である。三つ目の対策は,eという技術の利用である。この技術は,DNSサーバから受け取るリソースレコードに付与されたディジタル署名を利用して,リソースレコードの送信者の正当性とデータの完全性を検証するものである。ただし,この技術は,運用として,鍵の管理など新たな作業が必要になる。
三つ目のリスクは,中間者攻撃によるDNS通信内容の盗聴,改ざんのリスクである。この対策の一つとして,DNS通信を暗号化するDNS over TLS(以下,DoTという)という技術が標準化されている。DoTは,fとg間の通信を暗号化するために開発されたものである。
これらの調査と検討を踏まえ,M主任は,外部DNSサーバが攻撃を受けるリスク,外部DNSサーバの機能を2台のDNSサーバに移行する対策案,及び送信元ポート番号をdする対策案をL部長に報告した。
〔ホスティングサービス上に新設するDNSサーバの利用〕
M主任は,外部DNSサーバにおけるその他のリスクへの対策として,外部のホスティングサービス上にDNSサーバを新設して利用することを検討した。
M主任は,DNSサーバの構成について,二つの案を考えた。
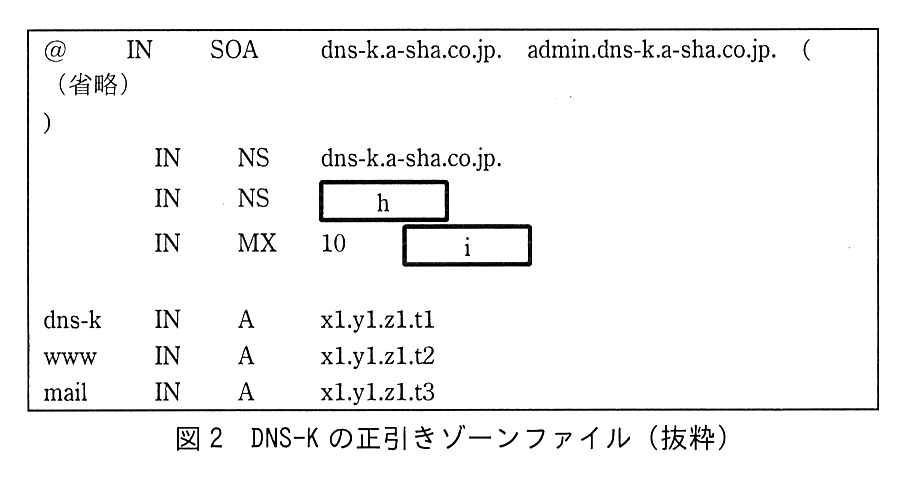
一つ目の案は,外部DNSサーバを廃止した上で,DNS-KとDNS-FというDNSサーバをDMZ上に,DNS-SというDNSサーバをX社のホスティングサービス上に新設し,③プライマリの権威DNSサーバの機能をDNS-Kに,セカンダリの権威DNSサーバの機能をDNS-Sに移行し,フルサービスリゾルバの機能をDNS-Fに移行するものである。M主任は,DNS-KとDNS-Sのゾーン情報を同期するために,DNS-Kでのゾーン転送の内容を示す設定ファイル,正引きゾーンファイル,逆引きゾーンファイルを設定することにした。M主任が設定することにしたDNS-Kの正引きゾーンファイルを図2に示す。
なお,X社のホスティングサービスに用いるドメイン名はx-sha.co.jp,DNS-Sのホスト名はdns-sである。
図の説明テキスト
@ IN SOA dns-k.a-sha.co.jp. admin.dns-k.a-sha.co.jp. (
(省略)
)
IN NS dns-k.a-sha.co.jp.
IN NS h
IN MX 10 i
dns-k IN A x1.y1.z1.t1
www IN A x1.y1.z1.t2
mail IN A x1.y1.z1.t3
DNS-Kのホスト名はdns-k,公開Webサーバのホスト名はwww,メールサーバのホスト名はmailであり,各サーバのIPアドレスはx1.y1.z1.t1〜x1.y1.z1.t3である。
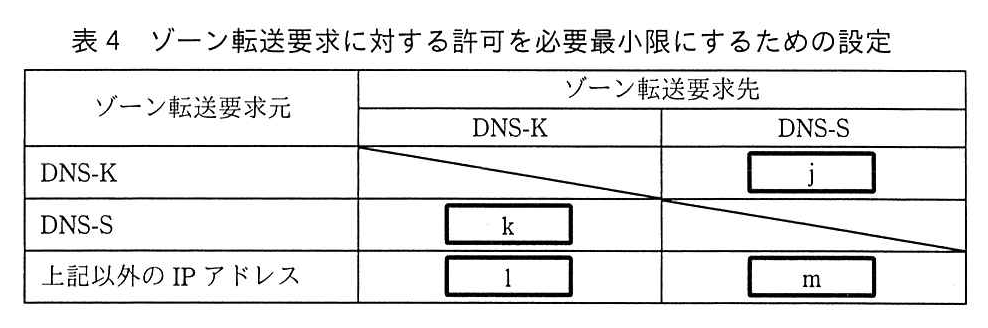
ゾーン転送では,ゾーン情報が流出するリスクがある。M主任は,この対策として,DNS-KとDNS-Sについて,ゾーン転送要求に対する許可を必要最小限にするために,表4の設定にすることにした。
図の説明テキスト
| ゾーン転送要求元 \ ゾーン転送要求先 | DNS-K | DNS-S |
|---|---|---|
| DNS-K | (斜線) | j |
| DNS-S | k | (斜線) |
| 上記以外のIPアドレス | l | m |
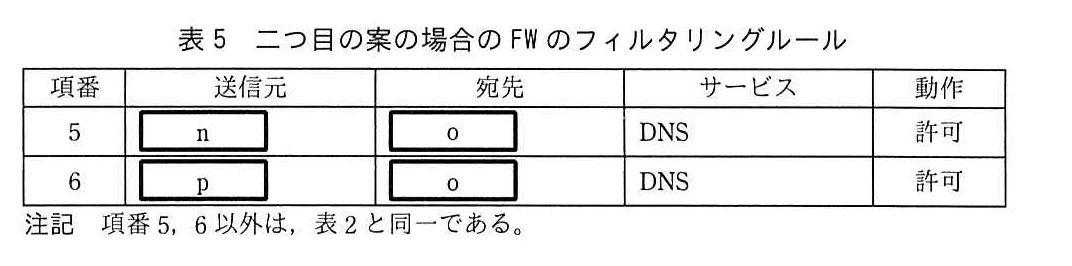
二つ目の案は,外部DNSサーバを廃止した上で,DNS-HK,DNS-S,DNS-HFというDNSサーバをX社のホスティングサービス上に新設し,プライマリの権威DNSサーバの機能をDNS-HKに,セカンダリの権威DNSサーバの機能をDNS-Sに,フルサービスリゾルバの機能をDNS-HFに移行するものである。DNS-KとDNS-FのDMZへの設置は実施しない。この案の場合,FWのフィルタリングルールを表5のように変更する必要がある。
図の説明テキスト
| 項番 | 送信元 | 宛先 | サービス | 動作 |
|---|---|---|---|---|
| 5 | n | o | DNS | 許可 |
| 6 | p | o (上のセルと結合) | DNS | 許可 |
注記 項番5, 6以外は,表2と同一である。
その後,A社では,更に検討を進め,外部DNSサーバをX社のホスティングサービスに移行することにした。
設問と解答・解説
設問1
〔リスクと対策の検討〕について,(1)〜(7)に答えよ。
本文中の下線①について,A社の公開Webサーバへの影響を,30字以内で述べよ。
模範解答
A社公開Webサーバの名前解決ができなくなる。
採点基準
- 2点: 公開Webサーバの名前解決ができなくなることが記述されている。
- 1点: 外部からのアクセスができなくなることなど、影響の方向性は合っているが、名前解決の失敗という直接的な原因に触れていない。
- 0点: 内容が不適切、または無解答。
- 1点: 主語(公開Webサーバ)と結果(名前解決ができなくなる)が論理的に構成されている。
- 0点: 文脈が不明瞭、または無解答。
本文中の下線②の攻撃の名称を20字以内で答えよ。
模範解答
DNSリフレクション攻撃
採点基準
- 2点: 「DNSリフレクション攻撃」または「DNSアンプ攻撃」と解答している。
- 1点: 「リフレクション攻撃」や「アンプ攻撃」など、一部要素が含まれているが不完全。
- 0点: 無解答、または異なる攻撃名。
- 1点: 攻撃名として適切な名詞の形で提示されている。
- 0点: 文章になっているなど、名称の形式として不適切。
解説
下線②では、「送信元のIPアドレスを偽装した名前解決要求を外部DNSサーバに送る」「外部DNSサーバを踏み台とし、攻撃対象となる第三者のサーバに対し大量のDNSパケットを送り付ける」という攻撃手法が説明されています。
このように、送信元IPアドレスを攻撃対象のIPアドレスに偽装(スプーフィング)して問い合わせを行い、その応答パケットを攻撃対象に集中させてダウンさせる攻撃を リフレクション攻撃(反射攻撃) と呼びます。
その中でも、DNSサーバを踏み台として利用し、小さな問い合わせから大きなサイズの応答パケットを発生させる(増幅させる)ものを DNSリフレクション攻撃、あるいは DNSアンプ攻撃 と呼びます。
高得点のポイント
表3中の a に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢ア: DNS-F
解説
本文のリスクと対策の検討に「外部DNSサーバを廃止した上で、DNS-KとDNS-FというDNSサーバをDMZ上に新設し、権威DNSサーバの機能をDNS-Kに、フルサービスリゾルバの機能をDNS-Fに移行する」とあります。
表3は、この移行に伴うFWのフィルタリングルールの変更です。
項番5は「宛先: インターネット」への「DNS」サービスが「許可」されるルールです。
インターネット上の他のDNSサーバへ名前解決の問い合わせを行うのは、フルサービスリゾルバである DNS-F です。
したがって、空欄 a には「DNS-F」が入ります。
各選択肢の解説
- ア DNS-F: 正解です。フルサービスリゾルバとしてインターネットへDNS通信を行います。
- イ DNS-K: 権威DNSサーバであり、外部からの問い合わせに応答するため、自らインターネットへのDNS通信を開始する送信元にはなりません。
- ウ PC: PCの名前解決はプロキシサーバを経由するため、直接インターネットへDNS通信は行いません。
- エ 内部DNSサーバ: 内部のゾーン情報を管理するものであり、インターネットへの直接のDNS通信は行いません。
- オ プロキシサーバ: DNS通信の送信元はフルサービスリゾルバ(DNS-F)であるため不適切です。
- カ メールサーバ: DNS通信の送信元はフルサービスリゾルバ(DNS-F)であるため不適切です。
本文中の c に入れるDNSのリソースレコードのタイプ名を6字以内で答えよ。
模範解答
A
採点基準
- 2点: 「A」と解答している(「Aレコード」「a」など大文字小文字・全角半角、「レコード」付きの揺れは可)。
- 1点: 「AAAA」などアドレスを返すレコードという理解はあるが、本文のIPアドレスがIPv4であるため不適な解答。
- 0点: 「MX」「NS」「CNAME」など他のタイプ(MXはメールの配送先ホスト名を示すレコードでIPアドレスを持たない)、または無解答。
- 1点: 指定された形式に従い、タイプ名を簡潔に提示できている。
- 0点: 余計な文字が含まれているなど、不適切。
解説
DNSキャッシュポイズニング攻撃によって、電子メールの送信先が攻撃者のサーバに書き換えられてしまうリスクについて問われています。
本文は『メールサーバの [c] レコードのIPアドレス』を問うており、ホスト名に IP アドレスを対応付けるのは A レコードです(図2 の mail IN A x1.y1.z1.t3 参照)。
MXレコードは特定のドメイン(a-sha.co.jp)宛てメールの配送先ホスト名(mail.a-sha.co.jp.)を示すだけであり、IPアドレスを持ちません。
DNSキャッシュポイズニング攻撃でメールサーバの A レコードの IP アドレスが攻撃者のサーバのものに書き換えられると、MXレコードが正しくても電子メールは攻撃者のサーバに送信されてしまいます。
高得点のポイント
- ホスト名にIPアドレスを対応付けるリソースレコードのタイプ名が「A」レコードであることを正確に記述すること。
本文中の d に入れる適切な字句を15字以内で答えよ。
模範解答
ランダム化
採点基準
- 2点: 「ランダム化」および「送信元ポート番号を□する」に入れて同じ意味になるもの(「ランダムに」「無作為化」「ランダマイズ」など)を解答している。
- 1点: 対策の方向は合っているが具体性を欠く(「推測困難に」「可変に」など)。
- 0点: 「固定化」など誤った対策、または無解答。
- 1点: 「送信元ポート番号を [ランダム化] する対策」と自然に繋がる。
- 0点: 文脈に合わない表現。
解説
DNSキャッシュポイズニング攻撃を防ぐための対策が問われています。
この攻撃は、フルサービスリゾルバが権威DNSサーバに問い合わせを行った際、攻撃者が正規の応答より早く偽の応答パケットを送り付けることで成功します。
攻撃を成立させるためには、問い合わせパケットの「トランザクションID」と「送信元ポート番号」を合致させる必要があります。
そのため、トランザクションIDに加えて、問い合わせ時の 送信元ポート番号をランダム化(ソースポートランダマイゼーション)することで、攻撃者が正しい値を推測するのを極めて困難にし、安全性を高めることができます。
高得点のポイント
- 送信元ポート番号を固定せず、「ランダム化」することが対策として有効であることを正確に表現すること。
本文中の e に入れる技術の名称を英字10字以内で答えよ。
模範解答
DNSSEC
採点基準
- 2点: 「DNSSEC」と解答している(dnssec、DNSsecなど大文字小文字・全角半角の揺れは可)。
- 1点: DNSSECを意図した綴りの誤り(DNSECなど)。
- 0点: 「DoT」「TSIG」などそれ以外の技術名、または無解答。
- 1点: 英字の名称として適切に記述されている。
- 0点: 不要な記号が含まれているなど。
模範解答
選択肢オ: スタブリゾルバ
選択肢カ: フルサービスリゾルバ
解説
DNS over TLS (DoT) は、DNSの問い合わせと応答をTLSによって暗号化する技術です。
本文中に「中間者攻撃によるDNS通信内容の盗聴,改ざんのリスク」の対策とある通り、経路上の通信を保護します。
通常の組織ネットワークやインターネット接続環境において、末端のクライアントPCなどにある スタブリゾルバ と、それに代わって再帰的に名前解決を行う フルサービスリゾルバ(キャッシュDNSサーバ)との間の通信は、デフォルトで暗号化されておらず、盗聴や改ざんの標的となりやすい区間です。DoTは、主にこの区間の通信を暗号化するために開発されました。
したがって、空欄には「スタブリゾルバ」と「フルサービスリゾルバ」が順不同で入ります。
各選択肢の解説
- ア DNS Changer: DNS設定を不正に書き換えるマルウェアの名称であり、暗号化通信の主体ではありません。
- イ RADIUSクライアント: ネットワーク認証プロトコル(RADIUS)のクライアントであり、DNSとは無関係です。
- ウ RADIUSサーバ: ネットワーク認証を担うサーバであり、DNSとは無関係です。
- エ 権威DNSサーバ: 自身の管理するゾーン情報を応答するサーバです。DoTは主にスタブリゾルバとフルサービスリゾルバ間を想定しており、権威DNSサーバとの通信への適用は限定的であるため、ここでの文脈では適切ではありません。
- オ スタブリゾルバ: 正解です。端末側で動作する名前解決のクライアントです。
- カ フルサービスリゾルバ: 正解です。スタブリゾルバからの依頼を受けて再帰的な名前解決を行うサーバです。
設問1(4)は,正答率が低かった。DNSに対する攻撃の仕組みやDNSの仕組みをよく理解してほしい。 設問1(7)は,正答率が低かった。DNS通信を暗号化するDNS over TLSは,DNSのセキュリティ対策にとって重要な技術の一つである。この仕組みを学習してほしい。
設問2
〔ホスティングサービス上に新設するDNSサーバの利用〕について,(1)〜(4)に答えよ。
本文中の下線③を実施することによって低減できるリスクを30字以内で具体的に述べよ。
模範解答
権威DNSサーバがサービス停止になるリスク
採点基準
- 2点: 権威DNSサーバがサービス停止になるリスクが記述されている。
- 1点: 「DNSサーバへの攻撃リスク」など、具体的な影響(サービス停止)への言及が不足している。
- 0点: 内容が不適切、または無解答。
- 1点: 対策と低減されるリスクが因果関係をもって分かりやすく構成されている。
- 0点: 文脈が不明瞭、または無解答。
解説
本文の「プライマリの権威DNSサーバの機能をDNS-Kに、セカンダリの権威DNSサーバの機能をDNS-Sに移行」することによるリスク低減効果について問われています。
この構成では、プライマリ(DNS-K)を自社のDMZ上に、セカンダリ(DNS-S)を外部のX社ホスティングサービス上に配置しています。
このように権威DNSサーバを異なるネットワーク環境に分散配置することで、万が一A社のネットワークがDoS攻撃などでダウンした場合でも、外部ネットワーク上にあるDNS-Sが名前解決の応答を継続できます。
結果として、単一の障害や攻撃によって 権威DNSサーバ全体のサービスが停止してしまうリスク を低減することができます。
高得点のポイント
- サーバの機能を分散させることで、「サービス停止」という可用性の喪失を防ぐ効果があることを記述する。
- 影響を受ける対象が「権威DNSサーバ」であることを明確にしていること。
図2中の h に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢カ: dns-s.x-sha.co.jp.
解説
図2は、新設するDNS-K(プライマリの権威DNSサーバ)の正引きゾーンファイル(ドメイン: a-sha.co.jp)です。NS レコードは、そのゾーンを管理する権威DNSサーバ(ネームサーバ)を指定するために用いられます。
構成案では、「プライマリの権威DNSサーバの機能をDNS-Kに、セカンダリの権威DNSサーバの機能をDNS-Sに移行」とされています。図2には既に DNS-K 用の NS レコード(dns-k.a-sha.co.jp.)が存在するため、空欄 h にはセカンダリである DNS-S を指定します。
本文より「X社のホスティングサービスに用いるドメイン名はx-sha.co.jp、DNS-Sのホスト名はdns-s」とあるため、DNS-Sの完全修飾ドメイン名(FQDN)は dns-s.x-sha.co.jp となります。
ゾーンファイルで絶対ドメイン名を記述する場合、末尾にルートを示す「.(ドット)」が必要なため、dns-s.x-sha.co.jp. が正解となります。
各選択肢の解説
- ア dns-k. / イ dns-k.a-sha.co.jp. / ウ dns-k.x-sha.co.jp.: これらはDNS-Kを指しており、既に上の行で設定されているため不適切です。
- エ dns-s.: ホスト名のみであり、絶対ドメイン名になっていません。
- オ dns-s.a-sha.co.jp.: DNS-SはA社のドメイン(a-sha.co.jp)ではなく、ホスティングサービス側のドメイン(x-sha.co.jp)に属しているため誤りです。
- カ dns-s.x-sha.co.jp.: 正解です。DNS-Sの正しい絶対ドメイン名です。
- キ mail. / ク mail.a-sha.co.jp. / ケ mail.x-sha.co.jp.: メールサーバは
NSレコードではなくMXレコードで指定されるため不適切です。
図2中の i に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢ク: mail.a-sha.co.jp.
解説
図2の MX レコードは、そのドメイン(a-sha.co.jp)宛ての電子メールの配送先となるメールサーバを指定するものです。
図2の後半にある A レコードの定義を見ると、mail IN A x1.y1.z1.t3 と記述されており、メールサーバのホスト名が mail であることがわかります。
このゾーン(a-sha.co.jp)におけるメールサーバの絶対ドメイン名は mail.a-sha.co.jp. となります。
したがって、空欄 i には mail.a-sha.co.jp. が入ります。
各選択肢の解説
- ア dns-k. / イ dns-k.a-sha.co.jp. / ウ dns-k.x-sha.co.jp. / エ dns-s. / オ dns-s.a-sha.co.jp. / カ dns-s.x-sha.co.jp.: DNSサーバをメール配送先に指定しているため不適切です。
- キ mail.: 相対ドメイン名(あるいはルート直下のmailドメイン)になってしまい、正しくありません。
- ク mail.a-sha.co.jp.: 正解です。メールサーバの正しい絶対ドメイン名です。
- ケ mail.x-sha.co.jp.: メールサーバはA社ドメイン内に存在するため誤りです。
表4中の j に入れる適切な内容を,“許可”又は“拒否”のいずれかで答えよ。
模範解答
拒否
採点基準
- 3点: 「拒否」と解答している。
- 1点: 解答が不明瞭だが、通信をブロックする意図は読み取れる(「許可しない」など)。
- 0点: 「許可」など誤った解答、または無解答。
- 1点: 「許可」または「拒否」のいずれかの指定された用語で明確に回答している。
- 0点: 指定された用語以外の表現を用いている。
解説
ゾーン情報の同期(ゾーン転送)に関するアクセス制御の方針が問われています。
今回の構成では、DNS-Kがプライマリ、DNS-SがセカンダリDNSサーバとなります。ゾーン転送の正規の方向は、セカンダリ(DNS-S)がプライマリ(DNS-K)に対してゾーン情報を要求する形になります。
表4の j は、要求元がDNS-K、要求先がDNS-Sとなるケースです。これは本来のゾーン転送の方向とは逆であり、要求を受け付ける必要はありません。「ゾーン転送要求に対する許可を必要最小限にする」という方針に基づき、この通信は 拒否 する必要があります。
高得点のポイント
- プライマリからセカンダリへのゾーン転送要求は不要であると理解し、「拒否」と判断すること。
- 指定された「許可」または「拒否」のいずれかの用語を用いていること。
表4中の k に入れる適切な内容を,“許可”又は“拒否”のいずれかで答えよ。
模範解答
許可
採点基準
- 3点: 「許可」と解答している。
- 1点: 解答が不明瞭だが、通信を通す意図は読み取れる。
- 0点: 「拒否」など誤った解答、または無解答。
- 1点: 「許可」または「拒否」のいずれかの指定された用語で明確に回答している。
- 0点: 指定された用語以外の表現を用いている。
解説
ゾーン情報の同期(ゾーン転送)に関するアクセス制御の方針が問われています。
今回の構成では、DNS-Kがプライマリ、DNS-SがセカンダリDNSサーバとなります。ゾーン転送は、セカンダリがプライマリに最新のゾーン情報を要求することで行われます。
表4の k は、要求元がDNS-S、要求先がDNS-Kとなるケースであり、これはゾーン同期のための正規の通信方向です。
したがって、この要求は受け入れる必要があり、許可 する設定になります。
高得点のポイント
- セカンダリからプライマリへのゾーン転送要求は同期に必要な正規の通信であると理解し、「許可」と判断すること。
- 指定された「許可」または「拒否」のいずれかの用語を用いていること。
表4中の l に入れる適切な内容を,“許可”又は“拒否”のいずれかで答えよ。
模範解答
拒否
採点基準
- 2点: 「拒否」と解答している。
- 1点: 解答が不明瞭だが、通信をブロックする意図は読み取れる。
- 0点: 「許可」など誤った解答、または無解答。
- 1点: 「許可」または「拒否」のいずれかの指定された用語で明確に回答している。
- 0点: 指定された用語以外の表現を用いている。
解説
ゾーン情報の同期(ゾーン転送)に関するアクセス制御の方針が問われています。
表4の l は、DNS-KおよびDNS-S以外の任意のIPアドレスから、プライマリであるDNS-Kに対するゾーン転送要求です。
ゾーン転送は、ネットワーク内部のサーバ構成などを一括で取得できるため、攻撃者に許可してしまうと情報流出の大きなリスクとなります。「ゾーン転送要求に対する許可を必要最小限にする」という方針に基づき、正規のセカンダリ(DNS-S)以外からの要求はすべて 拒否 する必要があります。
高得点のポイント
- 任意の第三者からのゾーン転送要求は情報流出リスクとなるため、「拒否」と判断すること。
- 指定された「許可」または「拒否」のいずれかの用語を用いていること。
表4中の m に入れる適切な内容を,“許可”又は“拒否”のいずれかで答えよ。
模範解答
拒否
採点基準
- 2点: 「拒否」と解答している。
- 1点: 解答が不明瞭だが、通信をブロックする意図は読み取れる。
- 0点: 「許可」など誤った解答、または無解答。
- 1点: 「許可」または「拒否」のいずれかの指定された用語で明確に回答している。
- 0点: 指定された用語以外の表現を用いている。
解説
ゾーン情報の同期(ゾーン転送)に関するアクセス制御の方針が問われています。
表4の m は、DNS-KおよびDNS-S以外の任意のIPアドレスから、セカンダリであるDNS-Sに対するゾーン転送要求です。
DNS-Sもプライマリと同様にゾーン情報を保持しているため、ここからゾーン情報が流出するリスクがあります。DNS-Sに対してゾーン転送を要求すべき正規のサーバは存在しないため、いかなるIPアドレスからの要求であっても 拒否 する必要があります。
高得点のポイント
- セカンダリDNSサーバに対しても、第三者からのゾーン転送要求は情報流出リスクとなるため「拒否」と判断すること。
- 指定された「許可」または「拒否」のいずれかの用語を用いていること。
模範解答
選択肢オ: プロキシサーバ
選択肢カ: メールサーバ
解説
二つ目の案では、A社のDMZにはDNSサーバを設置せず、フルサービスリゾルバ機能をもつ DNS-HF を外部のホスティングサービス上に新設します。
社内(内部サーバセグメントやPCセグメント)からインターネット上のホストの名前解決を行う必要がある機器を確認します。
表1の注2)に、「フルサービスリゾルバとしては,プロキシサーバとメールサーバが使用している。」と記述されています。
したがって、外部に設置されることになったフルサービスリゾルバ(DNS-HF)に対して新たにDNS通信を行う必要がある送信元は「プロキシサーバ」と「メールサーバ」の2つになります。これらが順不同で入ります。
各選択肢の解説
- ア DNS-HF: フルサービスリゾルバそのものであり、自ら名前解決を依頼する送信元ではありません。
- イ DNS-S: 権威DNSサーバ(セカンダリ)であり、フルサービスリゾルバへの問い合わせを行う機器ではありません。
- ウ PC: 表1の注記2に「公開Webサーバ及びインターネット上のWebサーバの名前解決は,プロキシサーバが外部DNSサーバに問い合わせる設定になっている。」とあり、PC自身は直接フルサービスリゾルバにDNS通信を行いません。
- エ 公開Webサーバ: 表1に名前解決を行うとの記述はなく、送信元には該当しません。
- オ プロキシサーバ: 正解です。フルサービスリゾルバを利用して名前解決を行います。
- カ メールサーバ: 正解です。フルサービスリゾルバを利用して名前解決を行います。
設問2(1)は,正答率がやや高かった。DNSサーバをホスティングサービス上に新設した後のシステム構成について正しく理解した上で解答できていたと思われる。 設問2(3)は,正答率がやや高かったが,j ~ m全てが正答となる解答は少なかった。ゾーン転送要求に対する許可を必要最小限にするためには,どのようなアクセス制御にすればよいかを,ゾーン情報の流れを理解した上で考えるようにしてほしい。