令和3年度 春期 応用情報技術者試験 午後 問題 問1 DNSキャッシュポイズニングによる偽サイトへの誘導と対策
学習ガイド
自社サイトの利用者が偽サイトに誘導され、マルウェアに感染したインシデントに対応する情報セキュリティ問題です。権威DNSサーバの脆弱性を突いたAレコードの改ざんと、キャッシュDNSサーバに残るキャッシュの影響、DNSキャッシュポイズニングへの対策が問われます。問題文のネットワーク構成図とログ解析結果を照らし合わせ、DNSによる名前解決の仕組みと、サーバ証明書によるWebサイトの真正性の確認方法を順番に読み解きます。
この記事で押さえる論点
- DNSキャッシュポイズニングの脅威と成立条件を説明できる
- DV証明書とEV証明書の違いを説明できる
- 権威DNSサーバとキャッシュDNSサーバの役割の違いを説明できる
出題情報
- 出題
- 2021(R3)春 応用情報技術者 午後 問1
- 配点
- 20点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
DNSは,インターネット基盤を支える重要システムであり,各組織が運用するDNSサーバもサイバー攻撃の標的とされることが多い。本問では,自社ドメインを管理する権威DNSサーバに対して行われたサイバー攻撃の事例を題材として,具体的な技術的対策に関する知識を問う。
問1では,自社ドメインを管理する権威DNSサーバに対して行われたサイバー攻撃の事例を題材に,情報セキュリティの具体的な技術的対策について出題した。全体として正答率は平均的であった。
問題本文
DNSのセキュリティ対策に関する次の記述を読んで,設問1〜3に答えよ。
R社は,Webサイト向けソフトウェアの開発を主業務とする,従業員約50名の企業である。R社の会社概要や事業内容などをR社のWebサイト(以下,R社サイトという)に掲示している。
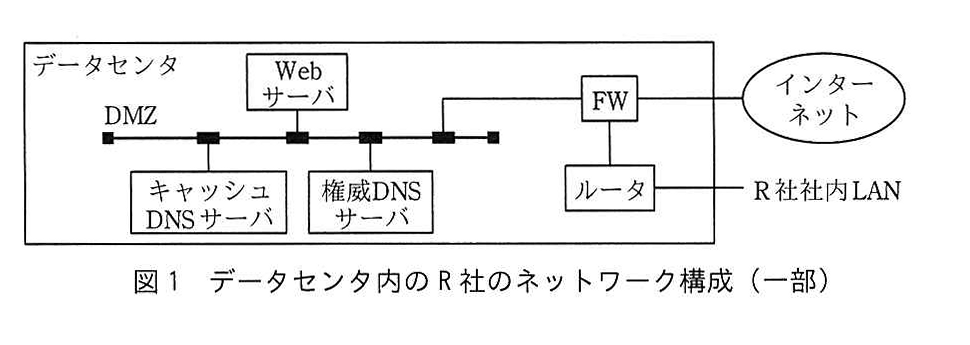
R社内からインターネットへのアクセスは,R社が使用するデータセンタを経由して行われている。データセンタのDMZには,R社のWebサーバ,権威DNSサーバ,キャッシュDNSサーバなどが設置されている。DMZは,ファイアウォール(以下,FWという)を介して,インターネットとR社社内LANの両方に接続している。データセンタ内のR社のネットワーク構成の一部を図1に示す。
図の説明テキスト
データセンタ内のR社のネットワーク構成(一部)を示すネットワーク図。「データセンタ DMZ」という外枠内に「Webサーバ」「キャッシュDNSサーバ」「権威DNSサーバ」の各サーバが配置され、共通のネットワーク回線に接続されている。この回線は「FW」(ファイアウォール)に接続されている。FWからは2つの経路が外へ伸びており、一方は「インターネット」(楕円表記)へ、もう一方は「ルータ」を経由して「R社社内LAN」へと接続されている。図の下部には「図1 データセンタ内のR社のネットワーク構成(一部)」というキャプションが記載されている。
R社サイトは,データセンタ内のWebサーバで運用され,インターネットからR社サイトへは,HTTP Over TLS(以下,HTTPSという)によるアクセスだけが許されている。
〔インシデントの発生〕
ある日,R社の顧客であるY社の担当者から,“社員のPCが,R社サイトに埋め込まれていたリンクからマルウェアに感染したと思われる”との連絡を受けた。Y社は,Y社が契約しているISPであるZ社のDNSサーバを利用していた。
R社情報システム部のS部長は,部員のTさんに,R社のネットワークのインターネット接続を一時的に切断し,マルウェア感染の状況について調査するように指示した。Tさんが調査した結果,R社の権威DNSサーバ上の,R社のWebサーバのAレコードが別のサイトのIPアドレスに改ざんされていることが分かった。R社のキャッシュDNSサーバとWebサーバには,侵入や改ざんされた形跡はなかった。
Tさんから報告を受けたS部長は,①Y社のPCがR社の偽サイトに誘導され,マルウェアに感染した可能性が高いと判断した。
〔当該インシデントの原因調査〕
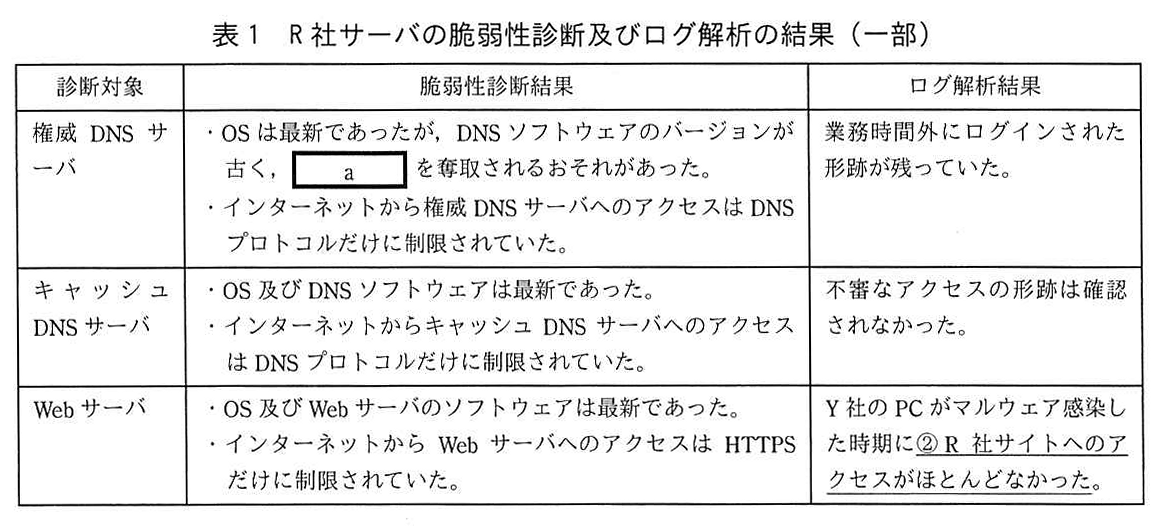
S部長は,当該インシデントの原因調査のために,R社の権威DNSサーバ,キャッシュDNSサーバ及びWebサーバの脆弱性診断及びログ解析を実施するよう,Tさんに指示した。Tさんは外部のセキュリティ会社の協力を受けて,脆弱性診断とログ解析を実施した。診断結果の一部を表1に示す。
図の説明テキスト
| 診断対象 | 脆弱性診断結果 | ログ解析結果 |
|---|---|---|
| 権威 DNS サーバ | ・OS は最新であったが、DNS ソフトウェアのバージョンが古く、a を奪取されるおそれがあった。 ・インターネットから権威 DNS サーバへのアクセスは DNS プロトコルだけに制限されていた。 |
業務時間外にログインされた形跡が残っていた。 |
| キャッシュ DNS サーバ | ・OS 及び DNS ソフトウェアは最新であった。 ・インターネットからキャッシュ DNS サーバへのアクセスは DNS プロトコルだけに制限されていた。 |
不審なアクセスの形跡は確認されなかった。 |
| Web サーバ | ・OS 及び Web サーバのソフトウェアは最新であった。 ・インターネットから Web サーバへのアクセスは HTTPS だけに制限されていた。 |
Y 社の PC がマルウェア感染した時期に②R 社サイトへのアクセスがほとんどなかった。 |
診断結果を確認したS部長は,R社の権威DNSサーバのDNSソフトウェアの脆弱性を悪用した攻撃によってaが奪取された可能性が高いと考え,早急にその脆弱性への対応を行うようにTさんに指示した。
Tさんは,R社の権威DNSサーバのDNSソフトウェアの脆弱性は,ソフトウェアベンダが提供する最新版のソフトウェアで対応可能であることを確認し,当該ソフトウェアをアップデートしたことをS部長に報告した。S部長はTさんに,R社の権威DNSサーバ上のR社のWebサーバのAレコードを正しいIPアドレスに戻し,R社のネットワークのインターネット接続を再開させたが,Y社のPCからR社サイトに正しくアクセスできるようになるまで,③しばらく時間が掛かった。R社は,Y社に謝罪するとともに,当該インシデントについて経緯などをとりまとめて,R社サイトなどを通じて,顧客を含む関係者に周知した。
〔セキュリティ対策の検討〕
S部長は,R社の権威DNSサーバに対する④同様なインシデントの再発防止に有効な対策と,R社のキャッシュDNSサーバ及びWebサーバに対するセキュリティ対策の強化を検討するように,Tさんに指示した。
Tさんは,R社のWebサーバが使用しているディジタル証明書が,ドメイン名の所有者であることが確認できるDV(Domain Validation)証明書であることが問題と考えた。そこでTさんは,EV(Extended Validation)証明書を導入することを提案した。R社のWebサーバにEV証明書を導入し,WebブラウザでR社サイトにHTTPSでアクセスすると,R社のbを確認できる。
またTさんは,⑤R社のキャッシュDNSサーバがインターネットから問合せ可能であることも問題だと考えた。その対策として,FWの設定を修正してR社社内LANからだけ問合せ可能とすることを提案した。また,R社のキャッシュDNSサーバに,偽のDNS応答がキャッシュされ,R社の社内LAN上のPCがインターネット上の偽サイトに誘導されてしまう,cの脅威があると考えた。DNSソフトウェアの最新版を確認したところ,ソースポートのランダム化などに対応していることから,この脅威については対応済みとして報告した。
設問と解答・解説
設問1
本文中の下線①で,Y社のPCがR社の偽サイトに誘導された際に,Y社のPCに偽のIPアドレスを返した可能性のあるDNSサーバを,解答群の中から全て選び,記号で答えよ。
模範解答
選択肢ウ: R社の権威DNSサーバ
選択肢エ: Z社のDNSサーバ
解説
本文の〔インシデントの発生〕に、「Y社は,Y社が契約しているISPであるZ社のDNSサーバを利用していた」と記載されています。したがって、Y社のPCが名前解決の問い合わせを行う直接のDNSサーバは Z社のDNSサーバ です。
Z社のDNSサーバは、R社サイトのドメイン名のキャッシュを持っていなければ、最終的にR社のドメインを管理する R社の権威DNSサーバ に問い合わせを行います。
本文より、「R社の権威DNSサーバ上の,R社のWebサーバのAレコードが別のサイトのIPアドレスに改ざんされている」ため、R社の権威DNSサーバは偽のIPアドレスを返します。
その結果、Z社のDNSサーバはその偽のIPアドレスを受け取り、Y社のPCに返すことになります。したがって、偽のIPアドレスを返した可能性のあるDNSサーバは「R社の権威DNSサーバ」と「Z社のDNSサーバ」です。
各選択肢の解説
- ア: DNSルートサーバはトップレベルドメインの権威DNSサーバの情報を返す役割を持ち、R社サイトのAレコード(IPアドレス)を直接返すことはありません。
- イ: 本文の図1の通りR社のキャッシュDNSサーバは存在しますが、Y社のPCはZ社のDNSサーバを利用しており、R社のキャッシュDNSサーバに問い合わせることはありません。また本文に「R社のキャッシュDNSサーバとWebサーバには,侵入や改ざんされた形跡はなかった」と明記されています。
- ウ: 正解です。Aレコードが改ざんされていたため、問い合わせに対して偽のIPアドレスを返します。
- エ: 正解です。Y社のPCが直接利用しているDNSサーバであり、R社の権威DNSサーバから受け取った偽のIPアドレスをPCに返します。
設問1及び設問2(3)は,正答率が平均的であった。権威DNSサーバは情報システムにおける基盤であり,サイバー攻撃の対象となることも多い。インシデント発生時に権威DNSサーバの挙動からサイバー攻撃の原因を究明するためには,DNSの応答の仕組みを正しく把握しておくことが必要である。本問で取り上げた,権威DNSサーバの管理者権限が奪取された場合に起こり得る影響について,よく理解してほしい。
設問2
〔当該インシデントの原因調査〕について,(1)〜(3)に答えよ。
表1中の下線②で,R社サイトへのアクセスがほとんどなかった理由を20字以内で述べよ。
模範解答
顧客がR社の偽サイトに誘導されたから
採点基準
- 2点: 顧客やY社のPCが偽サイトに誘導・接続された旨を含んでいる。
- 1点: 偽サイトの存在には触れているが、そこへの誘導が理由である旨が不明確である。
- 0点: 偽サイトへの誘導に言及していない。
- 2点: 下線②の理由として、顧客(Y社のPC)が偽サイトに誘導されたことを「〜から」「〜ため」の理由の形で述べている(20字以内なので、正規サイトにアクセスしなかった旨まで書く必要はない。公式解答例「顧客がR社の偽サイトに誘導されたから」で満点)。
- 1点: 誘導・偽サイトの語はあるが理由の形になっていない。
- 0点: 無関係な記述である。
解説
本文の〔インシデントの発生〕において、「R社の権威DNSサーバ上の,R社のWebサーバのAレコードが別のサイトのIPアドレスに改ざんされている」ことが確認されています。
これにより、Y社のPC(顧客)がR社サイトの名前解決を行った際、改ざんされた偽のIPアドレスが返されます。
その結果、「Y社のPCがR社の偽サイトに誘導され」ることになり、通信先が偽サイトへ向くため、正規のR社サイト(Webサーバ)にはアクセスが来なくなります。
したがって、Y社のPCがマルウェアに感染した時期には、R社サイトへのアクセスがほとんどなかったという結果につながります。
高得点のポイント
- 顧客(Y社のPC)がR社の偽サイトに誘導されたという事実を含めること。
- 正規のサイトではなく偽サイトに接続先が変わったことが、アクセスの減少につながったという因果関係を示すこと。
- 20字以内という字数制限を遵守すること。
本文中の下線③で,Y社のPCが正しいR社サイトにアクセスできるようになるまで,しばらく時間が掛かった理由は,どのDNSサーバにキャッシュが残っていたからか,解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: Z社のDNSサーバ
解説
R社の権威DNSサーバ上のAレコードを正しいIPアドレスに戻しても、Y社のPCがすぐに正しいIPアドレスを得られないのは、名前解決の過程で キャッシュ が利用されているためです。
Y社のPCは、契約しているISPである Z社のDNSサーバ を利用して名前解決を行っています。
Z社のDNSサーバは、以前の問い合わせ時に取得した改ざんされたAレコード(偽のIPアドレス)を一定期間(TTLが切れるまで)キャッシュとして保持します。
そのため、Aレコード修正後にY社のPCから問い合わせがあっても、Z社のDNSサーバがキャッシュに残っている偽のIPアドレスを返し続けるため、正しいサイトにアクセスできるようになるまで時間が掛かります。
各選択肢の解説
設問1及び設問2(3)は,正答率が平均的であった。権威DNSサーバは情報システムにおける基盤であり,サイバー攻撃の対象となることも多い。インシデント発生時に権威DNSサーバの挙動からサイバー攻撃の原因を究明するためには,DNSの応答の仕組みを正しく把握しておくことが必要である。本問で取り上げた,権威DNSサーバの管理者権限が奪取された場合に起こり得る影響について,よく理解してほしい。
設問3
〔セキュリティ対策の検討〕について,(1)〜(4)に答えよ。
本文中の下線④で,同様なインシデントの再発防止に有効な対策として,R社の権威DNSサーバに実施すべきものを,解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: 定期的に脆弱性検査と対策を実施する。
本文中の 空欄b に入れる適切な字句を,解答群の中から選び,記号で答えよ。
模範解答
選択肢ア: 会社名
解説
DV(Domain Validation)証明書は、ドメイン名の使用権のみを確認して発行されるため、攻撃者が取得した類似ドメインなどでも容易に証明書を取得できます。
一方、EV(Extended Validation)証明書は、ドメイン名の使用権に加えて、証明書に記載される組織の物理的・法的な 実在性を厳格に審査 して発行されます。
WebブラウザでEV証明書を導入したサイトにHTTPSでアクセスすると、アドレスバー等のUIに証明書の所有者である 会社名(組織名) が表示され、確認できるようになります。これにより、利用者はアクセス先のサイトが正当な組織によって運営されていることを容易に確認できます。
各選択肢の解説
- ア: 正解です。EV証明書によって厳格に確認された組織名(会社名)がブラウザ上で確認できます。
- イ: 担当者の電子メールアドレスは、EV証明書によってブラウザのUI上で視覚的に強調して確認できるものではありません。
- ウ: 担当者の電話番号も同様に、EV証明書によってブラウザのUI上で利用者が確認する主たる情報ではありません。
- エ: DV証明書でも証明書の所有者(ドメイン名の所有者)は確認できる。EV証明書の導入で新たに確認できるのは、審査された組織の実在性=会社名なので、エは不適切です。
本文中の下線⑤で,R社のキャッシュDNSサーバがインターネットから問合せ可能な状態であることによって発生する可能性のあるサイバー攻撃を,解答群の中から選び,記号で答えよ。
模範解答
選択肢ア: DDoS攻撃
解説
R社のキャッシュDNSサーバがインターネットから問合せ可能な状態であるということは、インターネット上の任意の送信元からの再帰的な問い合わせを受け付ける オープンリゾルバ となっていることを意味します。
攻撃者は、送信元IPアドレスを攻撃対象のIPアドレスに偽装して、このオープンリゾルバにサイズの大きな応答を返すようなDNSクエリを大量に送信します。
すると、オープンリゾルバは偽装された送信元(攻撃対象)に対して大きなDNS応答パケットを大量に送り返してしまい、攻撃対象のネットワーク帯域やリソースを枯渇させるDNSアンプ攻撃(DNSリフレクション攻撃)に悪用されます。これは DDoS攻撃 の一種です。
各選択肢の解説
本文中の 空欄c に入れるサイバー攻撃手法の名称を,15字以内で答えよ。
模範解答
DNSキャッシュポイズニング
採点基準
- 2点: 「DNSキャッシュポイズニング」または「キャッシュポイズニング」というキーワードが含まれている。
- 1点: DNSのキャッシュを悪用する攻撃であることはわかるが、専門用語が不正確である。
- 0点: 無関係な攻撃手法が記載されている。
- 2点: サイバー攻撃手法の名称として適切な形で記述されている。
- 1点: 名称として意味は通じるが、表記揺れや余分な語句が含まれている。
- 0点: 名称として成立していない。
設問3(2)は,正答率が低かった。近年はDV証明書の入手が容易になってきたことから,Webサイトの信頼性を高めるためにEV証明書を用いることも多い。DV証明書とEV証明書の違いとともに,EV証明書によって実現できるセキュリティ対策への理解を深めてほしい。