令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問題 問2 トラブル調査とIDaaSを用いた次期ITのセキュリティ要件の検討
学習ガイド
投資コンサルティング会社において、個人所有機器を無統制に接続したことによるIPアドレス枯渇のトラブルと、企画部が利用し始めた無料のSaaSでの不正アクセスの疑いの調査を行う問題です。原因の切り分けやアクセスログがない中での被害範囲の調査の手法を確認し、課題を解決するための次期ITのセキュリティ要件を検討します。無線LANのクライアント認証やIDaaSを用いたSaaSの認証と認可などをどのように実装するかを、現在のネットワーク構成図と新しい認証シーケンス図を比較しながら導き出します。
この記事で押さえる論点
- 個人所有機器の無断接続が引き起こすIPアドレス枯渇障害のメカニズムと、その調査方法を説明できる
- SaaS利用時のパスワード使い回しによるアカウント乗っ取りのリスクと、ログに依存しない被害状況の調査手法を述べられる
- IEEE 802.1Xとディジタル証明書を用いた端末認証の仕組みと、機器の適切な管理方法を説明できる
- CASBやIDaaSを活用して、承認されていないSaaSの利用制限やクラウドサービスへのアクセス制御の設計を述べられる
出題情報
- 出題
- 2021(R3)春 情報処理安全確保支援士 午後II 問2
- 配点
- 100点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
クラウドサービスの活用は利便性の向上やコストの利点があり,昨今,ITの潮流になっている。クラウドサービスの活用に対し慎重な判断をする企業もある一方で,新興企業では,急速にクラウドサービスへ移行しつつある。クラウドサービス利用においては,外部の専門家からの支援を受けながらIT統制を構築し運用することが行われている。
本問では,クラウドセキュリティを題材に,利用部門がクラウドサービスを利用していく上で,IT部門として必要となる技術力及び判断力を問う。
問2では,クラウドセキュリティを題材に,クラウドサービス利用をIT統制していく上で必要な技術について出題した。全体として正答率は平均的であった。
問題本文
クラウドセキュリティに関する次の記述を読んで,設問1〜6に答えよ。
C社は,従業員150名の個人向けの投資コンサルティング会社である。金融商品や不動産投資に詳しいファイナンシャルプランナ60名からなる事業部,50名の営業部,20名の企画部,20名の経営管理部がある。顧客の投資診断や運用の提案を行うロボットアドバイザサービスが好調で,創立5年目で売上高が30億円を超える会社に成長を遂げた。
CEOは,顧客満足度と従業員満足度の向上を目指して,次期ITに関して次のような方針を示している。
次期ITの方針1:サービスを更に向上させるために積極的にITを活用する。特にSaaSを活用する。
次期ITの方針2:働き方改革及びパンデミック対策の観点から,テレワーク環境を整備する。
C社では,経営管理部内の総務グループ(以下,総務Gという)の5名が情報システムの管理を担当している。
C社の現在の情報システム概要は,図1のとおりである。
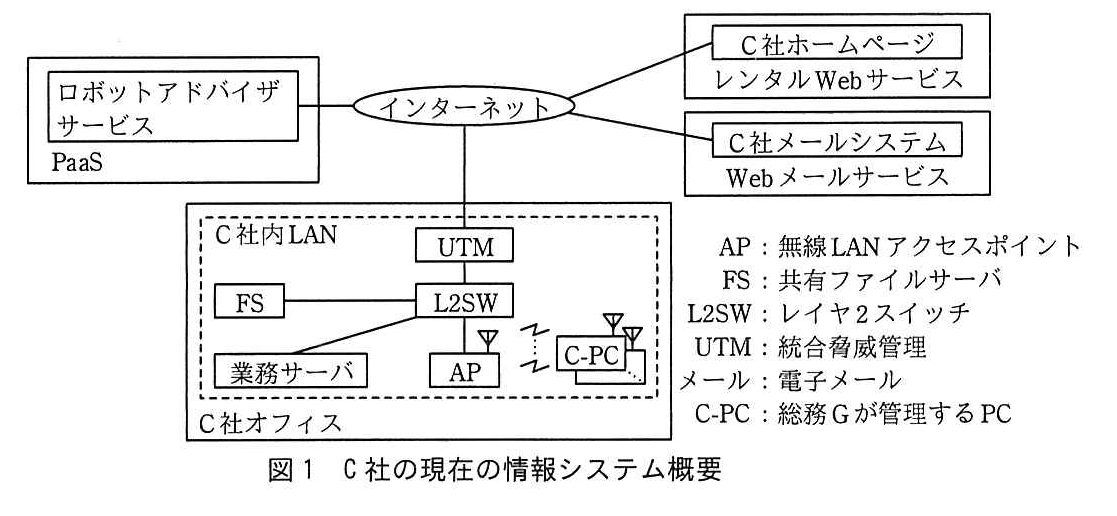
図の説明テキスト
インターネットを中心に、各種外部サービスとC社オフィスが接続されているネットワーク構成図。
- インターネットに接続されているもの:
- ロボットアドバイザサービス (PaaS)
- C社ホームページ (レンタルWebサービス)
- C社メールシステム (Webメールサービス)
- C社オフィス (UTM経由で接続)
- C社オフィス (破線の枠内は「C社内LAN」):
- インターネットからUTMに接続。
- UTMの下にL2SWが接続。
- L2SWに接続されている機器: FS、業務サーバ、AP。
- APとC-PCは波線の矢印で接続され、無線通信を示唆している。
- 右側に凡例の記載:
- AP : 無線LANアクセスポイント
- FS : 共有ファイルサーバ
- L2SW : レイヤ2スイッチ
- UTM : 統合脅威管理
- メール : 電子メール
- C-PC : 総務Gが管理するPC
UTMは,ステートフルパケットインスペクション型ファイアウォールに複数のセキュリティ機能を統合したものである。DHCPサーバの機能も備えており,APに接続する機器に192.168.1.20~192.168.1.240の範囲のIPアドレスを配布している。
C社内LANのネットワークセグメントは一つだけである。有線でL2SWに接続している機器には固定のIPアドレスを割り当てている。無線LANはWPA2パーソナルで運用しており,SSID及び事前共有鍵を従業員に開示している。
C社は,従業員に1人1台のC-PCを貸与している。OSのドメインコントローラは導入しておらず,従業員は貸与されたC-PCにローカルログインする。C-PCはAPに接続し,インターネットへのアクセスが可能である。事業部及び企画部では,顧客への提案や企画の立案時にインターネット上にある多くの情報を収集,取捨選択,加工することによって付加価値を生み出すことが不可欠であると認識している。その他の部門では,取引先などの企業情報検索と出張先への経路の検索にインターネットを利用している。
PC,スマートフォンなどの個人所有の機器(以下,個人所有機器という)のC社内LANへの接続は統制しておらず,多くの従業員は,個人所有機器をAPに接続して使用している。また,業務で新たにSaaSを利用する際,会社で統一された承認ルールはなく,各部の判断でSaaSの利用契約を締結している。
〔一つ目のトラブル〕
新入社員が配属されたある日,C-PCで障害が発生しているという連絡が総務Gに入った。総務GのAさんが調査したところ,次のような状況であった。
- 朝の時点では,C-PCや個人所有機器の利用について特に異常を感じた従業員はいなかった。
- 営業部のUさんが13時に出張から戻りC-PCを起動したところ,C-PCへのローカルログインはできたが,業務サーバにアクセスできず,メールの送受信もインターネット上のWebサイトの閲覧もできなかった。
- この後に起動したC-PCや接続しようとした個人所有機器の多くで同様の障害が発生していたが,何台かのC-PCや個人所有機器では障害が発生していなかった。障害が発生していたものと発生していなかったものとで,障害原因になるような違いは見当たらなかった。
Aさんは,障害が発生していたC-PCのネットワーク設定を調べたところ,①上位2オクテットが169.254に設定されたIPアドレスで動作していることに気付いた。C社は雑居ビルの中にあって誰でもC社オフィスに近づくことが可能なので,偽のDHCPサーバが立ち上げられたなど,何らかのサイバー攻撃を受けているのではないかと心配になり,経営管理部のE部長に報告した。E部長は,専門家の助言が必要と考え,C社内LANの構築で支援を受けたD社に依頼した。
D社のセキュリティコンサルタントである情報処理安全確保支援士(登録セキスペ)のKさんは,Aさんから説明を受け,次のようにコメントした。
コメント1:障害が発生したC-PCのIPアドレスは,DHCPサーバが正常に動作していない場合にしばしば確認される。偽のDHCPサーバの設置ではなく,②C社内LANでの個人所有機器の利用が原因で問題が引き起こされた結果である。個人所有機器の利用が原因であれば,DHCPサーバの設定変更で当面の障害に対処し,C社内での個人所有機器の利用を見直していくのがよい。
コメント2:念のために,③UTM以外にDHCPサーバが稼働しているかどうかも調査するとよい。
コメントを受け,Aさんが調査したところ,UTM以外にDHCPサーバは確認できなかった。このことから,サイバー攻撃を受けているわけではないと判断し,DHCPサーバの設定を変更した。
〔二つ目のトラブル〕
DHCPサーバに起因するトラブル(以下,トラブル1という)が解決した直後,企画部が最近利用し始めたビジネスチャットサービスR(以下,サービスRという)という無料のSaaSにおいて,別のトラブル(以下,トラブル2という)が発生した。
トラブル2の報告を受けたAさんが調査したところ,次のような状況であった。
状況1:企画部の部員がサービスRに開設したチャットエリアにおいて,模造サングラス販売の不正サイトに誘導するチャットが,部員のVさんのアカウントから連続して書き込まれた。Vさん本人は,身に覚えがないとのことだった。
状況2:企画部では,以前からサービスWというSNSを使って公開情報を発信している。Vさんを含む部員の数名は,会社のメールアドレスをサービスRとサービスWの利用者IDとして登録し,両方のサービスで同じパスワードを設定していた。サービスWでは,パスワード漏えいの事故があり,企画部の部員は全員がサービスWのパスワードを変更したが,誰もサービスRのパスワードは変更しなかった。
状況3:外部の何者かがサービスR内の情報に不正にアクセスし情報を持ち出していないかを調査するため,サービスRの提供会社にアクセスログを提供してもらえないかと問い合わせたが,無料のサービスについては提供できないという回答だった。
状況1〜3から,Aさんは,サービスRのアカウントが乗っ取られている可能性が高いので全員のパスワードをすぐに変更すべきであることと,サービスRでどのような情報にアクセスされたかはログが入手できないので調査が困難であることをE部長に報告した。E部長は,状況3について,仮に情報漏えいがあった場合,最大でどの程度の被害となり得るかを判断するために,④アクセスログの調査以外に実施できる調査を指示した。Aさんは,総務Gのほかの部員にも協力を仰ぎ,指示された調査を実施して結果をまとめた。
E部長は,調査の結果を確認し,今回は大きな被害はなかったと判断したが,情報セキュリティ対策の強化が急務であると感じた。そこで,業務における個人所有機器及びSaaSの利用を統制すべきとCEOに提言した。CEOは,統制の必要性に合意したが,一方で,過剰に統制すると従業員のビジネスマインドを阻害しかねないので,統制レベルを慎重に検討するよう指示した。
〔次期ITのセキュリティ要件〕
E部長は,トラブル1及びトラブル2の再発防止策,並びに次期ITの方針を踏まえて,統制の実現に向けた次期ITのセキュリティ要件を表1のように整理した。
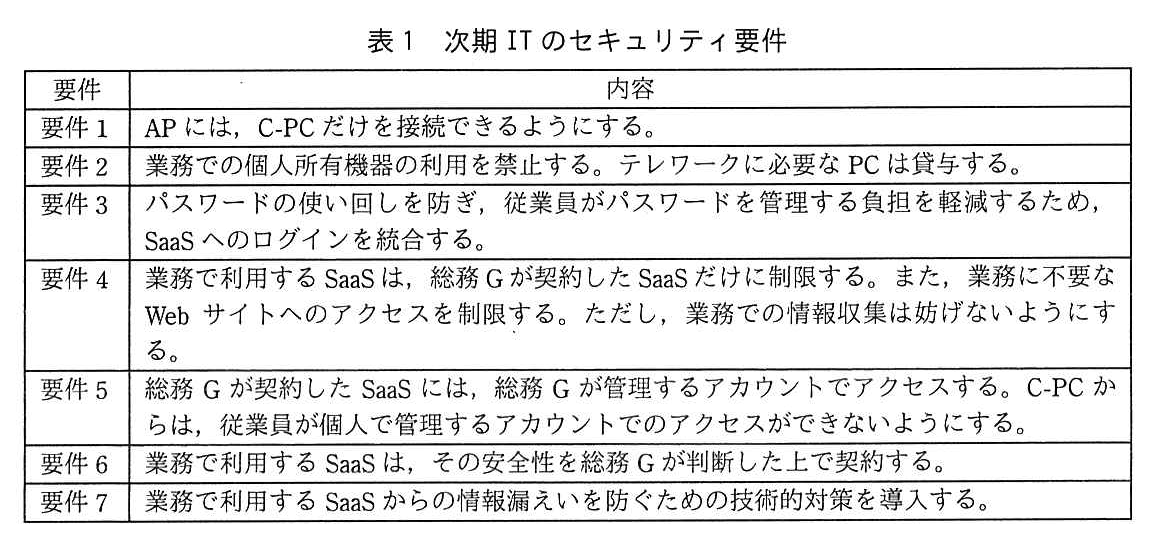
図の説明テキスト
| 要件 | 内容 |
|---|---|
| 要件1 | APには,C-PCだけを接続できるようにする。 |
| 要件2 | 業務での個人所有機器の利用を禁止する。テレワークに必要なPCは貸与する。 |
| 要件3 | パスワードの使い回しを防ぎ,従業員がパスワードを管理する負担を軽減するため,SaaSへのログインを統合する。 |
| 要件4 | 業務で利用するSaaSは,総務Gが契約したSaaSだけに制限する。また,業務に不要なWebサイトへのアクセスを制限する。ただし,業務での情報収集は妨げないようにする。 |
| 要件5 | 総務Gが契約したSaaSには,総務Gが管理するアカウントでアクセスする。C-PCからは,従業員が個人で管理するアカウントでのアクセスができないようにする。 |
| 要件6 | 業務で利用するSaaSは,その安全性を総務Gが判断した上で契約する。 |
| 要件7 | 業務で利用するSaaSからの情報漏えいを防ぐための技術的対策を導入する。 |
〔要件1の検討〕
APへの接続方式をWPA2エンタープライズにし,APへの接続時にIEEE 802.1X(以下,802.1Xという)でのディジタル証明書による認証を行う。
802.1Xのシーケンスを図2に示す。
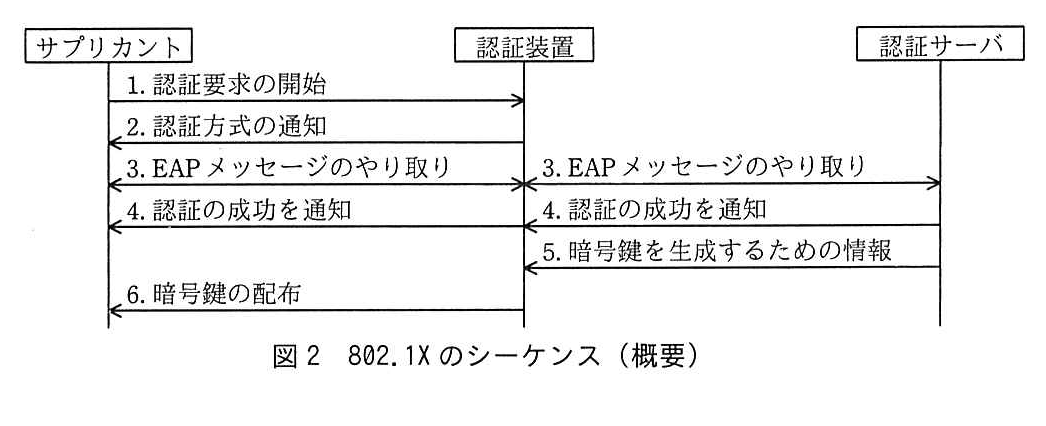
図の説明テキスト
ノードは左から「サプリカント」、「認証装置」、「認証サーバ」。
・「サプリカント」から「認証装置」へ「1. 認証要求の開始」
・「認証装置」から「サプリカント」へ「2. 認証方式の通知」
・「サプリカント」と「認証装置」間で双方向に「3. EAPメッセージのやり取り」
・「認証装置」と「認証サーバ」間で双方向に「3. EAPメッセージのやり取り」
・「認証サーバ」から「認証装置」へ「4. 認証の成功を通知」
・「認証装置」から「サプリカント」へ「4. 認証の成功を通知」
・「認証サーバ」から「認証装置」へ「5. 暗号鍵を生成するための情報」
・「認証装置」から「サプリカント」へ「6. 暗号鍵の配布」
図2中のサプリカントには図1中のaが,図2中の認証装置には図1中のbが該当する。C-PCのIPアドレスは,図2中のc,DHCPサーバから割り当てられる。
〔要件2及び3の検討〕
要件2については,業務で利用するC社の情報システムやSaaSへのアクセスの際,機器をクライアント認証することにした。また,要件3については,SaaSへのアクセスにおける認証と認可に,インターネット上の認証サービスであるIDaaSを利用することにした。
代表的なIDaaSであるサービスQについて調査した。サービスQの概要を表2に示す。
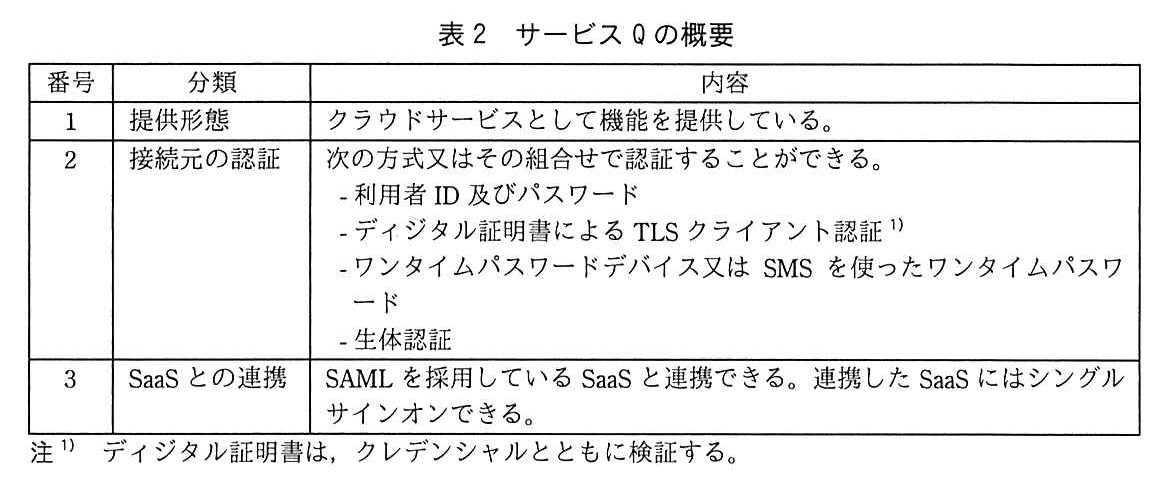
図の説明テキスト
| 番号 | 分類 | 内容 |
|---|---|---|
| 1 | 提供形態 | クラウドサービスとして機能を提供している。 |
| 2 | 接続元の認証 | 次の方式又はその組合せで認証することができる。 - 利用者ID及びパスワード - ディジタル証明書によるTLSクライアント認証 1) - ワンタイムパスワードデバイス又はSMSを使ったワンタイムパスワード - 生体認証 |
| 3 | SaaSとの連携 | SAMLを採用しているSaaSと連携できる。連携したSaaSにはシングルサインオンできる。 |
注 1) ディジタル証明書は,クレデンシャルとともに検証する。
C社の各部と議論を重ねた結果,幾つかのSaaSを総務Gで契約し,管理して提供すれば,ほとんどの業務が行えることが分かった。これらのSaaSは全てSAML認証に対応しており,サービスQと連携できることも確認できた。また,ディジタル証明書だけで認証することもでき,従業員がパスワードを管理する負担の軽減につながるので,サービスQを採用することにした。
C社オフィス外での業務については,モバイルPCを追加で購入し,モバイルPCを持ち出し用のC-PC(以下,持出C-PCという)として貸与することにした。
〔要件4及び5の検討〕
要件4を満たすためには,総務Gが契約したSaaSへのアクセスについてサービスQでの認証を必須にするだけでなく,総務Gが契約していないSaaSやインターネット上の様々なWebサイトへのアクセスも制御する必要がある。しかし,総務Gが契約したSaaS,企業情報検索,出張先への経路検索及びC社の情報システムへのアクセスだけを許可し,それ以外へのアクセスを全て遮断すると,⑤支障が出る業務がある。
調査を更に進めた結果,要件4及び5の実現に利用できそうなサービスがあることが分かった。機器からインターネットへの通信を中継するプロキシ型のクラウドサービスである。その一つにサービスNがある。サービスNを利用するには,機器からインターネットへの通信を全てサービスN経由で行うなどの制御を行う端末制御エージェントソフトウェア(以下,Pソフトという)を機器に導入する必要がある。管理者は,Pソフトを,一般利用者権限では動作の停止やアンインストールができないように設定することができる。
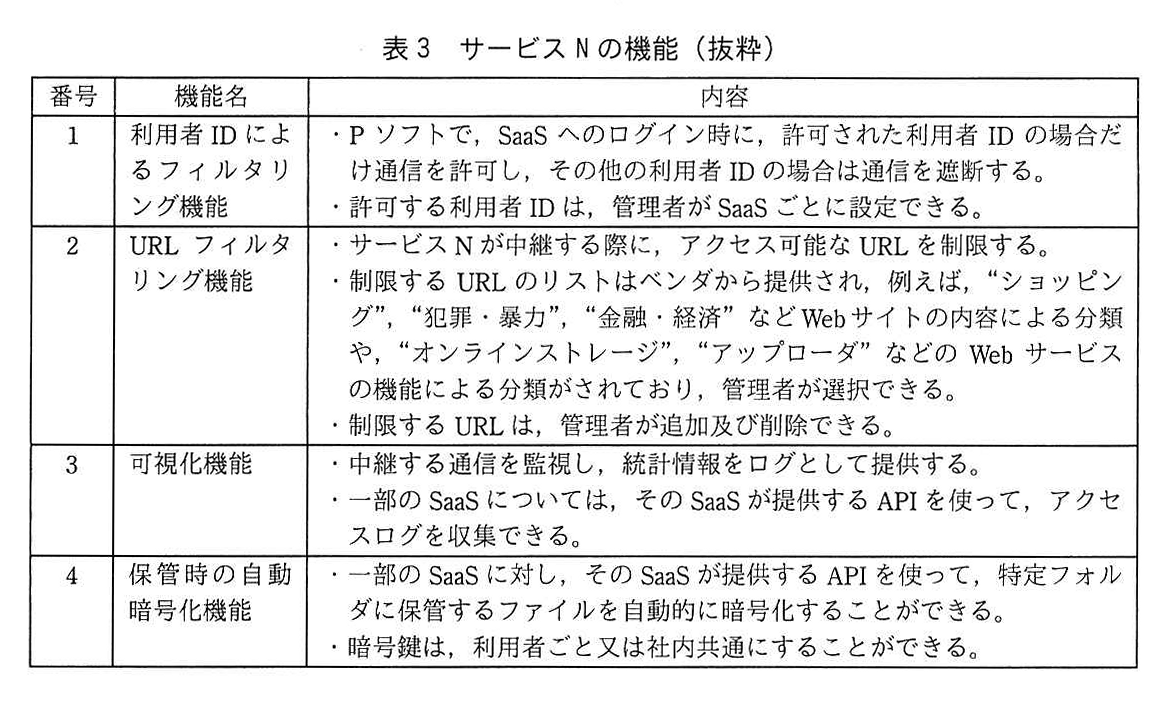
サービスNの機能を表3に示す。
図の説明テキスト
| 番号 | 機能名 | 内容 |
|---|---|---|
| 1 | 利用者IDによるフィルタリング機能 | ・Pソフトで、SaaSへのログイン時に、許可された利用者IDの場合だけ通信を許可し、その他の利用者IDの場合は通信を遮断する。 ・許可する利用者IDは、管理者がSaaSごとに設定できる。 |
| 2 | URLフィルタリング機能 | ・サービスNが中継する際に、アクセス可能なURLを制限する。 ・制限するURLのリストはベンダから提供され、例えば、“ショッピング”、“犯罪・暴力”、“金融・経済”などWebサイトの内容による分類や、“オンラインストレージ”、“アップローダ”などのWebサービスの機能による分類がされており、管理者が選択できる。 ・制限するURLは、管理者が追加及び削除できる。 |
| 3 | 可視化機能 | ・中継する通信を監視し、統計情報をログとして提供する。 ・一部のSaaSについては、そのSaaSが提供するAPIを使って、アクセスログを収集できる。 |
| 4 | 保管時の自動暗号化機能 | ・一部のSaaSに対し、そのSaaSが提供するAPIを使って、特定フォルダに保管するファイルを自動的に暗号化することができる。 ・暗号鍵は、利用者ごと又は社内共通にすることができる。 |
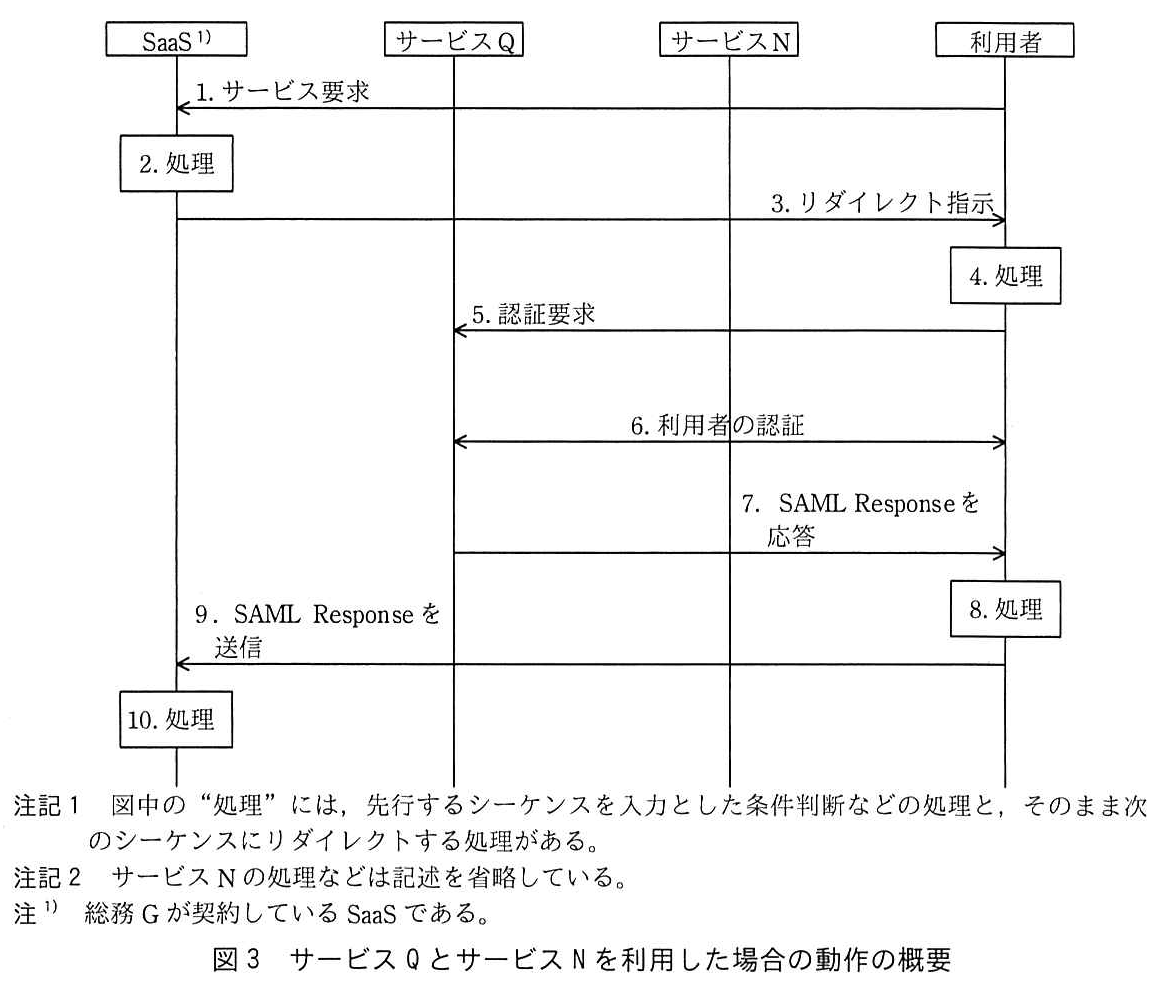
要件4及び5は,サービスQとサービスNを組み合わせて実現する。サービスQとサービスNを利用した場合の動作の概要を図3に示す。
図の説明テキスト
SaaS、サービスQ、サービスN、利用者間の動作概要を示すシーケンス図。
・利用者からSaaSへの「1. サービス要求」
・SaaSでの「2. 処理」
・SaaSから利用者への「3. リダイレクト指示」
・利用者での「4. 処理」
・利用者からサービスQへの「5. 認証要求」
・サービスQと利用者間の「6. 利用者の認証」
・サービスQから利用者への「7. SAML Responseを応答」
・利用者での「8. 処理」
・利用者からSaaSへの「9. SAML Responseを送信」
・SaaSでの「10. 処理」
注記1: 図中の“処理”には、先行するシーケンスを入力とした条件判断などの処理と、そのまま次のシーケンスにリダイレクトする処理がある。
注記2: サービスNの処理などは記述を省略している。
注1): 総務Gが契約しているSaaSである。
図3において,⑥総務Gが管理していない機器からのサービス要求があった場合は,シーケンスが途中で遮断される。
調査の結果,サービスQとサービスNを利用することで要件4及び5を実現できると判断し,サービスNを採用することにした。
〔要件6及び7の検討〕
要件6については,C社では,SaaSを契約するに当たって,⑦SaaS又はSaaS事業者が何らかのセキュリティ規格に準拠していることの第三者による認証を確認するか,SaaS事業者が自ら発行するホワイトペーパを確認することにした。
要件7については,SaaSで重要な情報を扱う場合,当該SaaSで利用可能ならば表3中の番号dの機能を利用する。それによって,サービスNを経由しない不正アクセスによるSaaSからの情報漏えいを防ぐことで,要件7に対応することにした。
〔次期ITへの移行〕
C-PCは管理者権限による管理を総務Gが行い,従業員には一般利用者権限だけを与えることにした。また,⑧持出C-PCは,セキュリティ設定とソフトウェアなどの導入を行ってから従業員に貸与することにした。
検討を進めた次期ITへの移行計画は承認され,C社の情報システムは次期ITに移行された。
設問と解答・解説
設問1
〔一つ目のトラブル〕について,(1)〜(3)に答えよ。
本文中の下線①は何と呼ばれているか。解答群の中から選び,記号で答えよ。
模範解答
選択肢オ: リンクローカルアドレス
解説
問題文「C-PCのネットワーク設定を調べたところ、上位2オクテットが169.254に設定されたIPアドレスで動作していることに気付いた」とあります。
これはDHCPサーバからIPアドレスを取得できなかった場合に、OSが自動的に割り当てるリンクローカルアドレス(APIPA: Automatic Private IP Addressing)です。
IPアドレスの範囲 169.254.0.0/16 はリンクローカルアドレスとして予約されています。
各選択肢の解説
- ア(グローバルアドレス): インターネット上で一意に識別されるIPアドレスです。
169.254.x.xはこれに該当しません。 - イ(プライベートアドレス): 組織内のLANなどで自由に使用できるIPアドレス(
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16など)です。 - ウ(ブロードキャストアドレス): 同一ネットワーク内の全端末に対して一斉にデータを送信するためのアドレスです。
- エ(マルチキャストアドレス): 特定のグループに属する複数の端末に対して同時にデータを送信するためのアドレスです。
- カ(ループバックアドレス): 端末自身を指すアドレス(
127.0.0.1など)です。
本文中の下線②について,C社内LANでの個人所有機器のどのような利用状況によって,どのような問題が引き起こされたか。60字以内で具体的に述べよ。
模範解答
多くの個人所有機器をC社内LANに接続することによって,IPアドレスが枯渇するという問題が引き起こされた。
採点基準
- 3点: 「多数の個人所有機器が接続された」等の利用状況と、「IPアドレスが枯渇した」等の問題の双方が正確に記載されている。
- 1点: 利用状況または問題のいずれかの記載が欠けているか、内容が不正確である。
- 0点: 題意に沿った解答が含まれていない。
- 3点: 利用状況が原因となり、結果として問題が引き起こされたという因果関係が論理的に記述されている。
- 1点: 因果関係の記述がやや曖昧である。
- 0点: 論理的な記述になっていない。
解説
【図1 C社の現在の情報システム概要】の説明に「DHCPサーバの機能も備えており,APに接続する機器に192.168.1.20〜192.168.1.240の範囲のIPアドレスを配布している」とあります。
配布可能なIPアドレスの数は最大221個です。
一方、本文中に「従業員150名の個人向けの投資コンサルティング会社」「PC,スマートフォンなどの個人所有の機器(以下,個人所有機器という)のC社内LANへの接続は統制しておらず,多くの従業員は,個人所有機器をAPに接続して使用している」と記述されています。
従業員150名が各自の貸与PC(C-PC)に加え、多数の個人所有機器を同時に無線LAN(AP)へ接続した結果、DHCPサーバが払い出せるIPアドレスの枯渇が発生し、後から起動・接続した機器がIPアドレスを取得できず通信不能となる問題が引き起こされました。
高得点のポイント
- 多くの個人所有機器が接続されたという「利用状況」に言及していること
- DHCPサーバの配布アドレス範囲の上限を超え、「IPアドレスが枯渇した」という「問題」に言及していること
- 文字数制限(60字以内)を遵守していること
本文中の下線③について,UTM以外にDHCPサーバが稼働しているかどうかをどのように調査するのか。UTMのDHCPサーバを稼働させたまま行う方法を,55字以内で具体的に述べよ。
模範解答
L2SWにミラーポートを設定し,そのポートにLANモニタを接続してDHCP OFFERの数を確認する。
採点基準
- 3点: 「L2SWへのミラーポート設定」や「LANモニタ等の接続」「DHCP OFFER」などの技術要素が正確に記載されている。
- 1点: 技術要素の一部が欠けているか、用語に誤りがある。
- 0点: 題意に沿った技術要素が含まれていない。
- 3点: 正規のサーバが稼働している状態で、パケット監視により複数応答を検知するという調査手法の論理が明確である。
- 1点: 調査手法の論理がやや不明確である。
- 0点: 調査手法として論理が破綻している。
解説
DHCPサーバは、クライアントからのIPアドレス割り当て要求(DHCP DISCOVER)に対して、割り当て候補のIPアドレスを提案する応答(DHCP OFFER)を返します。
UTMのDHCPサーバを稼働させたまま不正なDHCPサーバの有無を調査するには、ネットワーク内を流れるDHCP OFFERのパケットを監視し、正規のUTM以外から応答がないかを確認する必要があります。
具体的には、【図1】のネットワーク構成において、APやUTMが集約されるL2SW(レイヤ2スイッチ)のポートにミラーポートを設定し、そこにLANモニタ等のパケットキャプチャ機器を接続して、複数経路からDHCP OFFERが返ってこないかを確認します。
高得点のポイント
- L2SW に ミラーポート を設定し、パケットを監視できる状態にすること
- LANモニタ などを接続してパケットを確認すること
- 検知対象のメッセージが DHCP OFFER であること(DISCOVERに対する応答の複数検知)
本文中の下線③について,UTM以外にDHCPサーバが稼働しているかどうかをどのように調査するのか。UTMのDHCPサーバを停止させて行う方法を,55字以内で具体的に述べよ。
模範解答
DHCPによるIPアドレスの配布がないことを確認する。
採点基準
- 3点: 「DHCPによるIPアドレスの配布」という確認すべき事象が正確に記載されている。
- 1点: 確認事象の記述が不十分、あるいは用語にやや誤りがある。
- 0点: 題意に沿った事象が含まれていない。
- 3点: 正規のサーバが停止している状態を前提とし、IP配布が行われない事実をもって判断するという論理が明確である。
- 1点: 調査の論理がやや不明確である。
- 0点: 調査手法として論理が破綻している。
解説
UTMのDHCPサーバを停止させた状態であれば、本来ネットワーク内にはDHCPの応答を返すサーバが存在しないはずです。
この状態でクライアント(C-PCなど)をネットワークに接続し、IPアドレスの取得要求(DHCP DISCOVER)を行わせます。
もしIPアドレスが割り当てられた(DHCPによるIPアドレスの配布があった)場合、UTM以外の不正なDHCPサーバが稼働していると判断できます。したがって、IPアドレスの配布がないことを確認することで、UTM以外にDHCPサーバが存在しないことを調査できます。
高得点のポイント
- クライアントからのIP要求に対して、「DHCPによるIPアドレスの配布」が行われないことを確認するという調査論理が含まれていること
- 文字数制限(55字以内)に収まっていること
設問1(3)は,正答率が平均的であった。不正なDHCPサーバの検出方法を問うたが,不正な無線LANアクセスポイントの検出方法と混同している解答が散見された。設問文をよく読んで解答してほしい。また,DHCPの仕組みを理解していない解答も散見された。インシデントを分析する上で必要となる基本的なネットワーク技術を身に付けてほしい。
設問2
本文中の下線④について,アクセスログ以外に何を調査すべきか。調査すべきものを40字以内で述べよ。
模範解答
企画部の部員がアクセスできるチャットエリアで共有されている情報
採点基準
- 3点: ビジネスチャットサービスにおける情報共有の範囲(チャットエリア等)を正確に把握している。
- 1点: 情報共有の範囲の記述がやや不十分である。
- 0点: 題意に沿った内容が含まれていない。
- 3点: Vさんだけでなく企画部の部員(同じパスワードを使っていた部員を含む)がアクセスできるチャットエリアの情報として、最大の被害の範囲に限定している。
- 1点: Vさん個人がアクセスできる範囲だけに限っている、又は範囲が曖昧である。
- 0点: 論理的な記述になっていない。
解説
トラブル2の「状況1」にて、「企画部の部員がサービスRに開設したチャットエリアにおいて...」とあり、アカウントが乗っ取られたVさんはこの企画部の部員です。
また、「状況2」からVさん以外の部員も同じパスワードを設定しており、アカウントが乗っ取られている可能性があります。そのため、アクセスログが取得できない状況下での最大の被害想定として調査すべき対象は、企画部の部員がアクセスできるチャットエリア内で共有されている情報全体の内容となります。
高得点のポイント
- 「企画部の部員」がアクセス権限を持つ範囲に限定していること
- サービスRがチャットサービスであることに基づき、「チャットエリア」で共有されている情報を対象としていること
設問2は,正答率がやや低かった。情報漏えいがあった場合の最大の被害を想定する必要があったが,題意に沿わない解答が多かった。対象となるサービスの仕様と,本文中に明示してあるトラブルについての状況をよく読んで解答してほしい。
設問3
〔要件1の検討〕について,(1),(2)に答えよ。
本文中の a に入れる適切な字句を,図1中の用語で答えよ。
模範解答
C-PC
採点基準
- 8点: 「C-PC」と解答している。大文字小文字・全角半角・ハイフンの有無だけの違い(c-pc、C-PC、CPC)や、図1 凡例の正式名称「総務Gが管理するPC」も満点とする。
- 4点: 図1の用語ではないがC-PCを指すと分かるもの(「貸与PC」「PC」など)。
- 0点: 別の機器(AP、L2SW、UTM など)を解答している、又は無解答。
解説
【図2 802.1Xのシーケンス(概要)】において、認証要求を開始し、認証装置に対してアクセスを求める端末側(クライアント)のノードが「サプリカント」です。
【図1 C社の現在の情報システム概要】において、無線LANアクセスポイント(AP)に接続を試みる端末は、総務Gが管理するPCである C-PC です。したがって、サプリカントに該当するのは C-PC となります。
高得点のポイント
- 【図1】の用語を用いて正確に「C-PC」と解答すること
本文中の b に入れる適切な字句を,図1中の用語で答えよ。
模範解答
AP
採点基準
- 8点: 「AP」と解答している。大文字小文字・全角半角だけの違い(ap、AP)や、図1 凡例の正式名称「無線LANアクセスポイント」も満点とする。
- 4点: 図1の用語ではないがAPを指すと分かるもの(「アクセスポイント」「無線LAN」など)。
- 0点: 別の機器(L2SW、UTM、サービスQ など)を解答している、又は無解答。
解説
【図2 802.1Xのシーケンス(概要)】において、サプリカントからの認証要求を受け付け、認証サーバ(RADIUSサーバ等)と通信を行ってアクセス制御を実施する機器が「認証装置(オーセンティケータ)」です。
【要件1の検討】に「APへの接続方式をWPA2エンタープライズにし,APへの接続時にIEEE 802.1X(以下,802.1Xという)でのディジタル証明書による認証を行う」とあります。
【図1 C社の現在の情報システム概要】において、C-PCからの無線接続を受け付ける機器は無線LANアクセスポイントである AP です。したがって、認証装置に該当するのは AP となります。
高得点のポイント
- 【図1】の用語を用いて正確に「AP」と解答すること
本文中の c に入れる適切な字句を解答群の中から選び,記号で答えよ。
模範解答
選択肢エ: “6.”より後に
解説
IEEE 802.1X認証は、ネットワークへのアクセスをポートレベルで制御する規格です。
【図2】のシーケンスにおいて、「1. 認証要求の開始」から始まり、認証サーバによる認証が完了し、「6. 暗号鍵の配布」が行われるまでの間、認証装置(AP)はサプリカント(C-PC)からのEAPメッセージ以外の通信を遮断(未認証状態)します。
認証と暗号鍵の配布が正常に完了した後、はじめて認証装置のポートが論理的に開放され、IPアドレスを取得するためのDHCP通信などが可能になります。
したがって、DHCPサーバからIPアドレスが割り当てられるのは、「6. 暗号鍵の配布」が完了した後(エ)となります。
各選択肢の解説
設問3(2)は,正答率がやや低かった。IEEE 802.1Xのシーケンスについて,DHCPサーバからIPアドレスを割り当てられるタイミングを問うたが,基本的なシーケンスの理解ができていない解答が多かった。主なネットワークプロトコルは概要を理解してほしい。
設問4
〔要件4及び5の検討〕について,(1)〜(4)に答えよ。
本文中の下線⑤で示した,C社において支障が出る業務とは何か。一つ挙げ25字以内で述べよ。
模範解答
インターネットを使って情報収集する業務
事業部や企画部の顧客への提案や企画の立案
採点基準
- 3点: 公式の別解のどちらか(「インターネットを使って情報収集する業務」又は「事業部や企画部の顧客への提案や企画の立案」)と同じ趣旨が書かれていれば満点。インターネット・部門名への言及はどちらも必須にしない。
- 1点: 業務の特定が曖昧である(「インターネットを使う業務」だけなど)。
- 0点: 取引先などの企業情報検索・出張先への経路検索(許可されるので支障が出ない)や無関係な業務を解答している、又は無解答。
- 3点: 支障が出る業務が一つ、簡潔に書かれている(特定の語を要求しない)。
- 1点: 業務の構造化が曖昧である。
- 0点: 論理的な記述になっていない。
解説
【要件4及び5の検討】において、許可したSaaS等以外へのアクセスを全て遮断すると支障が出る業務があるとされています。
本文の第4段落に、「事業部及び企画部では,顧客への提案や企画の立案時にインターネット上にある多くの情報を収集,取捨選択,加工することによって付加価値を生み出すことが不可欠であると認識している。」と記述されています。
したがって、特定の許可されたWebサイト以外を全て遮断してしまうと、事業部や企画部が行っている「多くの情報を収集,取捨選択,加工する」ことや「顧客への提案や企画の立案」といった業務に支障が出ます。
高得点のポイント
- どちらかの別解の趣旨(情報収集する業務、または顧客への提案や企画の立案など)を簡潔にまとめていること
要件4は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
模範解答
2
解説
【表1 次期ITのセキュリティ要件】の要件4には、「業務に不要なWebサイトへのアクセスを制限する。ただし,業務での情報収集は妨げないようにする。」とあります。
【表3 サービスNの機能(抜粋)】において、Webサイトへのアクセスを制限(フィルタリング)しつつ、情報収集のためのアクセスを可能にする機能は、「2」の「URLフィルタリング機能」です。
この機能では、「制限するURLのリストはベンダから提供され、(中略)Webサイトの内容による分類や(中略)Webサービスの機能による分類がされており,管理者が選択できる」とあり、業務に不要なカテゴリを制限し、必要なカテゴリを許可する運用が可能です。
各選択肢の解説
- 1(利用者IDによるフィルタリング機能): これはSaaSへのログイン時に利用者IDを基に通信を制御する機能であり、要件5に対応します。
- 3(可視化機能): 統計情報のログを提供する機能であり、アクセス制限を行うものではありません。
- 4(保管時の自動暗号化機能): ファイルを暗号化する機能であり、要件7に対応します。
要件5は,表3中のどの機能で実現できるか。表3中の番号で一つ答えよ。
模範解答
1
解説
【表1 次期ITのセキュリティ要件】の要件5には、「総務Gが契約したSaaSには,総務Gが管理するアカウントでアクセスする。C-PCからは,従業員が個人で管理するアカウントでのアクセスができないようにする。」とあります。
【表3 サービスNの機能(抜粋)】において、特定のアカウント(利用者ID)でのログインのみを許可し、個人アカウントなどを遮断できる機能は、「1」の「利用者IDによるフィルタリング機能」です。
この機能の「Pソフトで、SaaSへのログイン時に、許可された利用者IDの場合だけ通信を許可し、その他の利用者IDの場合は通信を遮断する」という内容が、要件5の実現に合致します。
各選択肢の解説
- 2(URLフィルタリング機能): URLに基づいてWebサイトへのアクセスを制限する機能であり、アカウント(ID)に基づく制御ではありません(要件4に対応)。
- 3(可視化機能): アクセスログの収集や統計情報の提供を行う機能です。
- 4(保管時の自動暗号化機能): SaaS上のファイルを暗号化する機能です。
本文中の下線⑥について,図3中のどの段階で遮断されるかを,解答群から選び,記号で答えよ。
模範解答
選択肢ウ: 5.〜6.
解説
「総務Gが管理していない機器」からのSaaS利用を遮断する仕組みについて確認します。
【要件2及び3の検討】において、「業務で利用するC社の情報システムやSaaSへのアクセスの際,機器をクライアント認証することにした」とあり、【表2 サービスQの概要】の番号2には「ディジタル証明書によるTLSクライアント認証」が可能であると記載されています。
【図3 サービスQとサービスNを利用した場合の動作の概要】において、このTLSクライアント認証(機器の認証)が行われるのは、サービスQに対する「5. 認証要求」および「6. 利用者の認証」のステップです。
総務Gが管理していない機器には、TLSクライアント認証に必要なディジタル証明書がインストールされていないため、この「5. 認証要求」から「6. 利用者の認証」の段階で認証エラーとなり、シーケンスが遮断されます。
各選択肢の解説
- ア(1.〜2.): SaaSへの初期アクセス要求の段階であり、まだ機器の認証は行われません。
- イ(3.〜4.): SaaSからIdP(サービスQ)へのリダイレクト指示の段階です。
- エ(7.〜8.): 認証が成功した後にSAML Responseが応答される段階です。認証が失敗する場合はここまで到達しません。
- オ(9.〜10.): SaaSへSAML Responseを送信する段階です。
総務Gが管理していない機器かどうかはどのような方法で判定するか。判定の方法を30字以内で具体的に述べよ。
模範解答
TLSクライアント認証による検証
採点基準
- 3点: 機器認証の具体的な方式として「TLSクライアント認証」または「ディジタル証明書」等のキーワードを正確に把握している。
- 1点: 認証方式の記述がやや不十分、あるいは用語に軽微な誤りがある。
- 0点: 題意に沿った認証方式が含まれていない。
- 3点: 証明書を用いた認証による検証であることが論理的に明示されている。
- 1点: 検証の論理がやや不明確である。
- 0点: 論理的な記述になっていない。
解説
【要件2及び3の検討】にて、要件2(個人所有機器の利用禁止)の実現方法として「機器をクライアント認証することにした」と述べられています。
さらに、サービスQに関する【表2】において、接続元の認証方式として「ディジタル証明書によるTLSクライアント認証」が記載されており、続く段落で「ディジタル証明書だけで認証することもでき」と採用の経緯が説明されています。
したがって、アクセス元が総務Gが管理している機器(ディジタル証明書がインストールされている機器)であるか、そうでない機器であるかの判定は、このディジタル証明書を用いたTLSクライアント認証によって行われます。
高得点のポイント
- 【表2】に記載されている認証方式に基づき、「TLSクライアント認証」または「ディジタル証明書」というキーワードを含めていること
- それを用いた「認証(検証)」によって判定される仕組みを回答していること
設問5
〔要件6及び7の検討〕について,(1),(2)に答えよ。
本文中の下線⑦について,規格又は認証の例を20字以内で答えよ。
模範解答
ISAE3402/SSAE16
ISMS認証
採点基準
- 3点: 「ISAE3402/SSAE16」(どちらか一方でも満点)、「ISMS認証」(ISO/IEC 27001 認証も同じ)、ISO/IEC 27017、SOC2など、クラウドセキュリティに関する第三者認証規格の名称を正確に挙げている。
- 1点: 規格の名称に軽微な誤りがあるか、関連性がやや薄い規格を挙げている。
- 0点: 題意に沿った規格の名称が含まれていない。
- 3点: 要求された「規格又は認証の例」として適切な形式で解答している。
- 1点: 解答の形式がやや不適切である。
- 0点: 解答の形式として破綻している。
解説
【要件6及び7の検討】の要件6では、「SaaS又はSaaS事業者が何らかのセキュリティ規格に準拠していることの第三者による認証」を確認するとあります。
クラウドサービスや情報セキュリティに関する代表的な第三者認証規格としては、情報セキュリティマネジメントシステム(ISMS)の適合性評価制度である「ISMS認証(ISO/IEC 27001)」、クラウドセキュリティに特化した「ISO/IEC 27017」、米国公認会計士協会(AICPA)が定める受託業務の内部統制の保証報告書である「SOC2」、国際保証業務基準「ISAE3402」や米国の受託業務の内部統制の保証基準「SSAE16」などがあります。
高得点のポイント
- クラウドやセキュリティに関連する適切な「第三者認証」または「規格」の名称を正確に挙げていること
本文中の d に入れる適切な番号を,表3中の番号で一つ答えよ。
模範解答
4
解説
要件7は「業務で利用するSaaSからの情報漏えいを防ぐための技術的対策を導入する。」です。
本文の【要件6及び7の検討】において、「SaaSで重要な情報を扱う場合,当該SaaSで利用可能ならば表3中の番号 d の機能を利用する。それによって,サービスNを経由しない不正アクセスによるSaaSからの情報漏えいを防ぐ」と記載されています。
【表3 サービスNの機能(抜粋)】の中で、不正アクセスを受けた場合でも情報漏えいを防ぐ(データを保護する)ことができる技術的対策は、「4」の「保管時の自動暗号化機能」です。ファイルが暗号化されていれば、万一SaaSへ直接不正アクセスされてファイルを盗まれても、暗号鍵がなければ中身を解読できません。
各選択肢の解説
- 1(利用者IDによるフィルタリング機能): ログイン時のアクセス制御であり、SaaS側に保管されたデータそのものを保護する機能ではありません。
- 2(URLフィルタリング機能): C社内からのアウトバウンドのアクセス制御であり、SaaSからの情報漏えい対策ではありません。
- 3(可視化機能): ログの収集・監視機能であり、直接的な情報漏えい防止の技術的対策(データの保護)ではありません。
設問6
〔次期ITへの移行〕について,(1),(2)に答えよ。
本文中の下線⑧について,要件2を満たし,そのセキュリティ設定が従業員によって無効にされないためには,どのように設定する必要があるか。30字以内で述べよ。
模範解答
秘密鍵を書き出しできないように設定する。
採点基準
- 3点: ディジタル証明書(秘密鍵)のエクスポート禁止設定の必要性を正確に理解している。
- 1点: 証明書や秘密鍵に関する記述があるが、禁止設定の内容が不十分である。
- 0点: 題意に沿った対策が含まれていない。
- 3点: 秘密鍵(ディジタル証明書の秘密鍵)を書き出し・コピーできない設定であることが明確に書かれている。目的やクライアント認証への言及は必須にしない。
- 1点: 対策の論理がやや不明確である。
- 0点: 論理的な記述になっていない。
解説
要件2は「業務での個人所有機器の利用を禁止する」ことです。
これを持出C-PC(モバイルPC)を用いた社外業務において確実に実施するためには、持出C-PCに導入された機器認証用のディジタル証明書(とそれに紐づく秘密鍵)が、従業員の個人所有機器にコピーされるのを防ぐ必要があります。
ディジタル証明書における「秘密鍵」をエクスポート(書き出し)可能な状態でインポートしてしまうと、従業員がその秘密鍵と証明書を取り出して自宅のPCなどにコピーし、個人所有機器を正規の機器として偽装できてしまいます。
したがって、従業員によってセキュリティ設定が無効にされないためには、秘密鍵を「書き出しできないように設定する」こと(エクスポート不可)が必要です。
高得点のポイント
- 機器認証の中核となる「ディジタル証明書」または「秘密鍵」に言及していること
- 従業員がそれを他の機器にコピーできないよう「書き出しできないように設定する」という対策を含んでいること
本文中の下線⑧について,要件4及び5を満たし,それを維持するためには,どのソフトウェアをどのように設定する必要があるか。40字以内で述べよ。
模範解答
管理者が,Pソフトを,一般利用者権限では変更できないように設定する。
採点基準
- 3点: Pソフトの無効化を防ぐための権限設定(一般利用者権限での変更禁止)を正確に把握している。
- 1点: 権限設定の記述がやや不十分である。
- 0点: 題意に沿った設定が含まれていない。
- 3点: 管理者による設定と、一般利用者に対する制限の対比が論理的に明確である。
- 1点: 権限の対比がやや不明確である。
- 0点: 論理的な記述になっていない。
解説
要件4および要件5は、サービスNと、機器に導入する「端末制御エージェントソフトウェア(Pソフト)」を組み合わせて実現します。
本文の【要件4及び5の検討】において、「管理者は,Pソフトを,一般利用者権限では動作の停止やアンインストールができないように設定することができる。」と記載されています。
また、【次期ITへの移行】において「C-PCは管理者権限による管理を総務Gが行い,従業員には一般利用者権限だけを与えることにした。」とあります。
したがって、要件を満たす状態を維持するには、総務G(管理者)がPソフトに対して、一般利用者(従業員)の権限では動作の停止やアンインストール、設定変更ができないように設定する必要があります。
高得点のポイント
- 設定対象のソフトウェアとして「Pソフト」を明記していること
- 管理者の権限において設定を行う主体性を示していること
- 従業員に与えられている「一般利用者権限」では変更や停止ができないようにするという仕組みを述べていること
設問6(1)は,正答率が低かった。個人所有機器の利用を禁止するために,秘密鍵を,会社が管理するPCからコピーできないようにする必要があるが,パスワードによる利用者認証など,効果のない解答が多かった。本文中に明示してある要件を正しく理解した上で,その要件を実現する方法を導いてほしい。