令和4年度 秋期 応用情報技術者試験 午後 問1 マルウェアXの侵入経路とEDR導入による対策
学習ガイド
IT関連製品の卸売会社を題材に、マクロ付き文書ファイルで侵入するマルウェアへの対策を検討する問題です。FW・SPF・プロキシ・パッチ配布という既存の仕組みが、内部探索やC&C通信のどの段階を見逃すのかを図1の構成に沿って整理し、EDRのエージェントに設定すべき検知条件と対応策を導きます。
この記事で押さえる論点
- 図1のネットワーク構成から、通信制御・メール検査・パッチ配布を担う機器(空欄a〜c)を特定できる
- マルウェアXの探索手順(ICMPエコー要求→SYNパケット→脆弱性悪用→返信メール)を、既存対策のどこが検知できないかと対応付けて説明できる
- SPFが社外の感染PCから送られた正規アカウントのメールを検出できない理由を述べられる
- EDRエージェントの検知条件を、マルウェアXの活動(内部探索・C&C通信)の特徴から設計できる
出題情報
- 出題
- 2022(R4)秋 応用情報技術者 午後 問1
- 配点
- 20点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
マルウェアの侵入手法は巧妙化し,社内ネットワークへの侵入防止がますます困難になっている。最近では,EMOTETと呼ばれるマルウェアが世界中に蔓延し,甚大な被害をもたらした。本問では,巧妙化したマルウェアへの対応策を題材に,社内ネットワークへの侵入の早期発見と侵入後の活動を抑止するための方策の理解について問う。
問1では,巧妙化したマルウェアへの対応策を題材に,社内ネットワークへの侵入の早期発見と侵入後の活動を抑止するための方策について出題した。全体として正答率は平均的であった。
問題本文
マルウェアへの対応策に関する次の記述を読んで,設問に答えよ。
P社は,従業員数400名のIT関連製品の卸売会社であり,300社の販売代理店をもっている。P社では,販売代理店向けに,インターネット経由で商品情報の提供,見積書の作成を行う代理店サーバを運用している。また,従業員向けに,代理店ごとの卸価格や担当者の情報を管理する顧客サーバを運用している。代理店サーバ及び顧客サーバには,HTTP over TLSでアクセスする。
P社のネットワークの運用及び情報セキュリティインシデント対応は,情報システム部(以下,システム部という)の運用グループが行っている。
P社のネットワーク構成を図1に示す。
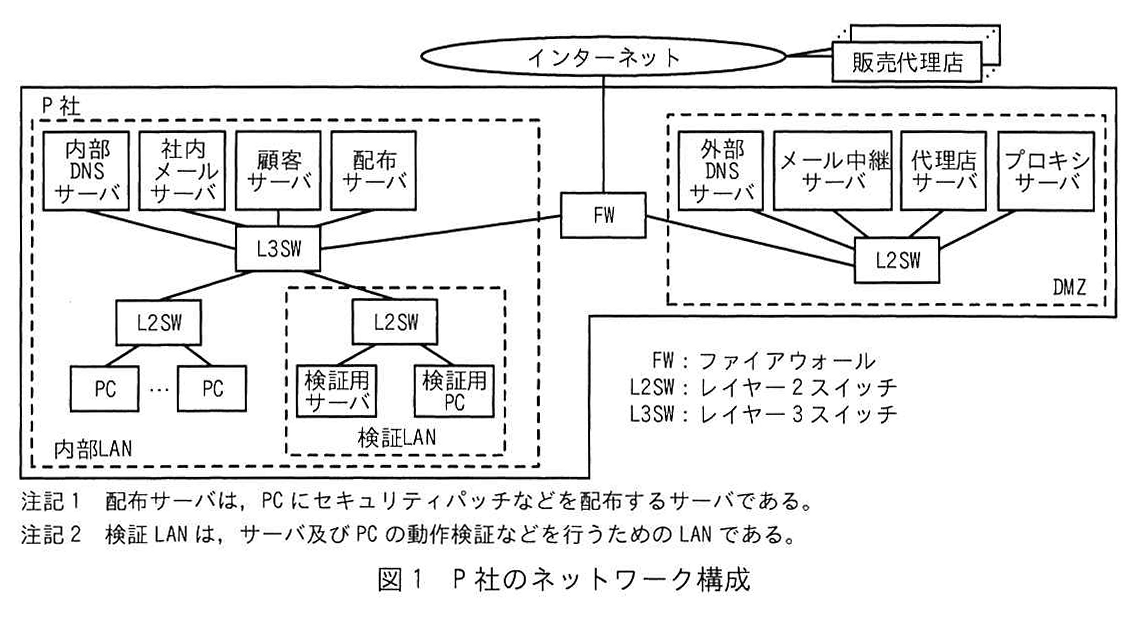
図の説明テキスト
P社のネットワーク構成を示す図。「インターネット」には「販売代理店」と「FW」が接続されている。「FW」の内側には「DMZ」と「内部LAN」が構成されている。「DMZ」には「外部DNSサーバ」「メール中継サーバ」「代理店サーバ」「プロキシサーバ」があり、「L2SW」に接続されている。「内部LAN」には「内部DNSサーバ」「社内メールサーバ」「顧客サーバ」「配布サーバ」があり、「L3SW」に接続されている。「L3SW」には「L2SW」を介して「PC」群が接続されており、さらに別の「L2SW」を介して「検証用サーバ」「検証用PC」からなる「検証LAN」が接続されている。図内には「FW:ファイアウォール」「L2SW:レイヤー2スイッチ」「L3SW:レイヤー3スイッチ」という凡例がある。図の下部には、「注記1 配布サーバは、PCにセキュリティパッチなどを配布するサーバである。」「注記2 検証LANは、サーバ及びPCの動作検証などを行うためのLANである。」と記載され、図のキャプションは「図1 P社のネットワーク構成」である。
〔セキュリティ対策の現状〕
P社では,複数のサーバ,PC及びネットワーク機器を運用しており,それらには次のセキュリティ対策を実施している。
- a では,インターネットとDMZ間及び内部LANとDMZ間で業務に必要な通信だけを許可し,通信ログ及び遮断ログを取得する。
- b では,SPF(Sender Policy Framework)機能によって送信元ドメイン認証を行い,送信元メールアドレスがなりすまされた電子メール(以下,電子メールをメールという)を隔離する。
- 外部DNSサーバでは,DMZのゾーン情報の管理のほかに,キャッシュサーバの機能を稼働させており,外部DNSサーバを①DDoSの踏み台とする攻撃への対策を行う。
- P社からインターネット上のWebサーバへのアクセスは,DMZのプロキシサーバを経由し,プロキシサーバでは,通信ログを取得する。
- PC及びサーバで稼働するマルウェア対策ソフトは,毎日,決められた時刻にベンダーのWebサイトをチェックし,マルウェア定義ファイルが新たに登録されている場合は,ダウンロードして更新する。
- システム部の担当者は,毎日,ベンダーのWebサイトをチェックし,OSのセキュリティパッチやアップデート版の有無を確認する。最新版が更新されている場合は,ダウンロードして検証LANで動作確認を1週間程度行う。動作に問題がなければ,PC向けのものは c に登録し,サーバ向けのものは,休日に担当者が各サーバに対して更新作業を行う。
- PCは,電源投入時に c にアクセスし,更新が必要な新しい版が登録されている場合は,ダウンロードして更新処理を行う。
- FW及びプロキシサーバのログの検査は,担当者が週に1回実施する。
〔マルウェアXの調査〕
ある日,システム部のQ課長は,マルウェアXの被害が社外で多発していることを知り,R主任にマルウェアXの調査を指示した。R主任による調査結果を次に示す。
- 攻撃者は,不正なマクロを含む文書ファイル(以下,マクロ付き文書ファイルAという)をメールに添付して送信する。
- 受信者が,添付されたマクロ付き文書ファイルAを開きマクロを実行させると,マルウェアへの指令や不正アクセスの制御を行うインターネット上のC&Cサーバと通信が行われ,マルウェアXの本体がダウンロードされる。
- PCに侵入したマルウェアXは,内部ネットワークの探索,情報の窃取,窃取した情報のC&Cサーバへの送信及び感染拡大を,次の(a)〜(d)の手順で試みる。
(a) ②PCが接続するセグメント及び社内の他のセグメントの全てのホストアドレス宛てに,宛先アドレスを変えながらICMPエコー要求パケットを送信し,連続してホストの情報を取得する。
(b) ③(a)によって情報を取得できたホストに対して,攻撃対象のポート番号をセットしたTCPのSYNパケットを送信し,応答内容を確認する。
(c) (b)でSYN/ACKの応答があった場合,指定したポート番号のサービスの脆弱性を悪用して個人情報や秘密情報などを窃取し,C&Cサーバに送信する。
(d) 侵入したPCに保存されている過去にやり取りされたメールを悪用し,当該PC上でマクロ付き文書ファイルAを添付した返信メールを作成し,このメールを取引先などに送信して感染拡大を試みる。
R主任が調査結果をQ課長に報告したときの,2人の会話を次に示す。
Q課長:マルウェアXに対して,現在の対策で十分だろうか。
R主任:十分ではないと考えます。文書ファイルに組み込まれたマクロは,容易に処理内容が分析できない構造になっており,マルウェア対策ソフトでは発見できない場合があります。また,④マルウェアXに感染した社外のPCから送られてきたメールは,SPF機能ではなりすましが発見できません。
Q課長:それでは,マルウェアXに対する有効な対策を考えてくれないか。
R主任:分かりました。セキュリティサービス会社のS社に相談してみます。
〔マルウェアXへの対応策〕
R主任は,現在のセキュリティ対策の内容をS社に説明し,マルウェアXに対する対応策の提案を求めた。S社から,セキュリティパッチの適用やログの検査が迅速に行われていないという問題が指摘され,マルウェアX侵入の早期発見,侵入後の活動の抑止及び被害内容の把握を目的として,EDR(Endpoint Detection and Response)システム(以下,EDRという)の導入を提案された。
S社が提案したEDRの構成と機能概要を次に示す。
- EDRは,管理サーバ,及びPCに導入するエージェントから構成される。
- 管理サーバは,エージェントの設定,エージェントから受信したログの保存,分析及び分析結果の可視化などの機能をもつ。
- エージェントは,次の(i),(ii)の処理を行うことができる。
(i) PCで実行されたコマンド,通信内容,ファイル操作などのイベントのログを管理サーバに送信する。
(ii) PCのプロセスを監視し,あらかじめ設定した条件に合致した動作が行われたことを検知した場合に,設定した対応策を実施する。例えば,EDRは,(a)~(c)に示した⑤マルウェアXの活動を検知した場合に,⑥内部ネットワークの探索を防ぐなどの緊急措置をPCに対して実施することができる。
R主任は,S社の提案を基に,マルウェアXの侵入時の対応策をまとめ,Q課長にEDRの導入を提案した。提案内容は承認され,EDRの導入が決定した。
設問と解答・解説
設問1
〔セキュリティ対策の現状〕について答えよ。
本文中の a に入れる適切な機器を,解答群の中から選び記号で答えよ。
本文中の b に入れる適切な機器を,解答群の中から選び記号で答えよ。
模範解答
選択肢ケ: メール中継サーバ
解説
外部ネットワークとの境界に配置され、社内と社外の間でメールの送受信を中継する役割を担うのは メール中継サーバ です。
各選択肢の解説
ケ: 正解です。
カ: 社内メールサーバは、社内ユーザー同士のメールの管理や保管を行います。外部と直接やりとりする中継の役割とは通常分けられます。
その他の選択肢: 用途が異なります。
本文中の c に入れる適切な機器を,解答群の中から選び記号で答えよ。
模範解答
選択肢ク: 配布サーバ
解説
アップデートプログラムやウイルス定義ファイルなどを社内の各PCに一斉に配信し、セキュリティ状態を最新に保つために利用されるのは 配布サーバ です。
各選択肢の解説
ク: 正解です。
オ: 検証用サーバはシステム導入前のテスト等に用いられます。
その他の選択肢: 用途が異なります。
設問1は,(1),(2)とも,正答率が高かった。ネットワークセキュリティの基本技術については,理解されていることがうかがえた。
設問2
〔マルウェアXの調査〕について答えよ。
本文中の下線②の処理によって取得できる情報を,20字以内で答えよ。
模範解答
稼働中のホストのIPアドレス
採点基準
- 1点: ホストの稼働状態またはIPアドレスの取得について、技術的に正しい内容が記述されている。
- 0点: 技術的な内容に誤りがあるか、記述がない。
- 1点: 情報として取得できる事象が自然な日本語で表現されている。
- 0点: 日本語として意味が通じないか、不自然である。
解説
ICMPエコー要求パケット(pingコマンドなどで利用されます)は、宛先のIPアドレスを持つホストがネットワーク上で稼働し、応答可能であるかを確認するために使用されます。したがって、取得できる情報は稼働中のホストのIPアドレスです。
高得点のポイント
ホストの稼働状態(稼働していること)に言及していること
対象となる IPアドレス について明記していること
ポート番号などの誤った技術情報を含めないこと
本文中の下線③の処理を行う目的を,解答群の中から選び記号で答えよ。
模範解答
選択肢ウ: 攻撃対象のサービスの稼働状態を知るため
解説
攻撃者が特定のポートに対してアクセスを試みる行為(ポートスキャン)は、そのポートで提供されているサービスが稼働しているかどうか、またはどのようなサービスが動いているかを知る目的で行われます。
各選択肢の解説
ウ: 正解です。
ア: DoS攻撃はサービスを妨害する攻撃であり、稼働状態を知るための処理とは目的が異なります。
イ: OSのバージョンを知る目的で行われるのはOSフィンガープリンティングなどであり、ポートへのアクセスだけが目的ではありません。
エ: ホスト自体の稼働状態を知るには、下線②のようなICMPエコー要求を用います。
設問2(1)は,正答率がやや低かった。ICMPエコー要求パケットにはポート番号は含まれず,宛先IPアドレスのホスト自体が稼働しているかどうかを判断するために利用されることを理解してほしい。
設問3
〔マルウェアXへの対応策〕について答えよ。
本文中の下線⑤について,どのような事象を検知した場合に,マルウェアXの侵入を疑うことができるのかを,25字以内で答えよ。
模範解答
ICMPエコー要求パケットの連続した送信
採点基準
- 2点: 「ICMPエコー要求パケット」と「連続した送信」の両方の要素が含まれており、マルウェア侵入後の特徴的な活動が正確に記述されている。
- 1点: 「ICMPエコー要求パケット」の送信には触れているが、連続した送信などの特異な状況への言及が不足している。
- 0点: 事象の内容が不適切であるか、記述がない。
- 2点: 検知すべき事象として簡潔かつ論理的に説明されている。
- 1点: 意味は通じるが、文脈や表現にやや不自然な点がある。
- 0点: 文意が読み取れないか、全く関係のない記述である。
解説
マルウェアXは侵入後、ネットワーク内の他の感染可能な端末を探すため、連続してICMPエコー要求パケットを送信する挙動を示します。これは通常の業務処理では発生しにくい特異な通信パターンであるため、この事象を検知することで侵入を疑うことができます。
高得点のポイント
キーワードとして ICMPエコー要求パケット を含めること
それが 連続して送信 されるという事象を明記すること
本文中の下線⑥について,緊急措置の内容を25字以内で答えよ。
模範解答
マルウェアに感染したPCを隔離する。
採点基準
- 2点: マルウェアに感染したPCをネットワーク等から隔離するという緊急措置の目的と対象が適切に記述されている。
- 1点: 隔離や切断について言及があるが、対象(感染したPC)が不明確である等、一部要素が欠けている。
- 0点: 緊急措置として不適切な内容であるか、記述がない。
- 2点: 実施すべき措置として、明確で論理的な文構造となっている。
- 1点: 意味は通じるが、表現の意図がやや伝わりにくい箇所がある。
- 0点: 文意が読み取れない。
EDR導入後にマルウェアXの被害が発生したとき,被害内容を早期に明らかにするために実施すべきことは何か。本文中の字句を用いて20字以内で答えよ。
模範解答
EDRが保存するログの分析
採点基準
- 4点: 本文中の字句を用いて「EDRが保存するログの分析」と過不足なく正確に抜き出している。
- 2点: 該当箇所は特定できているが、抜き出しの範囲に過不足が含まれている。
- 0点: 全く異なる箇所を抜き出しているか、記述がない。
解説
EDR(Endpoint Detection and Response)は、PCやサーバーなどのエンドポイントにおける動作や通信を常時監視・記録する仕組みです。被害が発生した際は、EDRが記録したログを分析することで、マルウェアの侵入経路や影響範囲を迅速に特定できます。
高得点のポイント
- 本文中の字句を用いて EDRが保存するログの分析 と過不足なく正確に抜き出していること
設問3(1)は,正答率が低かった。本文中に記述されたマルウェアXの動作内容を基に,ICMPエコー要求パケットが連続して送信されることが,業務処理による通信ではなくマルウェアXの侵入後の活動によって発生する事象であることを導き出してほしい。