令和3年度 春期 ITサービスマネージャ試験 午後Ⅰ 問題 問2 ランサムウェア感染時のインシデント対応とバックアップの保護
学習ガイド
工場の生産システムにおけるランサムウェア感染インシデントと、その復旧対応の事例です。ネットワークが分離された副サーバ群の安全性、災害時立上げ計画をサイバー攻撃に転用する際の追加手順、不審メール対応訓練の評価方法、バックアップデータを暗号化から守るオフライン保管の仕組みを確認し、インシデント対応の各局面での判断と対策を追っていきます。
この記事で押さえる論点
- ネットワーク分離された副サーバ群がランサムウェアの被害を免れる理由を説明できる
- 災害時立上げ計画をサイバー攻撃に適用する際、マルウェア感染有無の確認が必要な理由を述べられる
- 標的型攻撃メール訓練において、従業員の開封率をシステム的に計測する方法を説明できる
- ランサムウェアによるバックアップデータの暗号化を防ぐための、オフライン保管や追記型媒体の活用を述べられる
出題情報
- 出題
- 2021(R3)春 ITサービスマネージャ 午後I 問2
- 配点
- 50点満点
- 模範解答
- 公表(設問ごとに掲載)
出題趣旨・採点講評(IPA 公表)
近年,マルウェア感染による被害が拡大している。ITサービスマネージャには,このような情報セキュリティインシデントへの的確な対応や攻撃を想定した訓練計画の立案が求められる。
本問では,生産システムを利用するPCがマルウェアに感染した事例を題材として,情報セキュリティインシデントの対応及び訓練計画の立案に関する,ITサービスマネージャとしての情報セキュリティ管理能力を問う。
問2では,情報セキュリティインシデント発生への対応と対策を題材に,情報セキュリティ管理について出題した。全体として正答率は平均的であった。
問題本文
情報セキュリティの管理に関する次の記述を読んで,設問1,2に答えよ。
B社は,精密機械の製造・販売を行っている。精密機械の生産は,関東工場及び九州工場で,毎週日曜日22:00から作業を開始し,その週の金曜日22:00まで連続で行われている。B社生産部では,工場の生産活動に関わる計画及び管理を行っている。
〔B社のシステム概要〕
B社情報システム部では,生産部の生産活動を支援する生産システム,社員からのメール送受信機能を担うメールシステム及びIT機器の構成情報を管理する構成管理システムを運用している。関東工場及び九州工場のPCは,それぞれの工場に勤務する生産部及び情報システム部の部員が使用する。B社のシステム構成を図1に,B社のシステム概要を表1に示す。
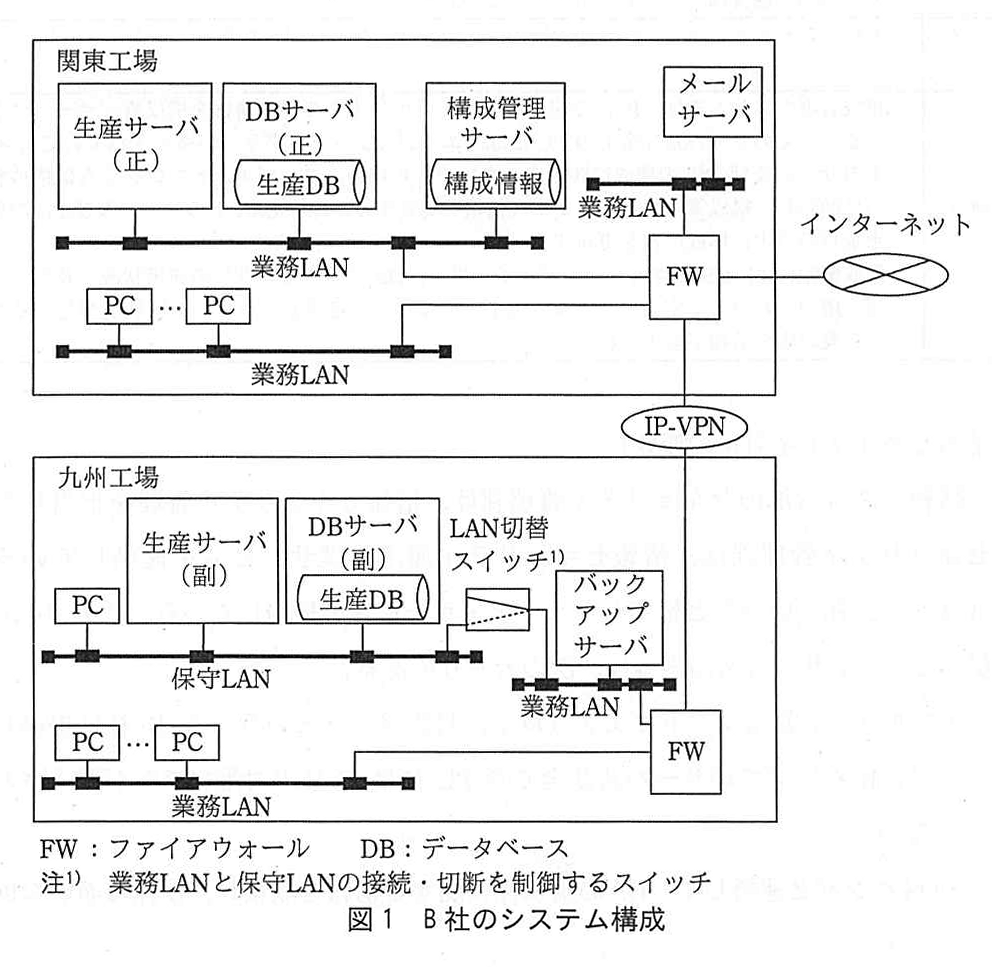
図の説明テキスト
ネットワーク構成図。
- 関東工場のFWは、インターネットと、IP-VPNを介して九州工場のFWに接続されている。
- 関東工場の構成:
- 業務LAN(1): 生産サーバ(正)、DBサーバ(正)(中に生産DB)、構成管理サーバ(中に構成情報)が接続され、FWに接続されている。
- 業務LAN(2): メールサーバが接続され、FWに接続されている。
- 業務LAN(3): 複数のPC(PC…PC)が接続され、FWに接続されている。
- 九州工場の構成:
- 保守LAN: PC、生産サーバ(副)、DBサーバ(副)(中に生産DB)、LAN切替スイッチ1)が接続されている。保守LANはFWには接続されていない。
- LAN切替スイッチ1)のもう一方は業務LAN(バックアップサーバが接続され、FWに接続されている)につながっている。
- 別の業務LAN: 複数のPC(PC…PC)が接続され、FWに接続されている。
- FW : ファイアウォール DB : データベース
- 注1) 業務LANと保守LANの接続・切断を制御するスイッチ
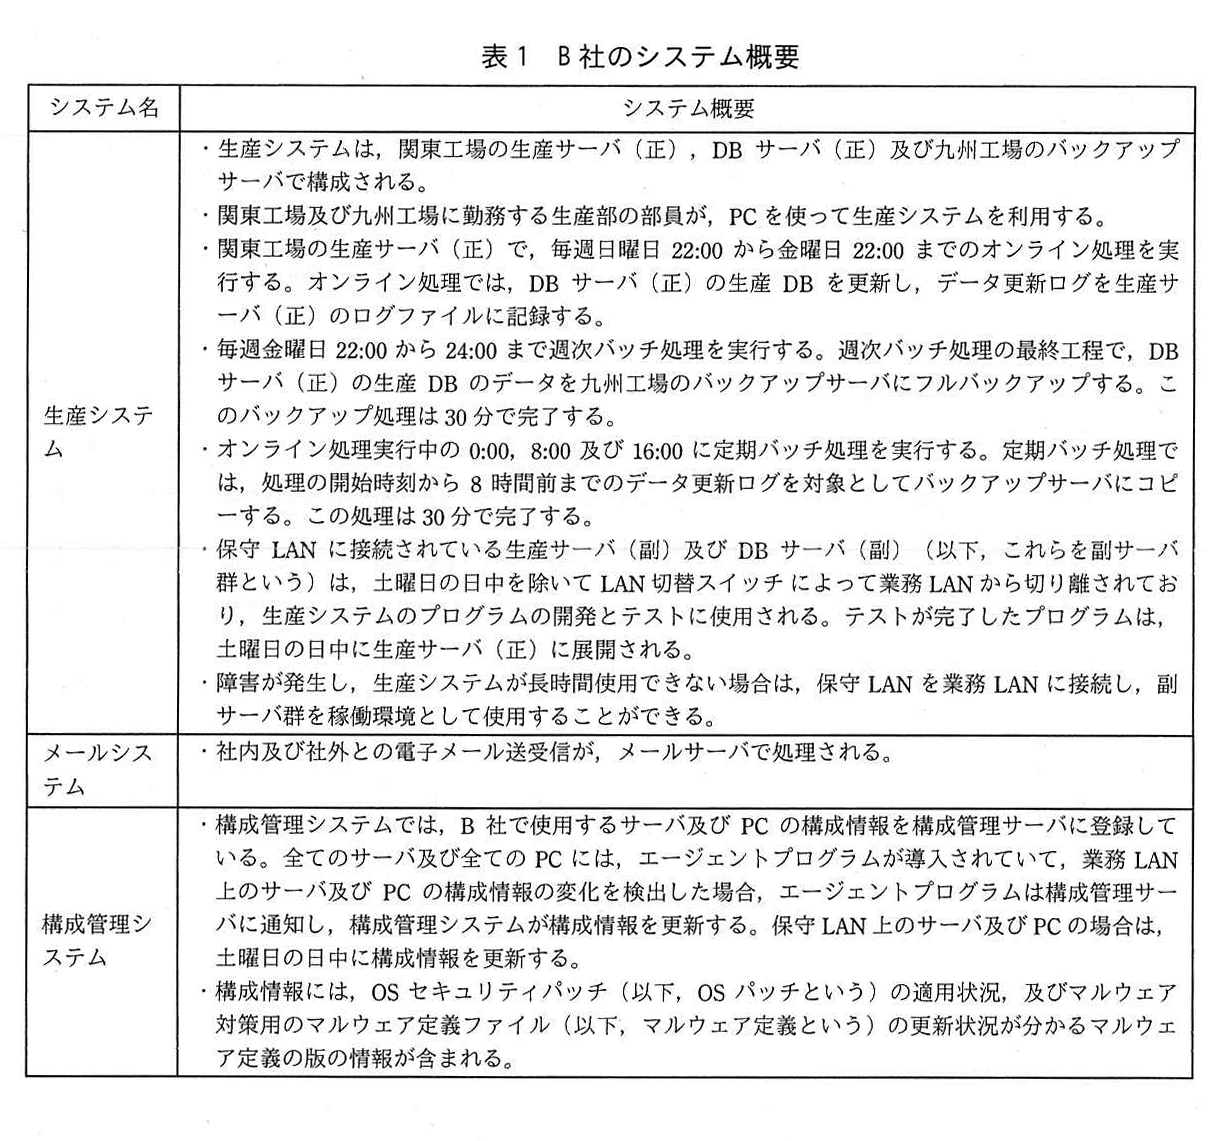
図の説明テキスト
| システム名 | システム概要 |
|---|---|
| 生産システム | ・生産システムは,関東工場の生産サーバ(正),DBサーバ(正)及び九州工場のバックアップサーバで構成される。 ・関東工場及び九州工場に勤務する生産部の部員が,PCを使って生産システムを利用する。 ・関東工場の生産サーバ(正)で,毎週日曜日 22:00 から金曜日 22:00 までのオンライン処理を実行する。オンライン処理では,DBサーバ(正)の生産DBを更新し,データ更新ログを生産サーバ(正)のログファイルに記録する。 ・毎週金曜日 22:00 から 24:00 まで週次バッチ処理を実行する。週次バッチ処理の最終工程で,DBサーバ(正)の生産DBのデータを九州工場のバックアップサーバにフルバックアップする。このバックアップ処理は 30 分で完了する。 ・オンライン処理実行中の 0:00, 8:00 及び 16:00 に定期バッチ処理を実行する。定期バッチ処理では,処理の開始時刻から 8 時間前までのデータ更新ログを対象としてバックアップサーバにコピーする。この処理は 30 分で完了する。 ・保守 LAN に接続されている生産サーバ(副)及び DB サーバ(副)(以下,これらを副サーバ群という)は,土曜日の日中を除いて LAN 切替スイッチによって業務 LAN から切り離されており,生産システムのプログラムの開発とテストに使用される。テストが完了したプログラムは,土曜日の日中に生産サーバ(正)に展開される。 ・障害が発生し,生産システムが長時間使用できない場合は,保守 LAN を業務 LAN に接続し,副サーバ群を稼働環境として使用することができる。 |
| メールシステム | ・社内及び社外との電子メール送受信が,メールサーバで処理される。 |
| 構成管理システム | ・構成管理システムでは,B社で使用するサーバ及びPCの構成情報を構成管理サーバに登録している。全てのサーバ及び全てのPCには,エージェントプログラムが導入されていて,業務 LAN 上のサーバ及びPCの構成情報の変化を検出した場合,エージェントプログラムは構成管理サーバに通知し,構成管理システムが構成情報を更新する。保守 LAN 上のサーバ及びPCの場合は,土曜日の日中に構成情報を更新する。 ・構成情報には,OSセキュリティパッチ(以下,OSパッチという)の適用状況,及びマルウェア対策用のマルウェア定義ファイル(以下,マルウェア定義という)の更新状況が分かるマルウェア定義の版の情報が含まれる。 |
〔情報セキュリティ対策の概要〕
情報システム部のセキュリティ管理課は,情報セキュリティ管理を担当している。セキュリティ管理課は,情報セキュリティ運用支援サービスを提供している会社(以下,C社という)と情報セキュリティサービスを契約している。C社がB社に提供しているサービスの内容は,次のとおりである。
- マルウェア対策ソフトウェア(以下,対策ソフトという)をB社に提供しており,B社の全てのサーバ及び全てのPCにはC社の対策ソフトが導入されている。
- OSベンダと連携して,OSの脆弱性に関する情報を収集し,B社に適切な助言を行う。
- 情報セキュリティインシデント対策の対応方針や手順の策定を支援する。
情報システム部の担当者は,平日6:00に,OSベンダから最新のOSパッチが公開されているかどうかを確認する。サーバのOSパッチが公開されている場合は,図2に示す手順に従って,PCのOSパッチが公開されている場合は,図3に示す手順に従って,それぞれOSパッチを適用する。
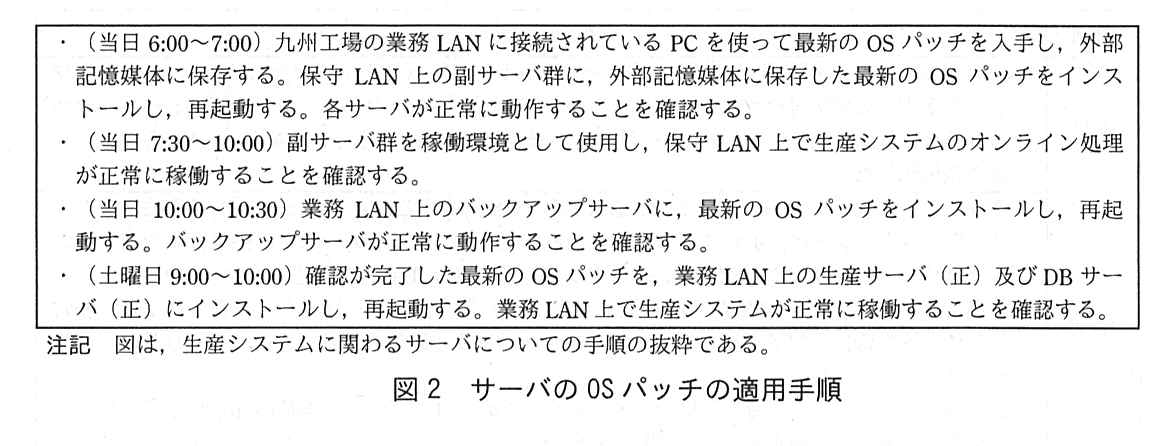
図の説明テキスト
・(当日 6:00〜7:00)九州工場の業務 LAN に接続されている PC を使って最新の OS パッチを入手し、外部記憶媒体に保存する。保守 LAN 上の副サーバ群に、外部記憶媒体に保存した最新の OS パッチをインストールし、再起動する。各サーバが正常に動作することを確認する。
・(当日 7:30〜10:00)副サーバ群を稼働環境として使用し、保守 LAN 上で生産システムのオンライン処理が正常に稼働することを確認する。
・(当日 10:00〜10:30)業務 LAN 上のバックアップサーバに、最新の OS パッチをインストールし、再起動する。バックアップサーバが正常に動作することを確認する。
・(土曜日 9:00〜10:00)確認が完了した最新の OS パッチを、業務 LAN 上の生産サーバ(正)及び DB サーバ(正)にインストールし、再起動する。業務 LAN 上で生産システムが正常に稼働することを確認する。
注記 図は,生産システムに関わるサーバについての手順の抜粋である。
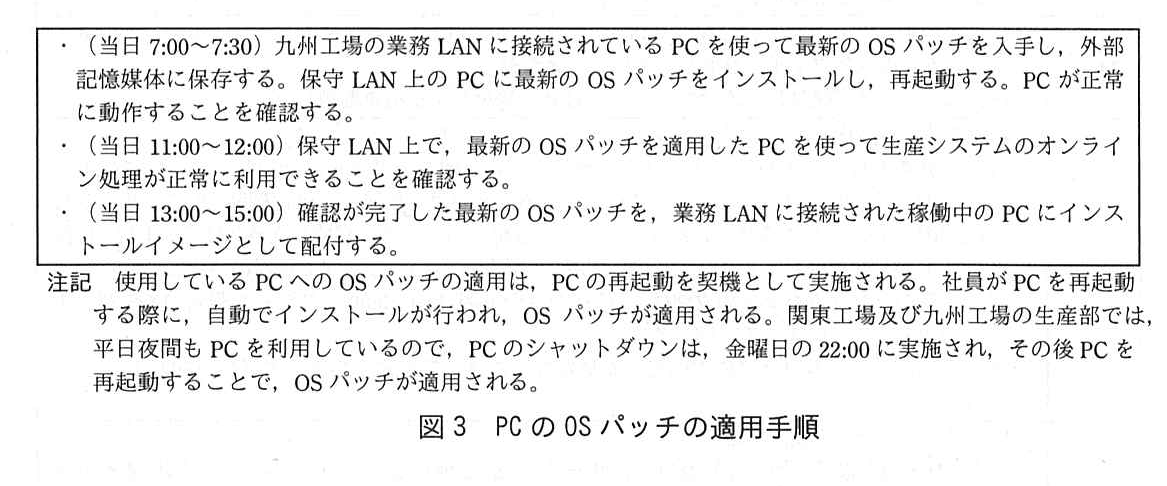
図の説明テキスト
・(当日 7:00〜7:30)九州工場の業務 LAN に接続されている PC を使って最新の OS パッチを入手し、外部記憶媒体に保存する。保守 LAN 上の PC に最新の OS パッチをインストールし、再起動する。PC が正常に動作することを確認する。
・(当日 11:00〜12:00)保守 LAN 上で,最新の OS パッチを適用した PC を使って生産システムのオンライン処理が正常に利用できることを確認する。
・(当日 13:00〜15:00)確認が完了した最新の OS パッチを,業務 LAN に接続された稼働中の PC にインストールイメージとして配付する。
注記 使用している PC への OS パッチの適用は,PC の再起動を契機として実施される。社員が PC を再起動する際に,自動でインストールが行われ,OS パッチが適用される。関東工場及び九州工場の生産部では,平日夜間も PC を利用しているので,PC のシャットダウンは,金曜日の 22:00 に実施され,その後 PC を再起動することで,OS パッチが適用される。
また,C社から最新のマルウェア定義が提供されている場合は,最新のマルウェア定義が提供される都度,次の対応を行う。
- 業務LANに接続されている機器については,マルウェア定義が自動的に配信され,マルウェア定義が更新される。
- 保守LANに接続されている機器については,情報システム部の部員が,OSパッチの入手と同じ方法を使ってマルウェア定義を入手し,マルウェア定義を手動で更新する。
〔情報セキュリティインシデントの発生〕
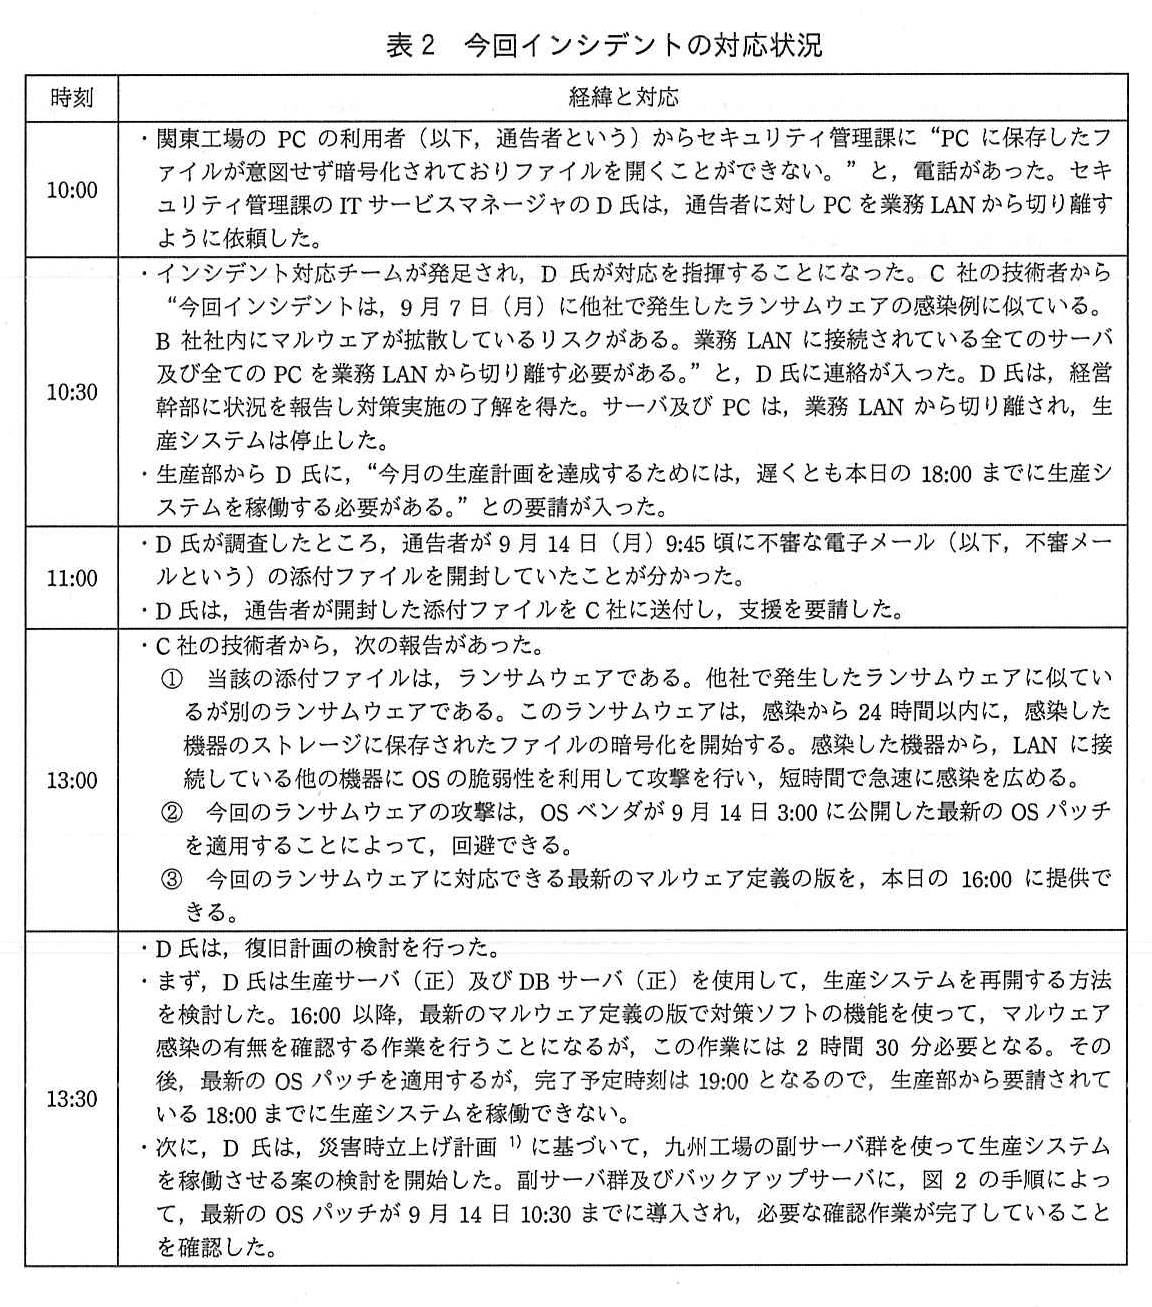
2020年9月15日(火)10:00に,生産システムの利用者からセキュリティ管理課に情報セキュリティインシデント(以下,今回インシデントという)の発生連絡があった。今回インシデントの対応状況を表2に示す。
図の説明テキスト
| 時刻 | 経緯と対応 |
|---|---|
| 10:00 | ・関東工場のPCの利用者(以下,通告者という)からセキュリティ管理課に“PCに保存したファイルが意図せず暗号化されておりファイルを開くことができない。”と,電話があった。セキュリティ管理課のITサービスマネージャのD氏は,通告者に対しPCを業務LANから切り離すように依頼した。 |
| 10:30 | ・インシデント対応チームが発足され,D氏が対応を指揮することになった。C社の技術者から“今回インシデントは,9月7日(月)に他社で発生したランサムウェアの感染例に似ている。B社社内にマルウェアが拡散しているリスクがある。業務LANに接続されている全てのサーバ及び全てのPCを業務LANから切り離す必要がある。”と,D氏に連絡が入った。D氏は,経営幹部に状況を報告し対策実施の了解を得た。サーバ及びPCは,業務LANから切り離され,生産システムは停止した。 ・生産部からD氏に,“今月の生産計画を達成するためには,遅くとも本日の18:00までに生産システムを稼働する必要がある。”との要請が入った。 |
| 11:00 | ・D氏が調査したところ,通告者が9月14日(月)9:45頃に不審な電子メール(以下,不審メールという)の添付ファイルを開封していたことが分かった。 ・D氏は,通告者が開封した添付ファイルをC社に送付し,支援を要請した。 |
| 13:00 | ・C社の技術者から,次の報告があった。 ① 当該の添付ファイルは,ランサムウェアである。他社で発生したランサムウェアに似ているが別のランサムウェアである。このランサムウェアは,感染から24時間以内に,感染した機器のストレージに保存されたファイルの暗号化を開始する。感染した機器から,LANに接続している他の機器にOSの脆弱性を利用して攻撃を行い,短時間で急速に感染を広める。 ② 今回のランサムウェアの攻撃は,OSベンダが9月14日3:00に公開した最新のOSパッチを適用することによって,回避できる。 ③ 今回のランサムウェアに対応できる最新のマルウェア定義の版を,本日の16:00に提供できる。 |
| 13:30 | ・D氏は,復旧計画の検討を行った。 ・まず,D氏は生産サーバ(正)及びDBサーバ(正)を使用して,生産システムを再開する方法を検討した。16:00以降,最新のマルウェア定義の版で対策ソフトの機能を使って,マルウェア感染の有無を確認する作業を行うことになるが,この作業には2時間30分必要となる。その後,最新のOSパッチを適用するが,完了予定時刻は19:00となるので,生産部から要請されている18:00までに生産システムを稼働できない。 ・次に,D氏は,災害時立上げ計画 1) に基づいて,九州工場の副サーバ群を使って生産システムを稼働させる案の検討を開始した。副サーバ群及びバックアップサーバに,図2の手順によって,最新のOSパッチが9月14日10:30までに導入され,必要な確認作業が完了していることを確認した。 |
図の説明テキスト
| 時刻 | 経緯と対応 |
|---|---|
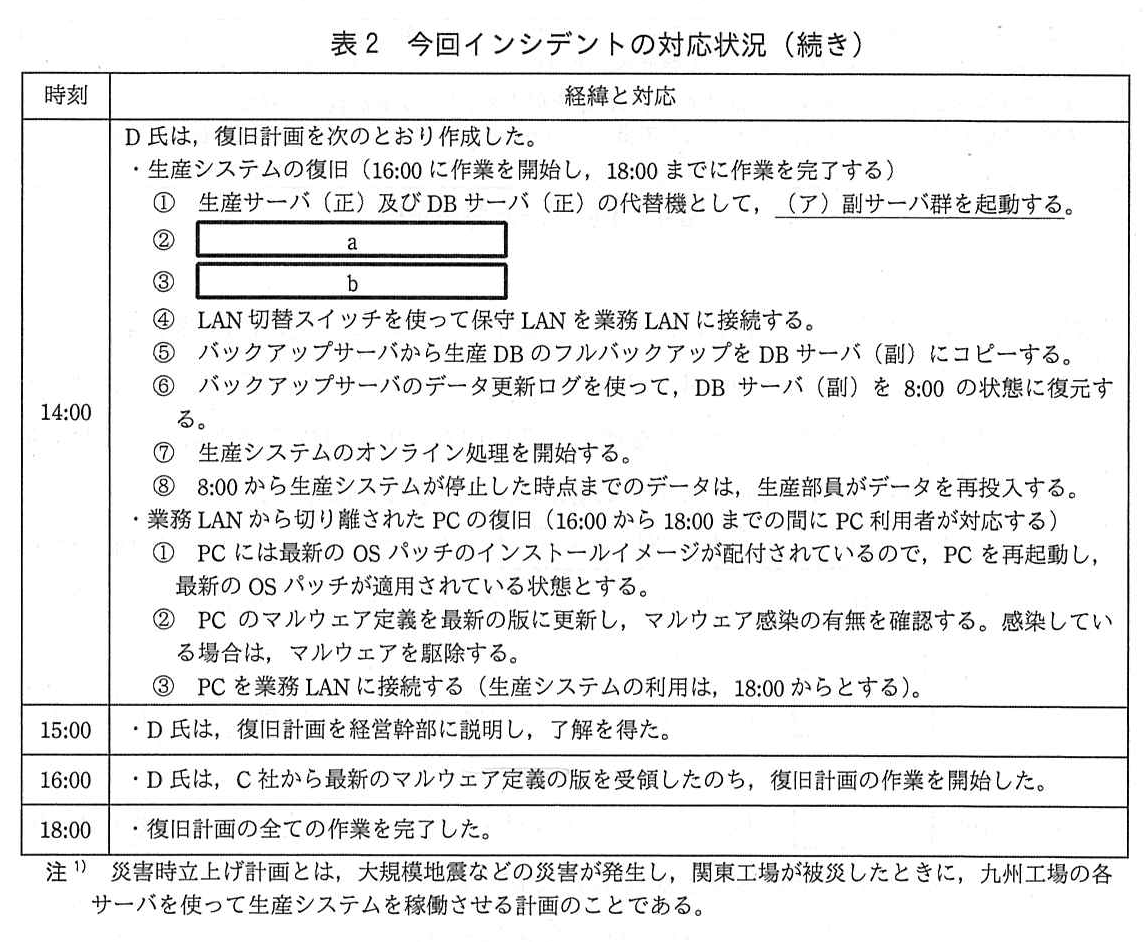
| 14:00 | D氏は,復旧計画を次のとおり作成した。 ・生産システムの復旧(16:00 に作業を開始し,18:00 までに作業を完了する) ① 生産サーバ(正)及び DB サーバ(正)の代替機として,(ア)副サーバ群を起動する。 ② a ③ b ④ LAN 切替スイッチを使って保守 LAN を業務 LAN に接続する。 ⑤ バックアップサーバから生産 DB のフルバックアップを DB サーバ(副)にコピーする。 ⑥ バックアップサーバのデータ更新ログを使って,DB サーバ(副)を 8:00 の状態に復元する。 ⑦ 生産システムのオンライン処理を開始する。 ⑧ 8:00 から生産システムが停止した時点までのデータは,生産部員がデータを再投入する。 ・業務 LAN から切り離された PC の復旧(16:00 から 18:00 までの間に PC 利用者が対応する) ① PC には最新の OS パッチのインストールイメージが配付されているので,PC を再起動し,最新の OS パッチが適用されている状態とする。 ② PC のマルウェア定義を最新の版に更新し,マルウェア感染の有無を確認する。感染している場合は,マルウェアを駆除する。 ③ PC を業務 LAN に接続する(生産システムの利用は,18:00 からとする)。 |
| 15:00 | ・D氏は,復旧計画を経営幹部に説明し,了解を得た。 |
| 16:00 | ・D氏は,C社から最新のマルウェア定義の版を受領したのち,復旧計画の作業を開始した。 |
| 18:00 | ・復旧計画の全ての作業を完了した。 |
注 1) 災害時立上げ計画とは,大規模地震などの災害が発生し,関東工場が被災したときに,九州工場の各サーバを使って生産システムを稼働させる計画のことである。
〔問題点と対策〕
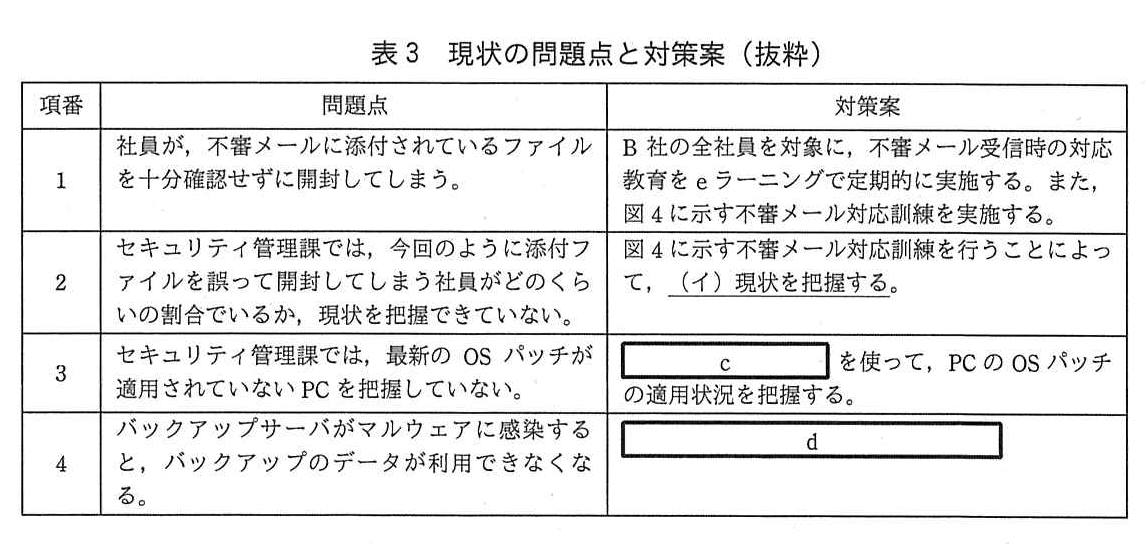
D氏は,今回インシデントの対応を振り返り,C社の技術者の支援も得て,情報セキュリティに関する現状の問題点と対策案を表3のとおり整理した。
図の説明テキスト
| 項番 | 問題点 | 対策案 |
|---|---|---|
| 1 | 社員が,不審メールに添付されているファイルを十分確認せずに開封してしまう。 | B社の全社員を対象に,不審メール受信時の対応教育をeラーニングで定期的に実施する。また,図4に示す不審メール対応訓練を実施する。 |
| 2 | セキュリティ管理課では,今回のように添付ファイルを誤って開封してしまう社員がどのくらいの割合でいるか,現状を把握できていない。 | 図4に示す不審メール対応訓練を行うことによって,(イ)現状を把握する。 |
| 3 | セキュリティ管理課では,最新の OS パッチが適用されていない PC を把握していない。 | c を使って,PC の OS パッチの適用状況を把握する。 |
| 4 | バックアップサーバがマルウェアに感染すると,バックアップのデータが利用できなくなる。 | d |
図の説明テキスト
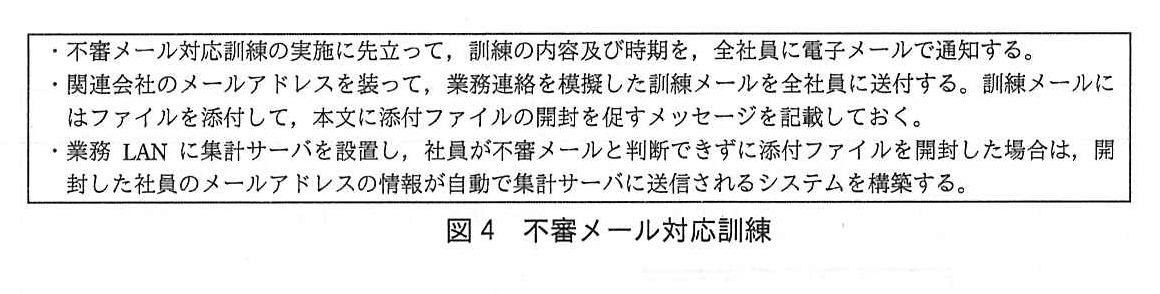
・不審メール対応訓練の実施に先立って,訓練の内容及び時期を,全社員に電子メールで通知する。
・関連会社のメールアドレスを装って,業務連絡を模擬した訓練メールを全社員に送付する。訓練メールにはファイルを添付して,本文に添付ファイルの開封を促すメッセージを記載しておく。
・業務LANに集計サーバを設置し,社員が不審メールと判断できずに添付ファイルを開封した場合は,開封した社員のメールアドレスの情報が自動で集計サーバに送信されるシステムを構築する。
設問と解答・解説
設問1
〔情報セキュリティインシデントの発生〕について,(1),(2)に答えよ。
表2中の下線(ア)について,今回インシデントの対応として,副サーバ群を使って生産システムを稼働できる理由を40字以内で答えよ。ただし,最新のOSパッチが副サーバ群に適用されていることは除く。
模範解答
業務LANに接続していない副サーバ群は,ランサムウェアに感染していないから。
採点基準
- 5点: 副サーバ群が業務LANから切り離された状態(あるいは保守LANに限定されている状態)であることを正しく捉えている。
- 0点: 副サーバ群が業務LANから切り離されていることに言及していない。
- 4点: ランサムウェア(マルウェア)に感染していないという、インシデント特有の理由が明確に記述されている。
- 2点: 感染を免れている旨の記述はあるが、災害対策用としての予備系機能等と混同した不要な説明が含まれている。
- 0点: ランサムウェア(マルウェア)に感染していないという直接的な理由が記述されていない。
解説
- 根拠:表1「生産システム」の概要に、「保守LANに接続されている生産サーバ(副)及びDBサーバ(副)(以下,これらを副サーバ群という)は,土曜日の日中を除いてLAN切替スイッチによって業務LANから切り離されて」いると記されています。
- 今回インシデントの発生日時は9月15日(火)の10:00であり、この時点で副サーバ群は業務LANから切り離された状態です。
- 表2の13:00の報告①に、今回のランサムウェアは「感染した機器から,LANに接続している他の機器にOSの脆弱性を利用して攻撃を行い,短時間で急速に感染を広める」とあります。
- したがって、業務LANから切り離されている保守LAN上の副サーバ群は、業務LAN上のマルウェアの感染から免れており、代替機として安全に使用できると判断できます。
高得点のポイント
表2のa及びbには,通常の災害時立上げ計画の手順にはない作業で,今回インシデントの対応として,バックアップサーバに必要な作業が入る。
(a) aには,マルウェア対策の作業が入る。作業内容を40字以内で述べよ。
模範解答
マルウェアに感染していないことを最新のマルウェア定義で確認する。
採点基準
- 4点: バックアップサーバがマルウェア(ランサムウェア)に感染していないことを確認する旨が記述されている。
- 0点: マルウェア感染の確認に関する記述がない、または異なるサーバについての作業を記述している。
- 4点: 最新のマルウェア定義(または対策ソフト)を用いて確認するという具体的な手段が示されている。
- 2点: マルウェア感染の確認には触れているが、最新のマルウェア定義を使用するなどの具体的な手段が不足している。
- 0点: 確認手段について具体的な記載がない。
解説
- 根拠:表2の13:30における復旧計画の検討で、生産サーバ(正)などを使用する場合の手順として、「16:00以降,最新のマルウェア定義の版で対策ソフトの機能を使って,マルウェア感染の有無を確認する作業を行うことになる」と記されています。
- バックアップサーバは業務LAN上に設置されており(図1のシステム構成)、ランサムウェアに感染しているリスクがあります。
- 表2の14:00の復旧計画において、副サーバ群を代替機として起動した後(①)、バックアップサーバからデータベースをコピーする(⑤)前に、コピー元となるバックアップサーバが安全であるかを確認しなければなりません。
- したがって、aの作業として、最新のマルウェア定義を用いてバックアップサーバのマルウェア感染の有無を確認する手順が入ります。
高得点のポイント
表2のa及びbには,通常の災害時立上げ計画の手順にはない作業で,今回インシデントの対応として,バックアップサーバに必要な作業が入る。
(b) bには,バックアップサーバを利用できるようにするための作業が入る。作業内容を20字以内で述べよ。
模範解答
業務LANに接続する。
採点基準
- 4点: バックアップサーバを通信可能な状態に戻す必要があることを理解し、業務LANに関する操作に言及している。
- 0点: バックアップサーバが業務LANから切り離されている状況を踏まえた作業が示されていない。
- 4点: 「業務LANに接続する」という具体的なネットワーク復旧作業が明確に記述されている。
- 0点: 業務LANへの接続作業が記述されていない。
解説
- 根拠:表2の10:30の対応において、マルウェアの拡散を防ぐため「サーバ及びPCは,業務LANから切り離され,生産システムは停止した。」とあります。このとき、業務LANに接続されていたバックアップサーバも切り離された状態にあります。
- 表2の14:00の復旧計画の⑤で、「バックアップサーバから生産DBのフルバックアップをDBサーバ(副)にコピーする」手順が予定されています。
- DBサーバ(副)は保守LANに接続されており、手順④で「LAN切替スイッチを使って保守LANを業務LANに接続する」作業が行われます。しかし、この通信を行うためには、切り離されていたバックアップサーバ自身もネットワークに復帰させる必要があります。
- したがって、bにはバックアップサーバを再び「業務LANに接続する」作業が入ります。
高得点のポイント
- インシデント対応の初期段階でバックアップサーバが業務LANから切り離されている状況を正しく認識していること
- データをコピーするために、バックアップサーバを再び通信可能な状態(業務LANへの接続)にする必要がある旨を記述していること
設問1(1)は,正答率は平均的であったが,災害対策時に予備系サーバに必要となる対策に着目した解答が散見された。情報セキュリティインシデントに着目し,災害対策時とは異なった対応に着目して解答してほしかった。 設問1(2)は,正答率が低かった。バックアップサーバに関する設問であったが,異なるサーバに着目した解答が多かった。設問で明示した条件を正しく理解した上で,解答してほしかった。
設問2
〔問題点と対策〕について,(1)〜(3)に答えよ。
表3中の下線(イ)について,現状を把握する方法を30字以内で述べよ。
模範解答
集計サーバへの送信情報から開封率を計算する。
採点基準
- 5点: 集計サーバに送信された情報(開封した社員の情報)を用いることが示されている。
- 0点: 集計サーバや送信される情報についての言及がない。
- 4点: 開封者の情報をもとに「割合(開封率)」を計算・算出するという一連の流れが記述されている。
- 2点: 集計サーバの情報を用いることは示されているが、割合や開封率を計算する手順が明確でない。
- 0点: 割合を把握するためのプロセスが記述されていない。
解説
- 根拠:図4「不審メール対応訓練」の3つ目の箇条書きにおいて、「社員が不審メールと判断できずに添付ファイルを開封した場合は,開封した社員のメールアドレスの情報が自動で集計サーバに送信されるシステムを構築する。」と記載されています。
- 表3の項番2で解決すべき問題点は、「添付ファイルを誤って開封してしまう社員がどのくらいの割合でいるか,現状を把握できていない。」ことです。
- したがって、訓練を実施した上で、集計サーバに自動送信された「開封した社員」の情報を集計し、送信対象となった全社員数などの母数と比較して「開封率」を計算することで、現状の割合を客観的に把握できます。
高得点のポイント
- 図4に示されたシステム機能(集計サーバへの情報送信)を正しく捉えていること
- 収集された情報を用いて、目的である「添付ファイルを誤って開封してしまう社員がどのくらいの割合でいるか」(開封率)を算出・把握する方法を論理的に記述できていること
表3のcに入れる適切な字句を15字以内で答えよ。
模範解答
構成管理システムの構成情報
採点基準
- 4点: 「構成管理システム」を用いることが正しく記述されている。
- 0点: 該当するシステムが誤っている、または記述されていない。
- 4点: 「構成情報」という参照すべき具体的なデータ名称が記述されている。
- 0点: 具体的な情報名称が記述されていない。
解説
- 根拠:表1「構成管理システム」の概要に、「構成情報には,OSセキュリティパッチ(以下,OSパッチという)の適用状況,及びマルウェア対策用のマルウェア定義ファイル(以下,マルウェア定義という)の更新状況が分かるマルウェア定義の版の情報が含まれる。」と明確に定義されています。
- 表3の項番3における問題点は、「セキュリティ管理課では,最新のOSパッチが適用されていないPCを把握していない。」ことです。
- 対策として、OSパッチの適用状況を管理しているこのシステムの情報(構成管理システムの構成情報)を参照することで、各PCへの適用状況を正確に把握することができます。
高得点のポイント
- OSパッチの適用状況を管理しているのが「構成管理システム」であることを理解していること
- 参照すべき具体的なデータとして「構成情報」を正確に特定し、記述できていること
表3のdには,バックアップサーバのデータが利用できなくなる事態を想定した対策が入る。対策の内容を50字以内で述べよ。
模範解答
バックアップを外部記憶媒体に複写し,業務LANからアクセスできない場所に保管する。
週次バッチ処理及び定期バッチ処理でバックアップをライトワンス光ディスクに複写する。
採点基準
- 4点: 次のどちらか一方を記述している。(a) バックアップを外部記憶媒体などに複写し、業務LANからアクセスできない場所(オフライン)に保管する、(b) バックアップをライトワンス光ディスクなど書換えできない媒体に複写し、マルウェアに暗号化・改ざんされない状態で保持する。(b) はネットワークからの隔離に触れていなくても満点。
- 0点: バックアップサーバへのマルウェア対策ソフト導入・OSパッチ適用、同じ業務LAN上での二重化など、バックアップのデータを保護したことにならないもの。
- 4点: 複写先の媒体と保管方法(又は複写の契機)が具体的である(例: 外部記憶媒体に複写して業務LAN外に保管、週次バッチ処理・定期バッチ処理でライトワンス光ディスクに複写)。
- 2点: 保護の方向性はあるが「別の場所に保管する」など媒体・方法が具体的でない。
- 0点: 具体的な手段が記述されていない。
解説
- 根拠:表2の13:00のC社の報告①において、今回のランサムウェアは「感染した機器から,LANに接続している他の機器にOSの脆弱性を利用して攻撃を行い,短時間で急速に感染を広める。」性質があることが判明しています。
- つまり、バックアップサーバが業務LANに接続されたまま、あるいはオンラインでアクセス可能な状態のままデータを保持していると、LAN経由でバックアップデータごと暗号化されて利用できなくなるリスクがあります。
- この事態を防ぐための対策として、以下の2つの方法が考えられ、どちらも正解となります。
- 業務LANから隔離して保管する方法:バックアップデータを取得した上で、外部記憶媒体に複写し、業務LANから物理的にアクセスできない状態(オフライン)にして安全な場所に保管する。
- 書換え不可の媒体に残す方法:週次バッチ処理や定期バッチ処理で、バックアップデータをライトワンス光ディスクなどの書換えできない媒体に複写し、マルウェアに暗号化・改ざんされない状態で保持する。
高得点のポイント
- ランサムウェアがLAN経由で他の機器へ感染を広げるという特性(ネットワーク経由の攻撃リスク)を理解していること
- バックアップデータを守る具体的な手段として、データを外部記憶媒体に複写し、業務LANから物理的・論理的にアクセスできない場所へ隔離して保管する旨、または書換え不可の媒体に複写して保護する旨を記述していること
設問2(1)と(2)は,正答率が高かった。不審メール対応訓練の有用性及び情報セキュリティ対策における構成管理の重要性は,正しく理解されているようであった。 設問2(3)は,マルウェアが動作するサーバやPCからデータを隔離する必要があることの理解が不足している解答が多く,正答率がやや低かった。情報セキュリティ対策におけるバックアップの重要性を理解してほしい。